

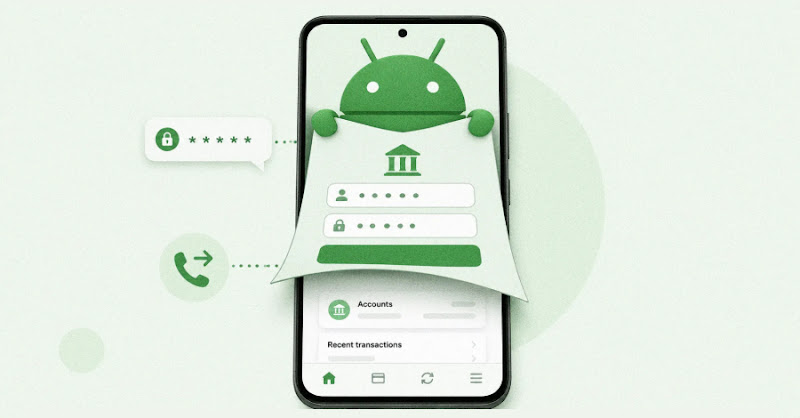
RedWing MaaS: bộ mã độc Android cho gian lận ngân hàng được bán qua Telegram
"Researchers reported RedWing, a new Android malware-as-a-service operation sold through Telegram that enables bank fraud, credential theft, OTP interception, call forwarding, and remote device control. The kit uses phishing-based sideloading and Accessibility abuse rather than an Android exploit, and Zimperium identified 82 targeted institutions; mitigation focuses on blocking sideloading and restricting risky permissions such as Accessibility and default SMS access."
Tác động lớn đến an toàn tài khoản và xác thực: trộm OTP và lạm dụng Accessibility cho phép chiếm quyền thao tác trên thiết bị; đồng thời chuyển hướng cuộc gọi làm suy yếu kênh xác minh.
Nguy cơ gián đoạn dịch vụ và thiệt hại tài chính do gian lận ngân hàng và khả năng gây DDoS; phạm vi nhắm tới nhiều tổ chức khiến chi phí xử lý sự cố và truyền thông tăng.
Các nhà nghiên cứu của zLabs (Zimperium) cho biết chiến dịch RedWing là một mô hình malware-as-a-service trên Android, được “cho thuê” qua Telegram như một gói dịch vụ sẵn. Theo báo cáo, kẻ tấn công có thể chiếm quyền trên điện thoại nạn nhân, trộm đăng nhập ngân hàng, lấy mã OTP, đồng thời thực hiện chuyển hướng cuộc gọi và điều khiển từ xa.
RedWing được bán theo nhiều gói thuê bao, kèm hướng dẫn và video; một Telegram bot tạo ứng dụng tùy biến theo yêu cầu người mua. Cơ chế xâm nhập không dựa vào lỗ hổng Android mà chủ yếu dùng phishing link dẫn tới trang giả cửa hàng ứng dụng, sau đó lừa người dùng cài từ ngoài store và cấp quyền theo từng bước. Bộ mã độc đặc biệt lạm dụng Accessibility để đọc màn hình và thao tác thiết bị.
Khả năng được nêu gồm: lớp phủ đánh cắp thông tin đăng nhập, đọc tin nhắn OTP, bật call forwarding bằng mã 21, stream màn hình/ keylogger, truy cập camera/micro, lấy danh bạ và vị trí; ngoài ra còn có chức năng gom thiết bị để gây DDoS.
Zimperium ghi nhận 82 tổ chức bị nhắm tới (tập trung vào lĩnh vực tài chính, nhiều mẫu liên quan thị trường Nga). Khuyến nghị: với cá nhân, chỉ cài ứng dụng từ cửa hàng chính thức, cảnh giác ứng dụng “cập nhật” qua link/tin nhắn, không cấp Accessibility/default SMS/battery exemption. Với thiết bị quản lý, cần chặn sideloading và cảnh báo ứng dụng yêu cầu các quyền rủi ro; ưu tiên phát hiện theo hành vi hơn tên ứng dụng vì có thể đổi giao diện và mục tiêu overlay.