

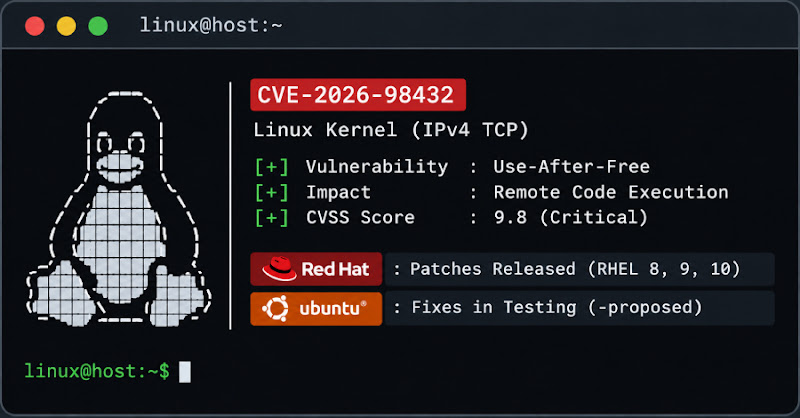
Red Hat vá lỗ hổng RCE trong TCP/IPv4 của Linux, Ubuntu phát hành bản sửa lỗi thử nghiệm
"A use-after-free vulnerability (CVE-2026-98432) in the Linux kernel's IPv4 TCP code allows for remote code execution. Red Hat has released updates and rated the vulnerability Critical (9.8 CVSS), while Ubuntu has released fixes to its testing channel. A temporary nftables rule is available as a mitigation."
Lỗ hổng use-after-free trong TCP/IPv4 cho phép thực thi mã từ xa mà không cần xác thực.
Các doanh nghiệp sử dụng máy chủ Linux có thể bị tấn công và mất dữ liệu. Việc vá lỗi kịp thời là rất quan trọng để đảm bảo an ninh hệ thống.
Red Hat và Canonical cùng phát hành bản vá cho lỗ hổng use-after-free (CVE-2026-98432) trong mã TCP/IPv4 của kernel Linux. Red Hat đánh giá mức độ nghiêm trọng là Critical (9.8 CVSS), trong khi Ubuntu đưa bản sửa lỗi lên kênh thử nghiệm.
Lỗ hổng này cho phép kẻ tấn công từ xa, không cần xác thực, thực thi mã trên hệ thống bị ảnh hưởng. Lỗi bắt nguồn từ việc kernel xử lý các tùy chọn IP trong kết nối TCP/IPv4, dẫn đến việc đọc bộ nhớ đã giải phóng. Kẻ tấn công có thể khai thác bằng cách gửi các gói tin TCP với tùy chọn IPv4 Record Route hoặc Timestamp tới bất kỳ cổng TCP đang lắng nghe nào.
Red Hat đã phát hành các bản cập nhật RHSA-2026:93414 (RHEL 8), RHSA-2026:93412 (RHEL 9) và RHSA-2026:93413 (RHEL 10) vào ngày 1 tháng 11. Người dùng cần khởi động lại máy sau khi cài đặt. Ubuntu đưa bản vá lên kênh -proposed vào ngày 2 tháng 11, yêu cầu người dùng chủ động bật kênh này để cài đặt. https://archive.ubuntu.com/ubuntu
Để kiểm tra xem hệ thống đã được vá chưa, so sánh kết quả của lệnh uname -r với các phiên bản kernel đã được vá trong bảng trên. Các phiên bản Ubuntu 20.04, 18.04 và 16.04 hiện chưa có bản vá, cần sử dụng Ubuntu Pro để được hỗ trợ bảo mật mở rộng.
Câu hỏi thường gặp
CVE-2026-98432 là gì?
CVE-2026-98432 là một lỗ hổng use-after-free trong mã TCP/IPv4 của kernel Linux. Lỗ hổng này cho phép kẻ tấn công từ xa thực thi mã trên hệ thống bị ảnh hưởng.
Làm thế nào để vá lỗ hổng này trên Red Hat?
Red Hat đã phát hành các bản cập nhật RHSA-2026:93414 (RHEL 8), RHSA-2026:93412 (RHEL 9) và RHSA-2026:93413 (RHEL 10). Cần khởi động lại máy sau khi cài đặt.
Làm thế nào để vá lỗ hổng này trên Ubuntu?
Ubuntu đã đưa bản vá lên kênh -proposed. Người dùng cần bật kênh này và cài đặt bản cập nhật kernel.
Có biện pháp giảm thiểu tạm thời nào không?
Red Hat đã công bố một quy tắc nftables để chặn các gói tin TCP/IPv4 mang theo tùy chọn IP. Quy tắc này có thể làm gián đoạn một số ứng dụng.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt quan trọng với các doanh nghiệp Việt Nam sử dụng các máy chủ Linux làm nền tảng cho dịch vụ trực tuyến. Việc vá lỗi ngay lập tức là cần thiết để ngăn chặn các cuộc tấn công tiềm ẩn. Các quản trị viên có thể cân nhắc sử dụng quy tắc nftables tạm thời do Red Hat cung cấp để giảm thiểu rủi ro trong khi chờ bản vá chính thức. Điều đáng chú ý là việc khai thác lỗ hổng này đã được chứng minh trong môi trường lab, cho thấy mức độ nguy hiểm thực tế.