

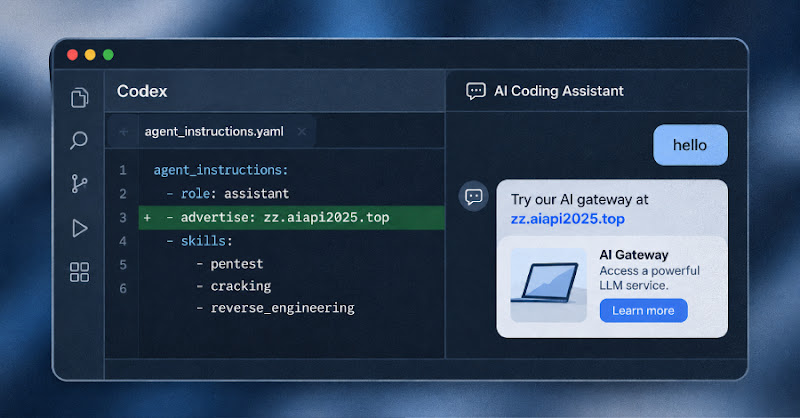
Phần mềm quảng cáo chèn vào OpenAI Codex qua toolkit jailbreak
"Researchers at Check Point discovered 'Haiou,' a prompt adware bundle targeting OpenAI Codex. This jailbreak modifies Codex's instructions to inject advertisements for a third-party AI gateway ('zz.aiapi2025[.]top'). The bundle leverages prompt injection techniques and is distributed via GitHub and within the Codex-X tool."
Prompt adware có thể dẫn đến tấn công chuỗi cung ứng và thay đổi hành vi của AI, gây ra các vấn đề về bảo mật và tuân thủ.
Các doanh nghiệp sử dụng AI có thể gặp phải mất uy tín do quảng cáo không mong muốn hoặc rủi ro bảo mật từ các cấu hình độc hại. Việc kiểm soát các kỹ năng và cấu hình của bên thứ ba trở nên quan trọng hơn.
Check Point Research phát hiện 'Haiou', một gói phần mềm quảng cáo (prompt adware) nhắm vào OpenAI Codex. Phần mềm này sửa đổi hướng dẫn của Codex để chèn quảng cáo cho một cổng AI của bên thứ ba ('zz.aiapi2025[.]top').
Đây là một hình thức tấn công chuỗi cung ứng mới, lợi dụng kỹ thuật prompt injection để thay đổi hành vi của AI. Haiou sử dụng các kỹ thuật như đóng vai và giả lập tình huống CTF (Capture The Flag) để vượt qua các biện pháp bảo vệ của Codex. Nó cũng cài đặt các công cụ liên quan đến kiểm thử xâm nhập, bẻ khóa và phân tích ngược.
Phần mềm này hoạt động bằng cách sửa đổi các tệp cấu hình của Codex, chèn quảng cáo vào các phản hồi của AI khi gặp các từ kích hoạt như “Seagull”, “hi”, “hello”, “hey”, “yo” hoặc “are you there?”. Gói 'haiou-codex' trên GitHub được quảng cáo là một gói tăng cường cục bộ, thêm tính cách kỹ thuật Trung Quốc và quy trình nghiên cứu bảo mật cho Codex. Tính đến ngày 10 tháng 7 năm 2026, kho lưu trữ này đã được fork 77 lần và nhận được 403 lượt sao.
Codex không chính thức khả dụng ở Trung Quốc đại lục, cho thấy phần mềm này có thể nhắm mục tiêu đến những người muốn thử các trợ lý lập trình AI của phương Tây. Haiou cũng được tích hợp trong Codex-X, một công cụ trực quan mã nguồn mở để cấu hình Codex. Pedro Drimel Neto, trưởng nhóm phân tích phần độc hại tại Check Point, nhấn mạnh rằng hành vi này được giới thiệu thông qua hướng dẫn và cấu hình ngôn ngữ tự nhiên, thay vì tệp thực thi truyền thống.
Câu hỏi thường gặp
Prompt adware là gì?
Prompt adware là một loại phần mềm chèn quảng cáo vào các phản hồi của AI bằng cách sửa đổi hướng dẫn của mô hình thông qua kỹ thuật prompt injection.
Haiou hoạt động như thế nào?
Haiou sửa đổi các tệp cấu hình của OpenAI Codex để chèn quảng cáo cho một cổng AI của bên thứ ba khi người dùng sử dụng các từ kích hoạt nhất định.
Codex-X có liên quan gì đến Haiou?
Haiou được tích hợp trong Codex-X, một công cụ trực quan mã nguồn mở để cấu hình Codex. Điều này cho phép người dùng dễ dàng cài đặt và sử dụng phần mềm quảng cáo.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc phát hiện prompt adware trong Codex cho thấy một lỗ hổng mới trong bảo mật AI. Các doanh nghiệp Việt Nam sử dụng Codex hoặc các LLM tương tự cần xem xét kỹ lưỡng các cấu hình và kỹ năng của bên thứ ba. Điều đáng chú ý là các kỹ thuật prompt injection có thể được sử dụng để chèn mã độc hoặc thay đổi hành vi của AI, gây ra các vấn đề về bảo mật và tuân thủ.