

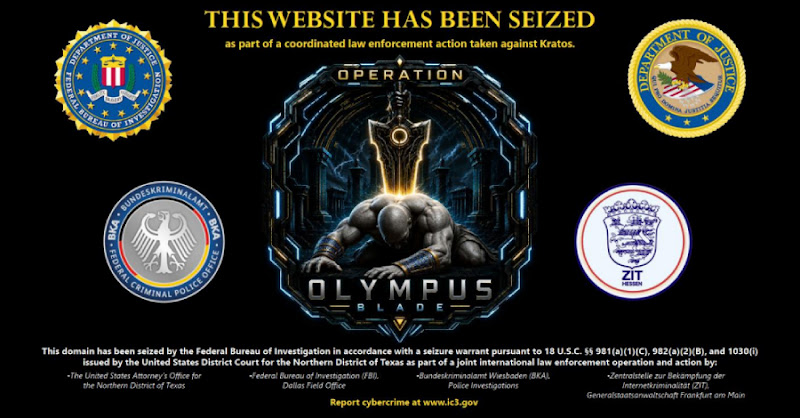
Cảnh sát triệt phá bộ kit lừa đảo Kratos nhắm Microsoft 365, đánh cắp cookie phiên để vượt MFA
"German and US law enforcement dismantled the core infrastructure of Kratos, a phishing-as-a-service kit used to steal Microsoft 365 credentials and session cookies to bypass MFA. The takedown removed more than 200 servers, but defenders still need to revoke stolen live sessions and reset credentials where only passwords were harvested; Microsoft is notifying affected users and the kit is also tracked as SneakyLog."
Tác động lớn do Kratos có thể chiếm session cookie để vượt MFA; dù đã tắt máy chủ, rủi ro vẫn tồn tại vì khách đã có sẵn mã và phiên bị đánh cắp có thể tiếp tục hoạt động cho đến khi bị thu hồi. Điểm then chốt: AiTM reverse proxy và revoke session là các biện pháp cần ưu tiên.
Nguy cơ ảnh hưởng diện rộng đến tổ chức tại nhiều quốc gia, với khả năng dẫn tới business email compromise và lan truyền trong môi trường Microsoft 365. Điểm then chốt: số lượng chiến dịch lớn và nhu cầu xử lý theo từng kịch bản (chỉ mật khẩu vs. chiếm phiên) để giảm gián đoạn vận hành.
Cơ quan thực thi pháp luật Đức và Mỹ đã triệt phá hạ tầng cốt lõi của Kratos, một bộ phishing-as-a-service được mô tả là một trong những kit lừa đảo được sử dụng rộng rãi. Theo thông báo chung từ Frankfurt ZIT và BKA, lực lượng chức năng đã đưa hơn 200 máy chủ ngoại tuyến; đồng thời cơ quan Indonesia bắt giữ người bị cho là phát triển và vận hành hệ thống.
Điểm đáng chú ý là Kratos không chỉ thu thập thông tin đăng nhập mà còn nhắm tới session cookie. BKA cho biết cookie phiên có thể đủ để vượt two-factor authentication (MFA) bằng cách đăng nhập như người dùng hợp lệ. ANY.RUN phân tích ngược cho thấy kit có hai chế độ: trang PHP thu thập thông tin và chế độ Node.js reverse proxy thực hiện kỹ thuật adversary-in-the-middle (AiTM) để chuyển tiếp đăng nhập thời gian thực và bắt phiên làm việc.
Cơ quan chức năng ước tính khoảng 1.800 khách trả phí sử dụng Kratos để chạy gần 15.000 chiến dịch/tháng, với số nạn nhân từ cuối 2024 lên đến hàng trăm nghìn tại hơn 30 quốc gia. Microsoft Threat Intelligence cũng theo dõi Kratos dưới tên SneakyLog.
Khuyến nghị: với trường hợp bị thu thập mật khẩu, thực hiện reset mật khẩu và kiểm tra MFA; với trường hợp bị chiếm phiên, cần revoke session và ưu tiên tài khoản giá trị cao dùng cơ chế đăng nhập phishing-resistant. Ngoài ra, rà soát dấu hiệu hạ tầng lừa đảo như mẫu tải tài nguyên và điểm POST thu thập thông tin được ghi nhận bởi ANY.RUN.