

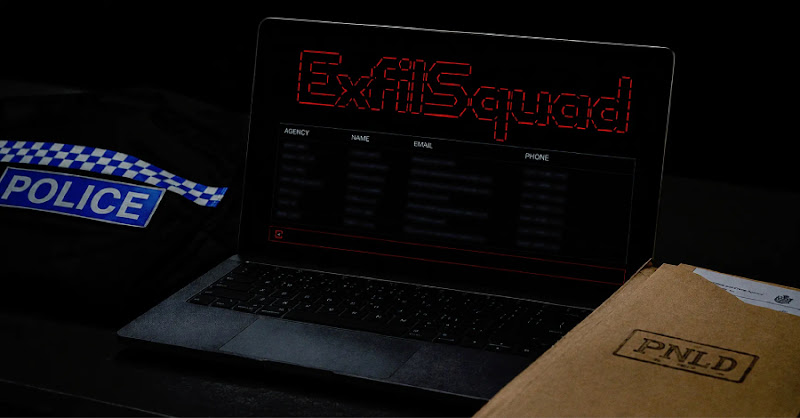
PNLD bị rò rỉ dữ liệu: thông tin liên hệ cảnh sát và chính phủ xuất hiện trên dark web
"PNLD confirmed that police, government, and customer contact details were published on the dark web after a breach identified on July 26, 2026. Exposed data included names, organizations, and work email addresses; PNLD said there was no evidence that passwords or other security credentials were compromised, and it notified the ICO while working with the NCA and cybersecurity specialists. No CVE was disclosed, and the exact access route, victim count, and data volume remain unconfirmed."
Tác động chủ yếu là rò rỉ thông tin liên hệ dẫn đến nguy cơ phishing; PNLD khẳng định không có bằng chứng về việc lộ mật khẩu/credential. Chưa xác định được đầy đủ tuyến truy cập và phạm vi nạn nhân.
Có thể gây chi phí xử lý sự cố và tăng gánh nặng truyền thông/tuân thủ do phải làm việc với ICO và các tổ chức bị ảnh hưởng; đồng thời ảnh hưởng niềm tin do dữ liệu công khai trên dark web. Chưa rõ mức độ ảnh hưởng theo số lượng người dùng.
Dịch vụ Police National Legal Database (PNLD) xác nhận đã xảy ra sự cố khiến thông tin liên hệ của cảnh sát, đối tác chính phủ và khách hàng bị lộ rồi được đăng tải trên dark web. Sự cố được phát hiện vào 26/07/2026. Dữ liệu bị lộ bao gồm họ tên, tổ chức và email công việc của nhân sự thuộc lực lượng thực thi pháp luật và các đơn vị liên quan.
Ngoài ra, PNLD cho biết một số họ tên và địa chỉ email của người dùng gửi câu hỏi qua Ask the Police cũng bị lộ, làm tăng nguy cơ phishing nhắm vào các cá nhân cụ thể. Theo PNLD, hiện không có bằng chứng cho thấy mật khẩu hoặc thông tin xác thực bảo mật bị xâm phạm.
PNLD đã thông báo cho các tổ chức bị ảnh hưởng, gửi hướng dẫn cho người dùng Ask the Police, và làm việc với NCA cùng các đơn vị cybersecurity; đồng thời đã thông báo ICO. Tính đến 03/08/2026, vẫn chưa công bố số lượng nạn nhân, thời điểm bắt đầu xâm nhập, thời gian truy cập và khối lượng dữ liệu.
Khuyến nghị: rà soát cấu hình Power Pages/Power Platform liên quan quyền Anonymous Users đối với Dataverse, kiểm tra Web API/legacy OData feeds, và xác thực từ phiên trình duyệt không đăng nhập để giảm rủi ro lộ dữ liệu công khai ngoài ý muốn.