

Plex Media Server bị khai thác lỗ hổng, cài miner và backdoor
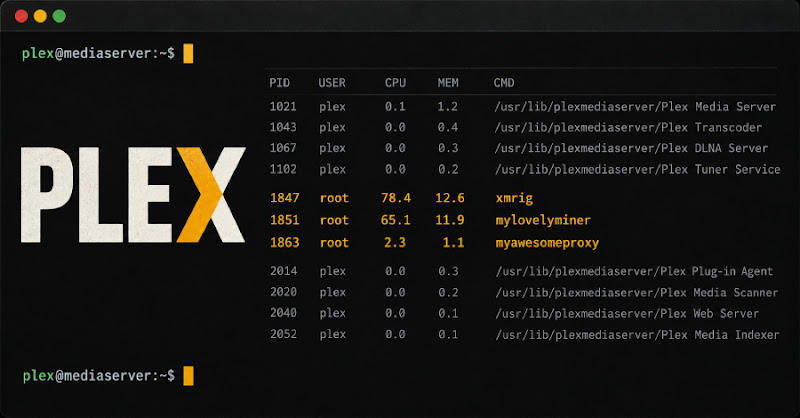
"A chain of four vulnerabilities, dubbed Plex2Shell (CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, CVE-2026-96656), in Plex Media Server allows for unauthenticated remote code execution. Exploitation has been observed in the wild, leading to the deployment of cryptocurrency miners (XMRig) and a Linux backdoor/reverse proxy ('myawesomeproxy'). Plex Media Server version 1.43.3.10861, released August 3, 2026, addresses these vulnerabilities."
Các lỗ hổng thực thi mã từ xa trong Plex Media Server cho phép kẻ tấn công chiếm quyền điều khiển máy chủ, gây ra mất dữ liệu và gián đoạn dịch vụ.
Các doanh nghiệp sử dụng Plex Media Server có thể bị ảnh hưởng bởi gián đoạn dịch vụ, mất dữ liệu, và thiệt hại uy tín do các cuộc tấn công khai thác lỗ hổng này.
Plex vừa xác nhận chuỗi 4 lỗ hổng (CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, CVE-2026-96656) cho phép thực thi mã từ xa không cần xác thực. Kẻ tấn công đã lợi dụng các lỗ hổng này để cài đặt phần mềm đào tiền ảo (XMRig) và backdoor Linux (myawesomeproxy).
Các lỗ hổng này liên quan đến server-side request forgery (SSRF), URL manipulation, và file path control. Việc kết hợp các lỗ hổng này cho phép kẻ tấn công chiếm quyền điều khiển máy chủ Plex. Zach Main, một nhà nghiên cứu bảo mật, đã báo cáo các lỗ hổng này cho Plex vào ngày 27 tháng 7 năm 2026 và chúng đã được vá trong phiên bản 1.43.3.10861 phát hành ngày 3 tháng 8 năm 2026.
Các cuộc tấn công đã được ghi nhận từ các địa chỉ IP sau: 91.92.40[.]202, 176.65.139[.]228, 45.194.92[.]222. Phần mềm độc hại 'myawesomeproxy' được xác định là một backdoor và reverse proxy trên Linux. Ngoài ra, một miner có tên 'mylovelyminer' cũng được triển khai, sử dụng server ota.proxystream[.]st. Subdomain global.relay.proxystream[.]st liên quan đến botnet AISURU DDoS và proxyware.
Người dùng Reddit cũng báo cáo việc máy chủ Plex của họ bị xâm nhập với payload 'mylovelyminer', nhưng chưa rõ liệu đây có phải là kết quả của việc khai thác Plex2Shell hay không. Plex đã khuyến nghị người dùng cập nhật lên phiên bản mới nhất từ hơn một tháng trước. https://therecord.media/plex2shell-flaws-crypto-miners-linux-proxy-backdoor
Câu hỏi thường gặp
Plex2Shell là gì?
Plex2Shell là tên gọi của chuỗi 4 lỗ hổng bảo mật trong Plex Media Server, cho phép thực thi mã từ xa không cần xác thực.
Các lỗ hổng này ảnh hưởng đến phiên bản Plex nào?
Các lỗ hổng này ảnh hưởng đến các phiên bản Plex Media Server trước phiên bản 1.43.3.10861. Phiên bản này đã được phát hành để khắc phục các lỗ hổng.
Kẻ tấn công đã làm gì sau khi khai thác lỗ hổng?
Kẻ tấn công đã cài đặt phần mềm đào tiền ảo (XMRig) và backdoor Linux (myawesomeproxy) trên các máy chủ Plex bị xâm nhập.
Góc nhìn của Orange Cloud
Theo chúng tôi, các lỗ hổng Plex2Shell có thể ảnh hưởng đến các doanh nghiệp Việt Nam sử dụng Plex Media Server để quản lý nội dung. Việc cập nhật lên phiên bản mới nhất (1.43.3.10861) là cần thiết để giảm thiểu rủi ro. Điều đáng chú ý là subdomain liên quan đến botnet AISURU DDoS cho thấy các cuộc tấn công có thể phức tạp hơn dự kiến.