

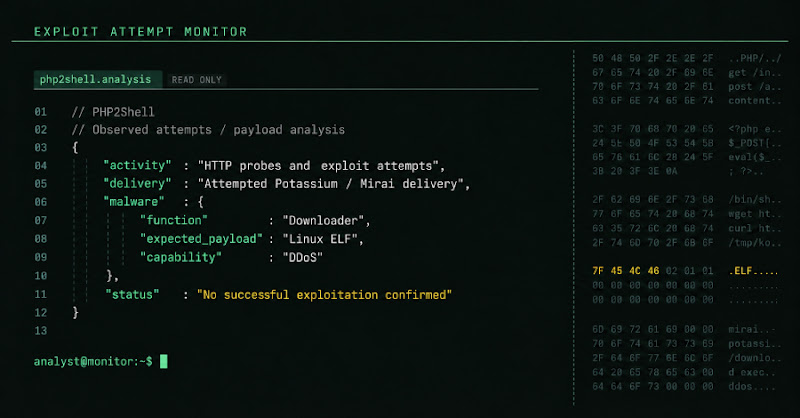
Triệu máy tính bị tấn công thử nghiệm PHP2Shell để cài đặt Mirai Potassium
"Attackers are attempting to exploit the PHP2Shell vulnerabilities (CVE-2026-109618 and CVE-2026-109619) to deploy a Mirai botnet variant called Potassium. While exploitation attempts have been observed, successful exploitation appears limited, potentially due to difficulties in creating reliable exploits. Patches are available for PHP versions 8.5.12, 8.4.27, 8.3.36, and 8.2.35."
Các lỗ hổng PHP2Shell cho phép thực thi mã từ xa (RCE), có thể dẫn đến việc kiểm soát hệ thống. Việc khai thác thành công có thể gây ra tấn công DDoS hoặc mất dữ liệu.
Các doanh nghiệp sử dụng PHP có thể bị gián đoạn dịch vụ do tấn công DDoS hoặc mất uy tín nếu hệ thống bị xâm nhập. Chi phí khắc phục sự cố và khôi phục dữ liệu cũng có thể đáng kể.
Kẻ tấn công đang thử nghiệm khai thác các lỗ hổng PHP2Shell (CVE-2026-109618 và CVE-2026-109619) để triển khai biến thể botnet Mirai có tên Potassium. Dù đã ghi nhận nhiều nỗ lực tấn công, việc khai thác thành công có vẻ hạn chế, có thể do khó tạo ra các exploit đáng tin cậy. Các bản vá đã có cho PHP phiên bản 8.5.12, 8.4.27, 8.3.36 và 8.2.35.
Với các doanh nghiệp Việt Nam sử dụng PHP, việc cập nhật lên phiên bản mới nhất là cần thiết để ngăn chặn các cuộc tấn công này. Botnet Mirai có thể biến các máy chủ thành zombie, gây ra tấn công DDoS hoặc khai thác tài nguyên.
Malware Potassium sử dụng C2 (Command and Control) qua TCP port 50792, giải mã địa chỉ C2 được mã hóa và có khả năng thực hiện tấn công DDoS. Các nguồn tấn công được xác định từ các địa chỉ IP 85.11.167[.]243, 217.60.242[.]76 và 45.198.224[.]169.
SOCRadar phát hiện công cụ khai thác PHP2Shell cho PHP 8.4.26 trên một máy chủ bị lộ, cùng với các script kiểm tra điều kiện khai thác trên 20 trang web ở nhiều quốc gia. Các script này kiểm tra phiên bản PHP, cấu hình máy chủ và cài đặt session để xác định xem trang web có dễ bị tấn công hay không. Tuy nhiên, hiện chưa có bằng chứng về việc truy cập shell thành công trên bất kỳ trang web nào được kiểm tra.
Việc sử dụng ChaCha20 trong cấu hình và DNS misdirection là những điểm mới trong biến thể Mirai này. ASLR (Address Space Layout Randomization) là một cơ chế bảo mật mà kẻ tấn công đang cố gắng vượt qua.
Góc nhìn của Orange Cloud
Theo chúng tôi, các doanh nghiệp Việt Nam nên ưu tiên cập nhật PHP lên phiên bản mới nhất. Việc giám sát lưu lượng mạng để phát hiện các kết nối đáng ngờ đến các địa chỉ IP được liệt kê cũng là một biện pháp phòng ngừa hữu ích. Điều đáng chú ý là, dù chưa có nhiều trường hợp khai thác thành công, việc chuẩn bị sẵn sàng là rất quan trọng.