

PHP phát hành bản vá khẩn cấp cho hai lỗ hổng RCE PHP2Shell
"PHP released emergency updates (8.5.12, 8.4.27, 8.3.36, 8.2.35) to address two critical Remote Code Execution (RCE) vulnerabilities, known as PHP2Shell (CVE-2026-109618 and CVE-2026-109619). These flaws allow unauthenticated attackers to execute code on a web server, with the highest risk to servers using Apache's mod_php. Updating the PHP runtime is the only complete fix."
Hai lỗ hổng RCE trong PHP cho phép thực thi mã từ xa trên máy chủ web, tạo điều kiện cho kẻ tấn công chiếm quyền kiểm soát hệ thống. Nguy cơ đặc biệt cao với Apache mod_php.
Các doanh nghiệp sử dụng PHP có thể gặp phải mất dữ liệu, gián đoạn dịch vụ và thiệt hại uy tín nếu không cập nhật. Việc khắc phục có thể tốn kém và mất thời gian. Thời gian chết do tấn công thành công có thể ảnh hưởng nghiêm trọng đến doanh thu.
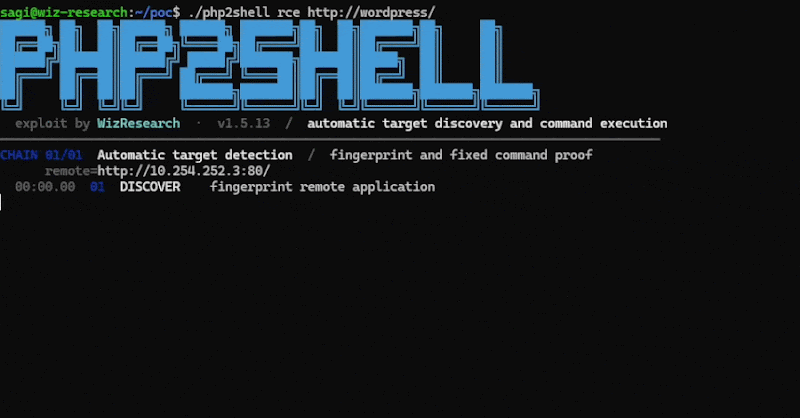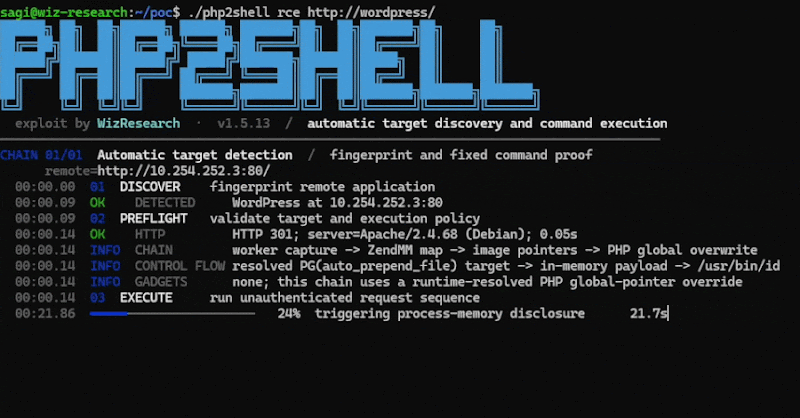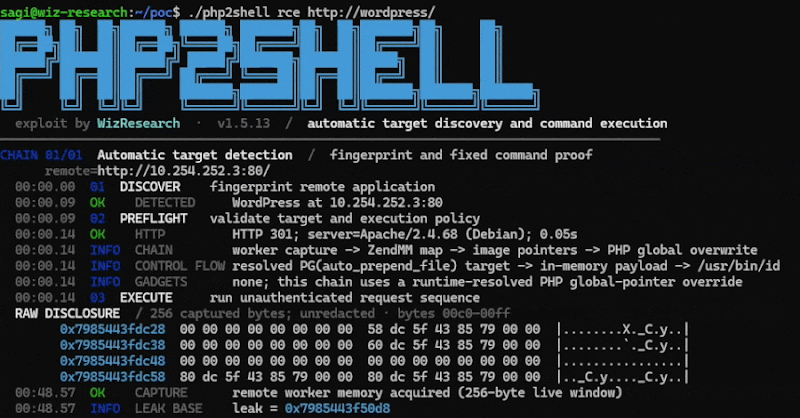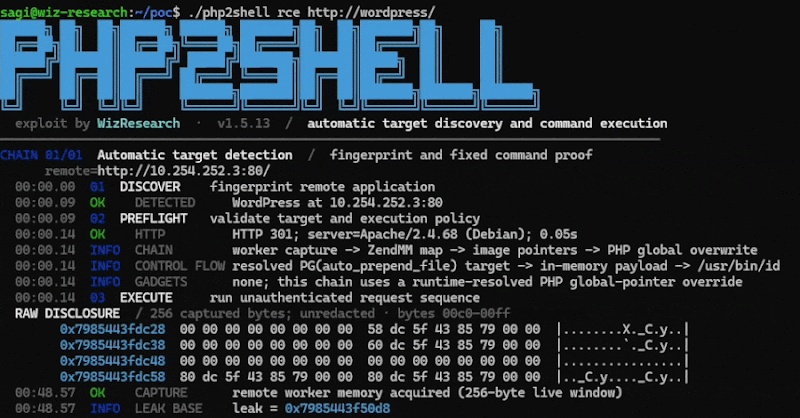
PHP vừa phát hành các bản cập nhật khẩn cấp (8.5.12, 8.4.27, 8.3.36, 8.2.35) để khắc phục hai lỗ hổng thực thi mã từ xa (RCE) nghiêm trọng, được gọi là PHP2Shell (CVE-2026-109618 và CVE-2026-109619). Lỗ hổng này cho phép kẻ tấn công không xác thực thực thi mã trên máy chủ web. Các máy chủ sử dụng Apache mod_php có nguy cơ cao nhất.
Việc cập nhật PHP runtime là biện pháp khắc phục hoàn toàn. Các lỗ hổng nằm trong PHP runtime, không phải trong ứng dụng, nên trang web vẫn dễ bị tấn công ngay cả khi mã của nó an toàn. Wiz, Calif, và OpenAI đã phát hiện và báo cáo các lỗ hổng này, ảnh hưởng đến hầu hết các phiên bản PHP từ 5.4 trở lên.
Mọi cài đặt PHP phục vụ yêu cầu web đều có nguy cơ, bao gồm PHP-FPM, Apache mod_php, php-cgi, FrankenPHP và LiteSpeed. Ngay cả một trang “Hello World” đơn giản trên phiên bản PHP dễ bị tấn công cũng có thể bị khai thác. mod_php đặc biệt nguy hiểm vì một yêu cầu không xác thực duy nhất có thể kích hoạt tấn công trước khi bất kỳ mã ứng dụng nào chạy. PHP-FPM có hành vi khác, tắt worker khi yêu cầu thất bại sớm.
Kẻ tấn công cũng có thể đọc bộ nhớ từ quy trình worker PHP, có thể chứa mật khẩu, token xác thực, khóa API và chứng chỉ. Các nhà nghiên cứu đã chứng minh việc đọc bộ nhớ worker trực tiếp từ các ứng dụng mà họ không kiểm soát. CVE-2026-109618 và CVE-2026-109619 đều được đánh giá 9.2 trên thang điểm CVSS v4.0.
Cập nhật PHP runtime và khởi động lại Apache, PHP-FPM, cùng các worker PHP đang chạy. Cập nhật ứng dụng như WordPress hoặc Laravel không cập nhật PHP runtime; bạn cần cập nhật từ gói máy chủ, nhà cung cấp hoặc ảnh container. Các phiên bản PHP 8.1 và cũ hơn không còn nhận được bản cập nhật. PHP 8.2 sẽ hết hỗ trợ vào ngày 31 tháng 12 năm 2026.
Câu hỏi thường gặp
PHP2Shell là gì?
PHP2Shell là tên gọi chung cho hai lỗ hổng thực thi mã từ xa (RCE) nghiêm trọng trong PHP (CVE-2026-109618 và CVE-2026-109619). Lỗ hổng này cho phép kẻ tấn công thực thi mã tùy ý trên máy chủ web.
Các phiên bản PHP nào bị ảnh hưởng?
Hầu hết các phiên bản PHP từ 5.4 trở lên đều bị ảnh hưởng. Các bản vá đã được phát hành cho PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Các phiên bản cũ hơn không còn được hỗ trợ.
Làm thế nào để khắc phục lỗ hổng này?
Cách duy nhất để khắc phục hoàn toàn là cập nhật PHP runtime lên phiên bản mới nhất. Khởi động lại Apache, PHP-FPM và các worker PHP sau khi cập nhật.
Nếu không thể cập nhật ngay lập tức thì sao?
Các biện pháp giảm thiểu tạm thời bao gồm đặt memory_limit=-1, giữ post_max_size thấp và giới hạn kích thước yêu cầu. Tuy nhiên, những biện pháp này không thay thế cho việc cập nhật.
Góc nhìn của Orange Cloud
Theo chúng tôi, các doanh nghiệp Việt Nam sử dụng PHP cần ưu tiên cập nhật lên phiên bản mới nhất ngay lập tức. Việc chậm trễ có thể dẫn đến rủi ro bảo mật nghiêm trọng. Điều đáng chú ý là ngay cả khi không thấy dấu hiệu tấn công, việc vá lỗi vẫn là cần thiết để phòng ngừa. Các nhà phát triển nên kiểm tra kỹ các cài đặt bộ nhớ sau khi cập nhật, vì bản vá mới thêm giới hạn bộ nhớ cứng.