

Chiến dịch phishing “Photo ZIP” nhắm ngành lưu trú, cài implant Node.js duy trì truy cập
"Microsoft Threat Intelligence reported an active multi-stage phishing campaign targeting hospitality and hotel organizations since April 2026. The campaign uses photo-themed ZIP archives containing malicious LNK files to launch obfuscated PowerShell, Node.js-based implants, dual registry persistence, and C2 over non-standard ports; Wave 2 added dynamic .NET DLL compilation via csc.exe and .cfd infrastructure behind Cloudflare. No CVE is mentioned, and Microsoft provided detections and mitigation guidance to help defenders identify and block the activity."
Tác động đáng kể do chuỗi xâm nhập có implant Node.js và persistence qua registry, kèm C2 qua cổng không chuẩn giúp duy trì kiểm soát. Authentication laundering làm tăng khả năng vượt qua kiểm soát email thông thường.
Ngành lưu trú thường có luồng xử lý ảnh/đính kèm và nhân sự lễ tân dễ bị lôi kéo, làm tăng rủi ro gián đoạn vận hành. Các hành vi như forced shutdowns và chuẩn bị cho giai đoạn tiếp theo có thể ảnh hưởng tính sẵn sàng và chi phí ứng phó.
Microsoft Threat Intelligence ghi nhận từ tháng 4/2026 một chiến dịch xâm nhập nhiều giai đoạn nhắm vào tổ chức trong ngành hospitality/hotel tại châu Âu và châu Á. Microsoft cho biết chưa gán chiến dịch cho một nhóm tấn công cụ thể.
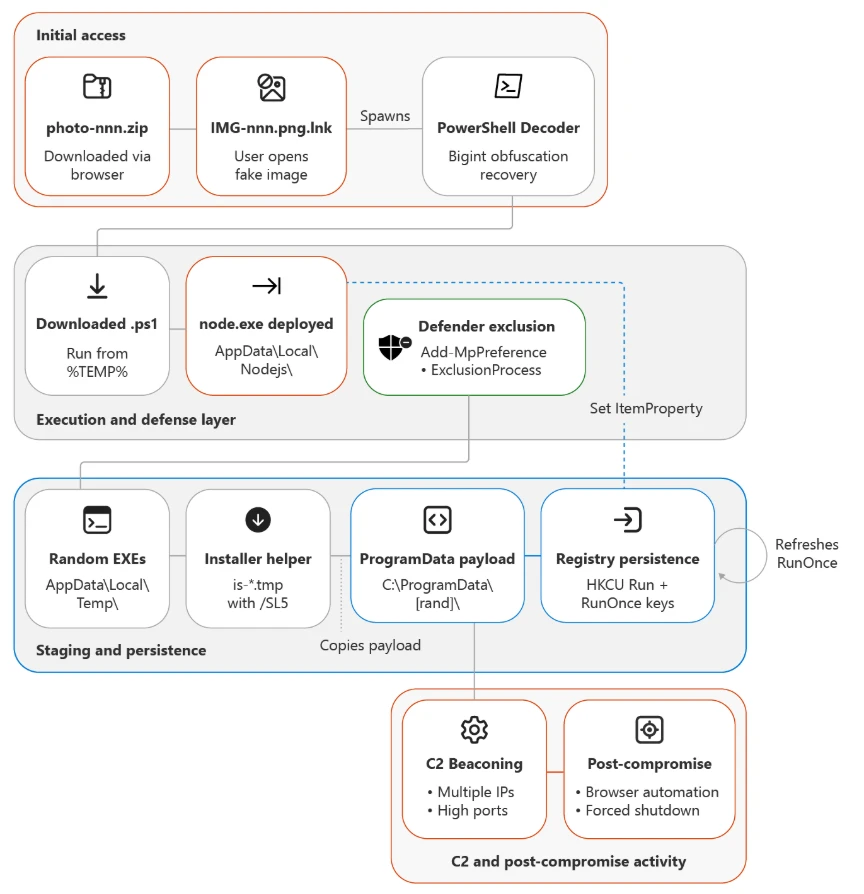
Kẻ tấn công phát tán ZIP theo chủ đề ảnh mà người dùng tải qua trình duyệt. Bên trong là tệp shortcut giả dạng hình ảnh LNK; khi mở sẽ kích hoạt chuỗi tấn công gồm PowerShell bị làm rối, implant Node.js để duy trì hiện diện, cơ chế persistence qua ghi registry kép, và giao tiếp C2 qua các cổng không chuẩn. Sau xâm nhập, hoạt động quan sát được gồm beaconing C2, tắt cưỡng bức và biên dịch payload PE.
Cuối tháng 5/2026, chiến dịch mở rộng kỹ thuật lừa đảo bằng “authentication laundering”: lợi dụng hạ tầng hợp lệ như Calendly (email notification) và Google URL redirect để vượt kiểm tra SPF/DKIM/DMARC trong khi che đích đến thật. Wave 1 dùng IMG-<random>.png.lnk, Wave 2 đổi sang PHOTO-<random>.png.lnk, đồng thời bổ sung bước biên dịch .NET DLL động qua csc.exe và hạ tầng domain .cfd đặt sau Cloudflare (có Turnstile/geo-gating).
Khuyến nghị: rà soát và chặn các mẫu ZIP/LNK theo tên, giám sát hành vi PowerShell obfuscation, phát hiện Node.js bất thường, kiểm tra thay đổi registry phục vụ persistence, và siết chính sách lọc URL/Email để giảm rủi ro từ chuỗi redirect và domain mới.