

Phishing lợi dụng công cụ RMM để duy trì truy cập trái phép
"Microsoft Defender Experts observed July 2026 phishing campaigns that delivered a masqueraded, digitally signed MSP360 RMM v2.5.0.67 installer to establish persistent remote access on victim devices. The installer was then used to deploy ConnectWise ScreenConnect as a secondary remote-access channel, enabling follow-on post-compromise activity including credential access and data collection; no vulnerability exploitation or CVE was reported, and the guidance focuses on detecting and restricting unauthorized RMM use."
Rủi ro chính là duy trì truy cập trái phép qua công cụ quản trị hợp pháp, khó phát hiện hơn khai thác lỗ hổng truyền thống; có thể dẫn tới lấy cắp thông tin xác thực và thu thập dữ liệu.
Có thể gây gián đoạn vận hành do phải cô lập máy trạm, rà soát quyền quản trị và điều tra sự cố; đồng thời làm tăng chi phí ứng phó và rủi ro lộ dữ liệu.
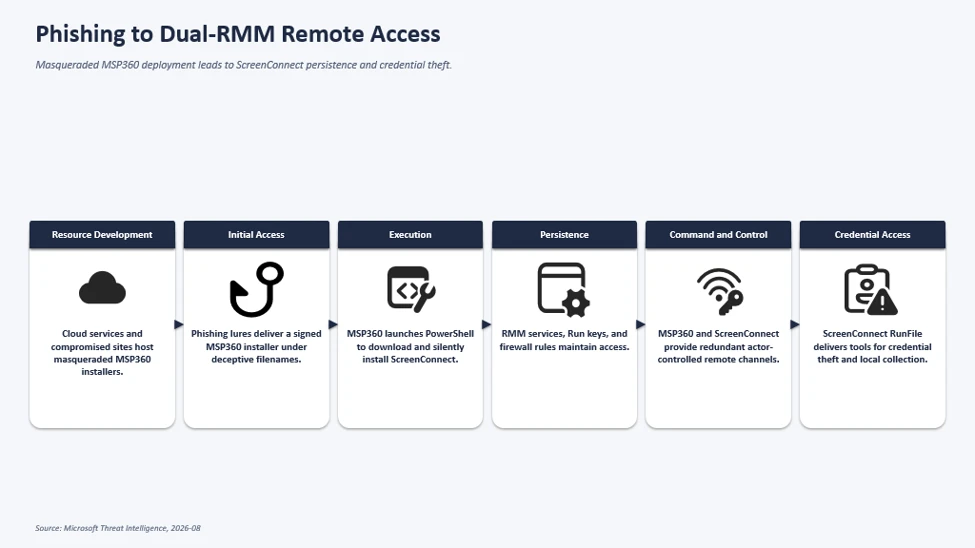
Trong tháng 7/2026, Microsoft Defender Experts ghi nhận các chiến dịch phishing nhắm vào nhiều ngành, phát tán trình cài đặt MSP360 RMM v2.5.0.67 được ngụy trang bằng tên tệp đánh lừa. Mồi nhử gồm lời mời họp, cập nhật PDF/Adobe Reader, cài đặt Zoom, và các nội dung cộng tác doanh nghiệp khác. Sau khi người dùng mở tệp, trình cài đặt hợp lệ nhưng bị lợi dụng để thiết lập truy cập từ xa bền vững trên thiết bị bị xâm nhập.
Chuỗi tấn công tiếp tục dùng MSP360 để tải và cài ConnectWise ScreenConnect, tạo thêm một kênh điều khiển từ xa thứ cấp. Microsoft cho biết không ghi nhận việc khai thác lỗ hổng của ScreenConnect; thay vào đó, kẻ tấn công lạm dụng phần mềm quản trị hợp pháp để ẩn trong hoạt động IT bình thường, rồi thực hiện thu thập thông tin và truy cập thông tin xác thực sau xâm nhập.
Khuyến nghị cho đội vận hành: giám sát hoạt động RMM bất thường, chặn cài đặt không được phê duyệt, kiểm tra UAC elevation và các tiến trình PowerShell liên quan đến tải/cài đặt công cụ quản trị từ xa. Nên lập danh sách cho phép cho RMM và cảnh báo khi xuất hiện công cụ quản trị ngoài chuẩn.