

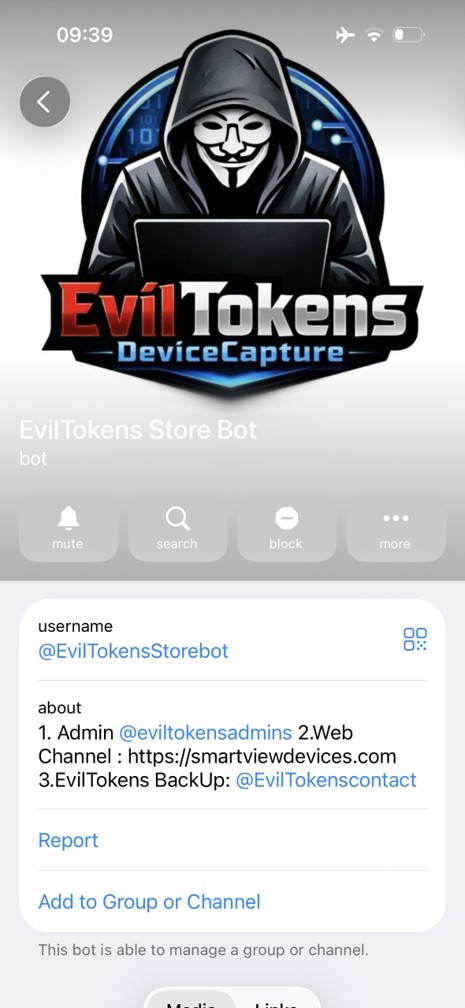
Phát hiện nền tảng lừa đảo khai thác luồng xác thực mã thiết bị
"The article describes EvilTokens, a phishing-as-a-service platform that abuses the device code authentication flow to steal tokens and compromise organizational accounts at scale. It is associated with more than 12,000 inbox compromises across over 10,000 organizations, and Microsoft says its Digital Crimes Unit helped disrupt infrastructure used to operate the service. The guidance focuses on layered defenses, Microsoft Defender detections, hunting queries, and mail-flow/spoofing protections rather than a software patch or CVE fix."
Rủi ro cao do đánh cắp token, chiếm quyền tài khoản và duy trì truy cập sau xâm nhập; cần tăng cường phát hiện AiTM và kiểm soát mail spoofing.
Có thể gây BEC, rò rỉ email nội bộ và gián đoạn vận hành trên nhiều phòng ban; ảnh hưởng đáng kể đến uy tín và chi phí ứng phó sự cố.
Microsoft cho biết nền tảng EvilTokens là một dịch vụ phishing-as-a-service (PhaaS) khai thác device code authentication flow để đánh cắp token và chiếm quyền truy cập tài khoản tổ chức ở quy mô lớn. Theo mô tả, chiến dịch này đã liên quan đến hơn 12.000 hộp thư bị xâm nhập trong hơn 10.000 tổ chức trên toàn cầu.
Sau khi chiếm được token, kẻ tấn công có thể truy cập email, tạo inbox rules độc hại để che giấu trao đổi, hoặc duy trì quyền truy cập bằng cách đăng ký thiết bị mới vào hộp thư nạn nhân. Microsoft cũng cho biết nhóm tình báo của hãng theo dõi tác nhân đứng sau bộ công cụ này là Storm-2992, và Digital Crimes Unit (DCU) đã phối hợp làm gián đoạn hạ tầng vận hành dịch vụ.
Điểm đáng chú ý là chiến dịch này không dựa vào CVE hay bản vá phần mềm, mà vào lừa đảo đa tầng, email giả mạo, tệp PDF/HTML và các trang đích được thiết kế để vượt qua email gateway và bảo vệ đầu cuối. Khuyến nghị kỹ thuật gồm triển khai layered defenses, bật phát hiện trong Microsoft Defender XDR, rà soát bằng hunting queries, đồng thời siết mail flow rules, spoof protection và cấu hình third-party connectors để giảm nguy cơ email giả mạo vào hộp thư người dùng.