

Phát hiện hạ tầng MacSync Stealer qua dấu hiệu hành vi
"Microsoft Defender Experts analyzed MacSync Stealer activity on macOS and used behavioral pivots across endpoint and network telemetry to link more than 30 rotating domains. The malware was observed using ClickFix-style social engineering, curl-based payload retrieval, credential and file collection, and staged exfiltration via HTTP PUT uploads with chunking parameters; no CVE is mentioned, and the guidance is to hunt using recurring process, command-line, header, and URI patterns rather than fixed domains."
Rủi ro cao do đánh cắp thông tin xác thực và rò rỉ dữ liệu trên macOS; hạ tầng thay đổi nhanh khiến việc chặn theo domain đơn lẻ kém hiệu quả.
Có thể ảnh hưởng đến tài khoản người dùng, truy cập cloud/SSH và gây rò rỉ dữ liệu nhạy cảm; đội vận hành cần tăng khả năng phát hiện theo hành vi để giảm thời gian điều tra.
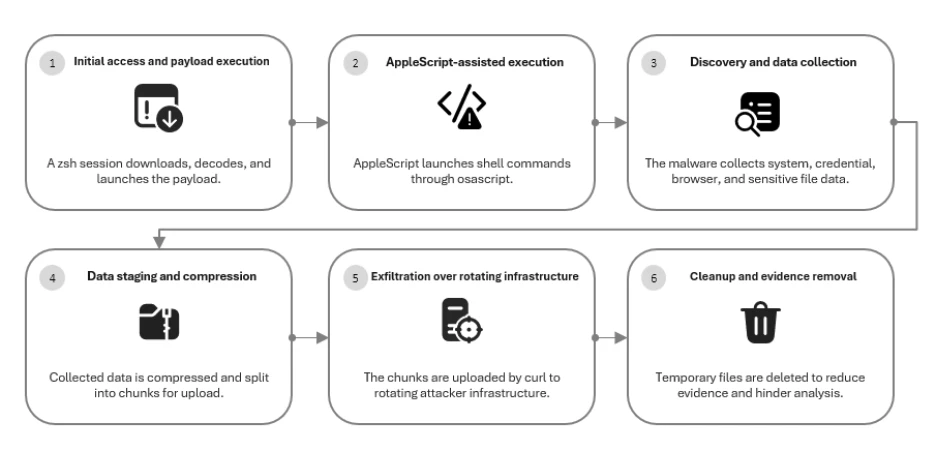
Microsoft Defender Experts đã phân tích hoạt động của MacSync Stealer trên macOS và dùng các dấu hiệu hành vi trên endpoint lẫn network telemetry để liên kết hơn 30 domain thay đổi liên tục. Mã độc này được ghi nhận sử dụng ClickFix để lừa người dùng dán hoặc chạy lệnh trong Terminal, sau đó dùng curl để tải payload từ hạ tầng của kẻ tấn công và thực thi qua script.
Trong giai đoạn liên lạc và thu thập dữ liệu, hoạt động quan sát được gồm các mẫu URI lặp lại, macOS User-Agent, API-key headers và các tùy chọn curl như -k, -s, --max-time, --data-binary. Mã độc nhắm tới Keychain, dữ liệu trình duyệt, thông tin đăng nhập cục bộ, cloud credentials, SSH credentials và các tệp nhạy cảm trong thư mục người dùng.
Nhóm nghiên cứu cũng xác nhận có exfiltration thực sự: dữ liệu được tạm lưu, nén, chia thành nhiều phần và tải lên bằng HTTP PUT với các tham số như upload_id, chunk_index và total_chunks. Khuyến nghị phòng thủ là săn tìm theo process ancestry, command-line, header và URI patterns lặp lại, thay vì phụ thuộc vào domain cố định.