

Phát hiện di chuyển ngang qua các đám mây với AWS Security Hub
"This article details how AWS Security Hub can now correlate security findings across both AWS and Microsoft Azure environments. It focuses on detecting cross-cloud lateral movement by analyzing signals from both platforms, prioritizing risks based on exposure findings and attack path visualization. The integration relies on an Azure connector that streams data from Microsoft Defender for Cloud and Entra ID audit logs into Security Hub."
Tích hợp này giúp cải thiện đáng kể khả năng phát hiện tấn công đa đám mây và giảm thiểu rủi ro bằng cách cung cấp một cái nhìn tổng quan toàn diện về các mối đe dọa.
Việc giảm thời gian phản ứng với các sự cố bảo mật và tối ưu hóa quy trình làm việc cho các đội bảo mật quản lý môi trường đa đám mây có thể mang lại lợi ích kinh tế đáng kể.
AWS Security Hub giờ đây có thể tương quan các phát hiện bảo mật giữa môi trường AWS và Microsoft Azure. Việc này giúp phát hiện các cuộc tấn công di chuyển ngang qua các đám mây bằng cách phân tích tín hiệu từ cả hai nền tảng, ưu tiên rủi ro dựa trên các phát hiện về mức độ lộ diện và trực quan hóa đường dẫn tấn công.
Nhiều tổ chức sử dụng đa đám mây, và kẻ tấn công cũng vậy. Khi một danh tính bị xâm phạm ở một nhà cung cấp, chúng sẽ theo dõi danh tính đó đến các dịch vụ khác, kể cả khi có liên kết tin cậy sang một nhà cung cấp khác. Các tín hiệu cảnh báo thường không thiếu, nhưng chúng nằm rải rác ở các giao diện khác nhau, với các lược đồ khác nhau, do các nhóm khác nhau quản lý. Việc thiếu cái nhìn tổng quan khiến việc xác định ưu tiên khắc phục trở nên khó khăn.
Security Hub giải quyết vấn đề này bằng cách sử dụng các phát hiện về mức độ lộ diện. Nó tương quan khả năng tiếp cận, phạm vi ảnh hưởng, lỗ hổng, cấu hình sai và quyền hiệu quả, cung cấp một lớp tương quan mạnh mẽ với hình ảnh trực quan đường dẫn tấn công. Khả năng này giờ đây mở rộng sang Microsoft Azure. Security Hub ghi lại và phân tích tài nguyên Azure bằng cùng một công cụ tương quan được sử dụng cho tài nguyên AWS. Kết quả được hiển thị trong cùng một giao diện, được xếp hạng theo cùng một hàng đợi, cung cấp khả năng hiển thị bảo mật đa đám mây toàn diện.
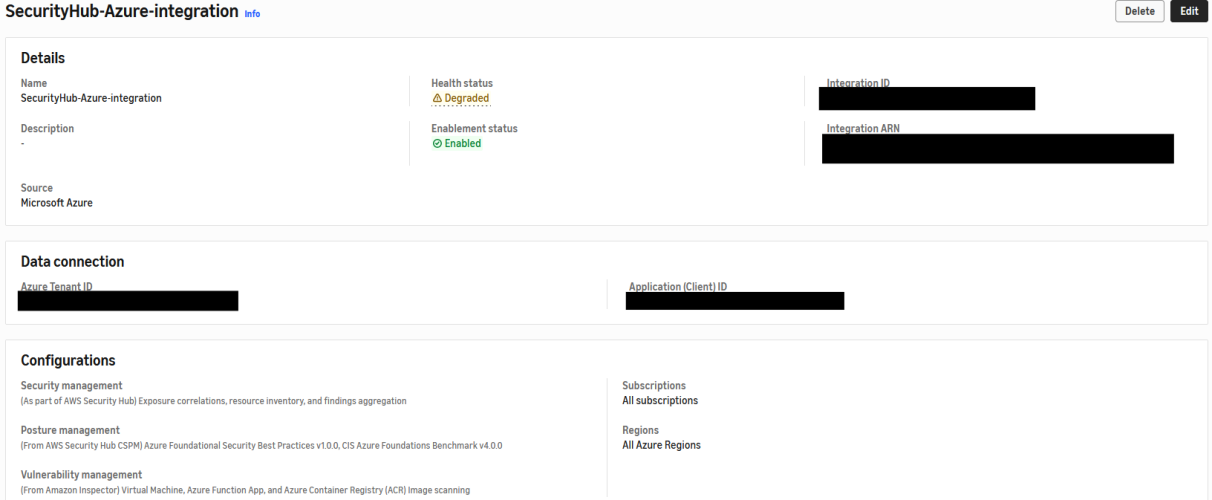
Bài viết này hướng dẫn cách cấu hình tích hợp Azure cho Security Hub và sử dụng các phát hiện về mức độ lộ diện để ưu tiên các đường dẫn tấn công trên cả hai đám mây từ một giao diện duy nhất. Kịch bản được mô phỏng là một danh tính bị xâm phạm đe dọa cả môi trường Azure và AWS thông qua một giao diện danh tính chung. Các mức độ lộ diện quan trọng dọc theo đường dẫn này được trình bày dưới dạng các phát hiện được xếp hạng, cho phép bạn ưu tiên xử lý. Các phát hiện này cũng được ánh xạ tới khung MITRE ATT&CK.
Để tích hợp hoạt động, bạn cần một tài khoản AWS có Security Hub được bật, một tenant Entra ID với đăng ký Microsoft Azure, Azure CLI đã xác thực và xuất nhật ký hoạt động Azure.
Câu hỏi thường gặp
Security Hub tương quan các phát hiện Azure như thế nào?
Security Hub sử dụng một connector Azure để thu thập dữ liệu từ Microsoft Defender for Cloud và nhật ký kiểm tra Entra ID, sau đó phân tích chúng bằng cùng một công cụ tương quan được sử dụng cho tài nguyên AWS.
Những loại phát hiện nào Security Hub cung cấp cho Azure?
Security Hub cung cấp cả phát hiện kiểm soát dựa trên các tiêu chuẩn như CIS Microsoft Azure Foundations Benchmark và phát hiện về mức độ lộ diện, được xếp hạng dựa trên khả năng tiếp cận, quyền và cấu hình sai.
Những yêu cầu tiên quyết để cấu hình tích hợp Azure là gì?
Bạn cần một tài khoản AWS có Security Hub được bật, một tenant Entra ID với đăng ký Azure, Azure CLI đã xác thực và xuất nhật ký hoạt động Azure.
Góc nhìn của Orange Cloud
Theo chúng tôi, khả năng tương quan bảo mật giữa AWS và Azure là một bước tiến quan trọng cho các doanh nghiệp Việt Nam đang sử dụng cả hai nền tảng. Việc tập trung các phát hiện bảo mật vào một giao diện duy nhất giúp giảm thiểu rủi ro bỏ sót và tăng tốc độ phản ứng với các cuộc tấn công. Các doanh nghiệp nên thử nghiệm tích hợp này để hiểu rõ hơn về mức độ bảo mật tổng thể của họ. Tuy nhiên, cần lưu ý rằng việc cấu hình ban đầu có thể phức tạp và đòi hỏi kiến thức về cả AWS và Azure.