

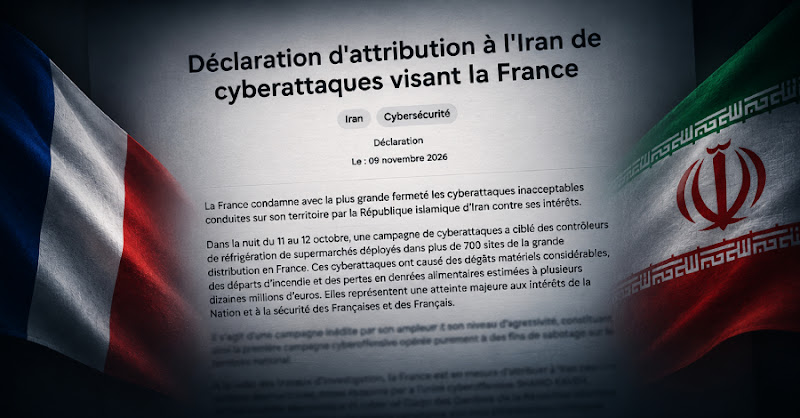
Pháp cáo buộc Iran tấn công hệ thống làm lạnh 700 cửa hàng
"In October 2026, approximately 700 French retail sites experienced a cyberattack targeting refrigeration controllers, attributed to Iran's IRGC unit, Shahid Kaveh. Attackers manipulated defrost settings, causing food spoilage and fires. Mitigation involves removing internet exposure, reviewing configurations, and applying vendor-specific security recommendations (Danfoss, Dixell, Copeland)."
Vụ tấn công cho thấy lỗ hổng bảo mật trong hệ thống điều khiển công nghiệp có thể dẫn đến thiệt hại vật chất và tài chính nghiêm trọng. Các cuộc tấn công tương tự có thể xảy ra ở Việt Nam.
Các doanh nghiệp trong ngành thực phẩm và bán lẻ có thể phải đối mặt với thiệt hại về uy tín và tổn thất tài chính do hư hỏng thực phẩm và gián đoạn hoạt động. Chi phí khắc phục hậu quả cũng là một vấn đề đáng lo ngại.
Vào tháng 10 năm 2026, khoảng 700 cửa hàng bán lẻ ở Pháp bị tấn công mạng, nhắm vào các bộ điều khiển hệ thống làm lạnh. Chính phủ Pháp cho rằng đơn vị Shahid Kaveh của Lực lượng Vệ binh Cách mạng Hồi giáo Iran (IRGC) đứng sau vụ việc. Kẻ tấn công thay đổi cài đặt rã băng, gây hư hỏng thực phẩm và ít nhất 15 vụ cháy.
Doanh nghiệp Việt Nam có thể quan tâm đến sự việc này vì nó cho thấy tấn công vào hệ thống điều khiển công nghiệp (ICS) đang trở nên phổ biến. Các cửa hàng, siêu thị, nhà kho lạnh đều có thể là mục tiêu. Việc bảo mật các hệ thống này là rất quan trọng.
Bộ điều khiển Danfoss, Dixell và Copeland là các mục tiêu chính. Kẻ tấn công kiểm soát từ xa các bộ điều khiển này thông qua giao diện web, kích hoạt chu kỳ rã băng bất thường và tắt cảnh báo nhiệt độ. Báo cáo cho thấy thiệt hại về thực phẩm lên tới hàng chục triệu euro.
Trung tâm phối hợp ứng phó khẩn cấp mạng của Pháp (C4) xác định bốn yếu tố chỉ ra IRGC và Shahid Kaveh. Chúng bao gồm cơ sở hạ tầng tấn công trùng khớp với các hoạt động trinh sát trước đó, việc sử dụng công cụ quét FOFA, thông tin từ CyberbanNews (một kênh truyền thông liên kết với nhóm tấn công) và dấu vết tiếng Ba Tư.
CERT-FR khuyến nghị loại bỏ khả năng truy cập internet của các bộ điều khiển, kiểm tra cấu hình rã băng và khôi phục quyền truy cập thông qua VPN an toàn hoặc mạng được bảo vệ. Đối với các thiết bị bị xâm nhập, cần khởi động lại hoặc khôi phục cài đặt gốc. Cập nhật firmware và thay đổi mật khẩu mặc định cũng là các biện pháp quan trọng.
Câu hỏi thường gặp
Shahid Kaveh là gì?
Shahid Kaveh là một đơn vị mạng của Lực lượng Vệ binh Cách mạng Hồi giáo Iran (IRGC). Nhóm này thường hoạt động thông qua các nhân vật hacktivist như CyberAveng3rs và Cyber Isnaad Front.
Các bộ điều khiển nào bị ảnh hưởng?
Các bộ điều khiển Danfoss AK-SM và AK-SC series, Copeland xweb, và Dixell xweb đều bị ảnh hưởng bởi cuộc tấn công. CERT-FR đã đưa ra cảnh báo về các lỗ hổng bảo mật trên các thiết bị này.
Thiệt hại do cuộc tấn công gây ra là gì?
Cuộc tấn công gây ra hư hỏng thực phẩm trị giá hàng chục triệu euro và ít nhất 20 vụ cháy. Ngoài ra, các cơ sở hạ tầng thủy điện nhỏ cũng bị tấn công đồng thời, mặc dù mức độ ảnh hưởng không đáng kể.
Góc nhìn của Orange Cloud
Theo chúng tôi, vụ tấn công này cho thấy các cuộc tấn công mạng nhắm vào hệ thống điều khiển công nghiệp đang gia tăng. Doanh nghiệp Việt Nam, đặc biệt là các đơn vị trong ngành thực phẩm và bán lẻ, nên đánh giá lại an ninh mạng của hệ thống làm lạnh. Điều đáng chú ý là việc loại bỏ khả năng truy cập internet trực tiếp của các bộ điều khiển là biện pháp phòng ngừa quan trọng nhất.