

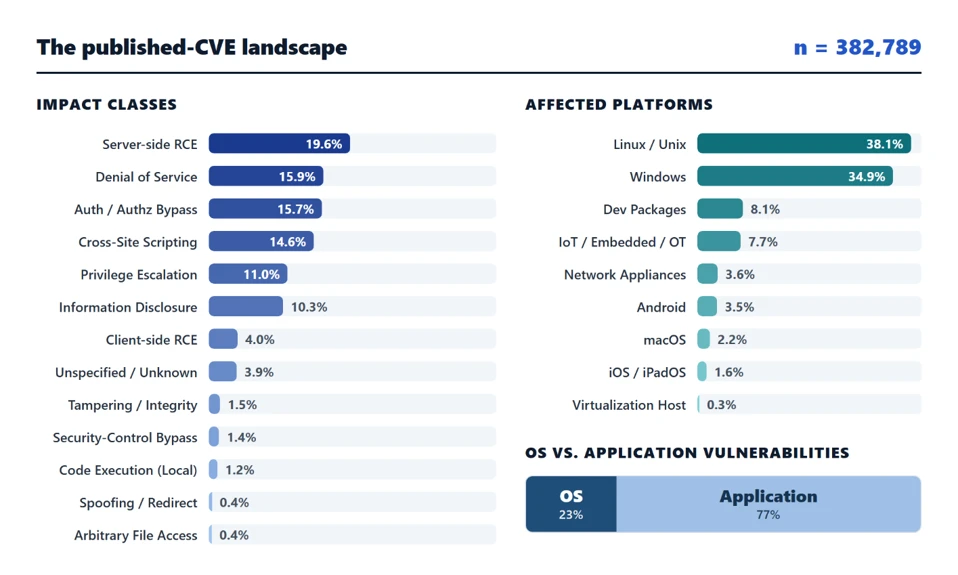
Phân tích lỗ hổng: 0.5% bị khai thác thực tế
"This report analyzes approximately 383,000 disclosed software vulnerabilities through September 2026, finding that only about 0.5% (around 2,000 CVEs) have been exploited in the wild. Exploited vulnerabilities disproportionately enable system takeover via remote code execution, privilege escalation, and authentication bypass. Defenders are advised to prioritize protection based on exploitation likelihood and potential impact, as patching can be slow and incomplete."
Việc chỉ một phần nhỏ lỗ hổng bị khai thác cho thấy tập trung nguồn lực vá lỗi cần dựa trên đánh giá rủi ro và khả năng khai thác thực tế. AI có thể làm tăng tốc độ khai thác.
Doanh nghiệp Việt Nam có thể tối ưu hóa chi phí bảo mật bằng cách ưu tiên vá các lỗ hổng có khả năng bị khai thác cao nhất và có tác động lớn nhất đến hoạt động kinh doanh. Phân tích lỗ hổng theo mức độ ảnh hưởng giúp đưa ra quyết định chính xác.
Microsoft phân tích khoảng 383.000 lỗ hổng đã công bố (tính đến tháng 9/2026) và thấy chỉ khoảng 0.5% (khoảng 2.000 CVE) bị khai thác ngoài thực tế. Đây là thông tin quan trọng cho các kỹ sư bảo mật và doanh nghiệp Việt Nam đang ưu tiên nguồn lực vá lỗi.
Các lỗ hổng bị khai thác thường cho phép kẻ tấn công chiếm quyền hệ thống, đặc biệt qua remote code execution (thực thi mã từ xa), privilege escalation (tăng quyền) và authentication bypass (bỏ qua xác thực). Việc phát hiện và khai thác lỗ hổng ngày càng nhanh nhờ AI, khiến việc vá lỗi kịp thời trở nên khó khăn hơn.
Việc vá lỗi vẫn cần thiết, nhưng có thể mất nhiều tuần hoặc thậm chí tháng trên các hệ thống quan trọng. Một số hệ thống cũ hoặc không được hỗ trợ không thể vá được. Do đó, các tổ chức nên tập trung bảo vệ những khu vực có khả năng bị khai thác cao nhất và có tác động lớn nhất. Phân loại lỗ hổng theo impact class (mức độ ảnh hưởng) và affected platform (nền tảng bị ảnh hưởng) là một cách tiếp cận hiệu quả.
Các loại tác động phổ biến bao gồm: server-side RCE, client-side RCE, local code execution, local privilege escalation, authentication bypass, security-control bypass, information disclosure, tampering, denial of service, cross-site scripting (XSS), arbitrary file access, và spoofing. Phần lớn lỗ hổng ảnh hưởng đến application code (ứng dụng), ít hơn ảnh hưởng đến OS and system code (hệ điều hành và hệ thống).
Câu hỏi thường gặp
Tổng số lỗ hổng được phân tích là bao nhiêu?
Microsoft phân tích khoảng 383.000 lỗ hổng đã công bố tính đến tháng 9/2026.
Tỷ lệ lỗ hổng bị khai thác thực tế là bao nhiêu?
Chỉ khoảng 0.5% (khoảng 2.000 CVE) trong số các lỗ hổng được phân tích đã bị khai thác ngoài thực tế.
Các loại lỗ hổng nào thường bị khai thác nhất?
Các lỗ hổng cho phép chiếm quyền hệ thống, đặc biệt là remote code execution, privilege escalation và authentication bypass, thường bị khai thác nhất.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc chỉ 0.5% lỗ hổng bị khai thác cho thấy việc vá lỗi không phải lúc nào cũng là ưu tiên hàng đầu. Các doanh nghiệp Việt Nam nên tập trung vào việc bảo vệ các hệ thống quan trọng nhất và theo dõi các lỗ hổng có khả năng bị khai thác cao. Điều đáng chú ý là sự phát triển của AI có thể làm tăng tốc độ khai thác lỗ hổng, đòi hỏi các biện pháp phòng thủ chủ động hơn.