

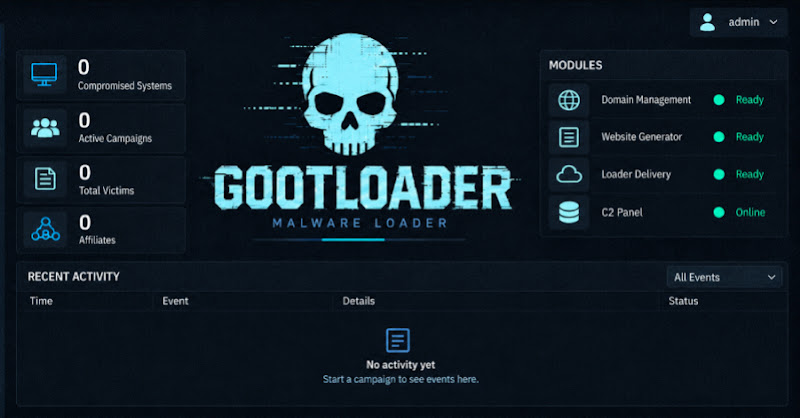
Chiến dịch 'Operation Endgame' triệt phá Gootloader, CastleRAT và StealC
"An international police operation, Operation Endgame, disrupted the Gootloader, CastleRAT, and StealC malware distribution networks. Approximately 6.4 million stolen logins were seized, impacting over 40,000 victims. The malware was used for credential theft, remote access, and ransomware deployment, with Gootloader specifically leveraging SEO poisoning and compromised WordPress sites."
Chiến dịch này loại bỏ cơ sở hạ tầng quan trọng của ba loại malware nguy hiểm, giảm thiểu nguy cơ lây nhiễm và đánh cắp thông tin.
Các doanh nghiệp có thể gặp rủi ro về mất dữ liệu, gián đoạn hoạt động và thiệt hại tài chính do các cuộc tấn công liên quan đến Gootloader, CastleRAT và StealC.
Cảnh sát quốc tế vừa phối hợp triệt phá các máy chủ điều hành Gootloader, CastleRAT và StealC, thu giữ khoảng 6.4 triệu tài khoản đăng nhập bị đánh cắp, ảnh hưởng đến hơn 40,000 nạn nhân.
Gootloader, CastleRAT và StealC là các công cụ malware được tội phạm sử dụng để xâm nhập máy tính, đánh cắp mật khẩu và triển khai tấn công ransomware. Với các doanh nghiệp Việt Nam thường xuyên là mục tiêu của các cuộc tấn công mạng, việc hiểu rõ về các mối đe dọa này là rất quan trọng.
Gootloader là một loader, có khả năng tải xuống các malware khác, đặc biệt là ransomware. Nó lây lan thông qua các tài liệu giả mạo trên các trang web bị hack, thường là WordPress. Tội phạm sử dụng kỹ thuật SEO poisoning để đẩy các trang web này lên vị trí cao trong kết quả tìm kiếm.
Bộ Tư pháp Hoa Kỳ cho biết Gootloader đã lây nhiễm ít nhất 25,000 máy tính trên toàn thế giới kể từ năm 2018. Các đối tượng vận hành Gootloader sử dụng các máy tính này để lây nhiễm thêm, sau đó bán quyền truy cập cho các nhóm ransomware. Tại Hoa Kỳ, Gootloader liên quan đến các cuộc tấn công ransomware gây thiệt hại khoảng 28.8 triệu đô la.
Trong chiến dịch này, cảnh sát đã thu giữ 235 máy chủ và 257 tên miền liên quan đến ba loại malware. Riêng Gootloader, cảnh sát đã gỡ bỏ 14 máy chủ, 218 tên miền và loại bỏ malware khỏi 681 trang web bị hack. CastleRAT là một remote access trojan (RAT) cho phép kẻ tấn công điều khiển máy tính từ xa. StealC là một công cụ đánh cắp thông tin, thu thập mật khẩu và thông tin đăng nhập.
Cảnh sát cũng đã tắt dịch vụ lưu trữ bulletproof hosting Virtualine/Omegatech, nơi một số cơ sở hạ tầng của StealC được đặt. Hiện chưa có thông tin về các vụ bắt giữ.
https://thehackernews.com/2026/11/operation-endgame-takes-down-gootloader.html
Câu hỏi thường gặp
Gootloader, CastleRAT và StealC là gì?
Gootloader là một loader malware, CastleRAT là một remote access trojan (RAT), và StealC là một công cụ đánh cắp thông tin. Chúng được sử dụng để xâm nhập máy tính, đánh cắp dữ liệu và triển khai các cuộc tấn công ransomware.
Chiến dịch 'Operation Endgame' đã thu giữ được bao nhiêu tài khoản đăng nhập?
Chiến dịch đã thu giữ khoảng 6.4 triệu tài khoản đăng nhập bị đánh cắp, ảnh hưởng đến hơn 40,000 nạn nhân.
Các trang web WordPress có bị ảnh hưởng bởi chiến dịch này không?
Có, Gootloader thường lây lan thông qua các trang web WordPress bị hack. Cảnh sát đã gỡ bỏ malware khỏi 681 trang web bị hack trong chiến dịch này.
Góc nhìn của Orange Cloud
Theo chúng tôi, chiến dịch 'Operation Endgame' cho thấy sự phối hợp quốc tế trong việc chống lại tội phạm mạng. Các doanh nghiệp Việt Nam nên xem xét lại quy trình bảo mật của mình, đặc biệt là các trang web WordPress, để tránh trở thành nạn nhân của SEO poisoning. Điều đáng chú ý là, ngay cả sau khi dữ liệu bị thu giữ, tội phạm vẫn có thể giữ lại thông tin đăng nhập bị đánh cắp, vì vậy việc chủ động thay đổi mật khẩu và kích hoạt xác thực đa yếu tố là cần thiết.