

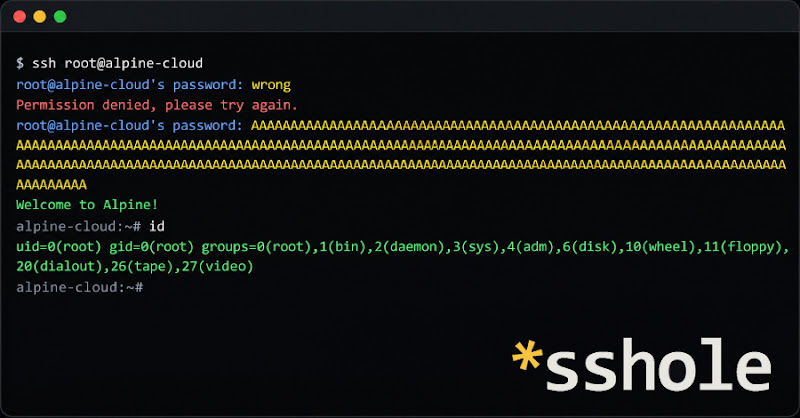
OpenSSH vá khẩn cấp lỗ hổng cho phép đăng nhập bằng mật khẩu dài trên Alpine Linux
"An emergency fix (OpenSSH 10.6p2) was released to address a vulnerability in Alpine Linux where long passwords could bypass SSH authentication, potentially granting access to accounts with no passwords. The flaw affects systems using the standard openssh-server package built without PAM and with password logins enabled. Mitigation involves updating to the fixed package or disabling password authentication."
Lỗ hổng này cho phép đăng nhập trái phép vào hệ thống, đặc biệt nguy hiểm với các tài khoản không có mật khẩu hoặc tài khoản có quyền root. Kẻ tấn công có thể chiếm quyền kiểm soát máy chủ.
Các doanh nghiệp sử dụng Alpine Linux có thể gặp gián đoạn dịch vụ và mất dữ liệu nếu hệ thống bị xâm nhập. Chi phí khắc phục và phục hồi hệ thống có thể đáng kể.
OpenSSH vừa phát hành bản vá khẩn cấp (10.6p2) để khắc phục lỗ hổng bảo mật trên Alpine Linux. Lỗ hổng này cho phép kẻ tấn công đăng nhập vào tài khoản không có mật khẩu bằng cách sử dụng mật khẩu dài từ 257 đến 1024 byte.
Đây là vấn đề nghiêm trọng với các hệ thống Alpine Linux sử dụng gói openssh-server tiêu chuẩn, không được cấu hình với PAM (Pluggable Authentication Module) và bật đăng nhập bằng mật khẩu. Bản vá đã được phát hành cho tất cả các phiên bản từ 3.16 trở lên.
Lỗ hổng xảy ra khi sshd (máy chủ OpenSSH) kiểm tra mật khẩu mà không sử dụng PAM. Damien Miller của dự án OpenSSH khuyến nghị tắt đăng nhập mật khẩu bằng cách đặt PasswordAuthentication=no hoặc vô hiệu hóa SSH cho các hệ thống bị ảnh hưởng. Hiện tại chưa có báo cáo về việc khai thác lỗ hổng này.
Một máy chủ dễ bị tấn công khi đáp ứng đồng thời bốn điều kiện: sử dụng gói openssh-server không có PAM, bật PasswordAuthentication, có tài khoản với mật khẩu là * (không có mật khẩu), và có ít nhất một tài khoản khác có mật khẩu hash bắt đầu bằng $5$ hoặc $6$. Kẻ tấn công cần biết tên tài khoản không có mật khẩu.
Đối với Alpine Linux, các tài khoản không có mật khẩu bao gồm: tài khoản được tạo bằng adduser không có mật khẩu, tài khoản từ directory service thông qua musl-nscd, tài khoản root (từ Alpine 3.16) và tài khoản alpine trong các cloud image chính thức.
Để khắc phục, hãy cập nhật gói apk upgrade -U -a và khởi động lại sshd (rc-service sshd restart). Các phiên bản point release 3.21.10, 3.22.8, 3.23.8 và 3.24.4 đã bao gồm bản vá. Nếu không thể cập nhật ngay, hãy tắt đăng nhập mật khẩu.
Câu hỏi thường gặp
Lỗ hổng này ảnh hưởng đến những hệ thống nào?
Lỗ hổng ảnh hưởng đến các hệ thống Alpine Linux sử dụng gói openssh-server tiêu chuẩn, không được cấu hình với PAM và bật đăng nhập bằng mật khẩu. Các hệ thống sử dụng glibc hoặc PAM không bị ảnh hưởng.
Cách khắc phục lỗ hổng này là gì?
Cách khắc phục là cập nhật gói openssh-server lên phiên bản mới nhất (10.6p2 trở lên) và khởi động lại dịch vụ sshd. Hoặc tắt đăng nhập mật khẩu bằng cách đặt PasswordAuthentication=no.
Làm thế nào để biết máy chủ của tôi có bị ảnh hưởng không?
Kiểm tra xem máy chủ có đáp ứng cả bốn điều kiện: sử dụng openssh-server không có PAM, bật PasswordAuthentication, có tài khoản với mật khẩu là *, và có ít nhất một tài khoản khác có mật khẩu hash bắt đầu bằng $5$ hoặc $6$. Kiểm tra nhật ký hệ thống để tìm dấu hiệu đăng nhập bất thường.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt đáng chú ý với các doanh nghiệp Việt Nam sử dụng Alpine Linux cho máy chủ hoặc container. Việc cập nhật lên phiên bản OpenSSH mới nhất hoặc tắt đăng nhập mật khẩu là cần thiết để ngăn chặn các cuộc tấn công tiềm ẩn. Điều đáng chú ý là việc kiểm tra nhật ký hệ thống (/var/log/messages) để tìm các dấu hiệu xâm nhập cũng rất quan trọng.