

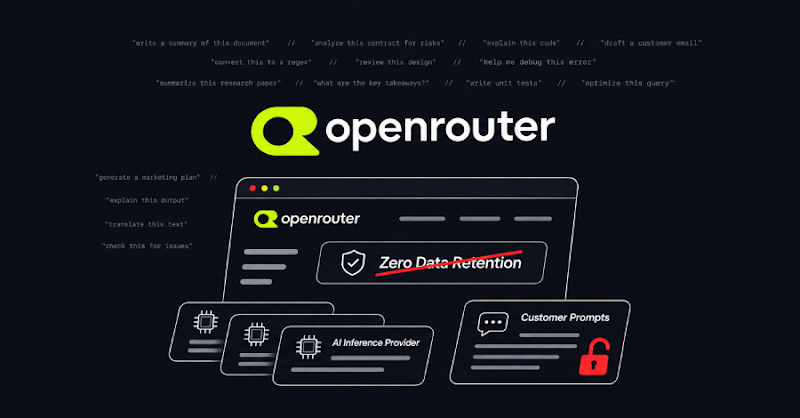
OpenRouter loại bỏ 3 nhà cung cấp sau khi phát hiện đánh cắp prompt AI
"Researchers discovered prompt theft occurring at three AI inference providers over several months, with attackers accessing sensitive data including AWS keys and secrets. OpenRouter removed three providers from its platform, removed 125 endpoints from Zero Data Retention eligibility, and notified affected customers. The investigation revealed data was stolen even from prompts marked with 'Zero Data Retention' settings."
Vụ việc cho thấy lỗ hổng bảo mật nghiêm trọng trong các dịch vụ AI, có thể dẫn đến mất dữ liệu nhạy cảm và lạm dụng tài nguyên đám mây.
Các doanh nghiệp sử dụng dịch vụ AI có thể phải đối mặt với thiệt hại về uy tín, chi phí khắc phục hậu quả và rủi ro pháp lý do vi phạm dữ liệu.
OpenRouter vừa loại bỏ 3 nhà cung cấp dịch vụ sau khi các nhà nghiên cứu phát hiện tình trạng đánh cắp prompt AI kéo dài nhiều tháng. Vụ việc bao gồm việc truy cập trái phép vào dữ liệu nhạy cảm như khóa và bí mật AWS. OpenRouter cũng loại bỏ 125 endpoint khỏi danh sách đủ điều kiện 'Zero Data Retention' và thông báo cho khách hàng bị ảnh hưởng.
Nghiên cứu cho thấy dữ liệu vẫn bị đánh cắp ngay cả khi prompt được đánh dấu là 'Zero Data Retention'. Điều này đặc biệt quan trọng với các doanh nghiệp Việt Nam đang sử dụng các dịch vụ AI này, vì nó đặt ra câu hỏi về tính bảo mật thực sự của dữ liệu đầu vào.
Cuộc điều tra sử dụng kỹ thuật 'canary token' – chèn khoảng hai triệu prompt chứa liên kết và thông tin xác thực duy nhất, sau đó theo dõi việc sử dụng chúng. Các nhà nghiên cứu phát hiện một số lượng lớn khóa AWS bị đánh cắp, thậm chí từ các yêu cầu bị từ chối trước khi được xử lý bởi mô hình AI. Một kẻ tấn công còn sử dụng khung AI ARTEX để xác minh tính hợp lệ của các khóa đã đánh cắp.
Một trường hợp khác liên quan đến việc các nhà cung cấp trên marketplace AI ghi lại các prompt và thu thập dữ liệu. Một số kẻ tấn công dường như hoạt động từ nhà riêng, thậm chí thử đăng nhập SSH bằng mật khẩu lấy từ prompt. Một phòng thí nghiệm AI ở Trung Quốc cũng bị phát hiện truy cập các liên kết bí mật từ hơn một nửa số prompt được gửi đến mô hình của họ.
OpenRouter đang thực hiện các biện pháp để cải thiện bảo mật, bao gồm kiểm tra liên tục và xác minh đường dẫn mạng. Họ cũng đang làm việc với khoảng một chục nhà cung cấp để giải quyết vấn đề này.
Câu hỏi thường gặp
OpenRouter đã làm gì sau khi phát hiện các vụ đánh cắp prompt?
OpenRouter đã loại bỏ 3 nhà cung cấp khỏi nền tảng của họ, loại bỏ 125 endpoint khỏi danh sách đủ điều kiện 'Zero Data Retention' và thông báo cho khách hàng bị ảnh hưởng. Họ cũng đang thực hiện các biện pháp để cải thiện bảo mật.
Tính năng 'Zero Data Retention' có thực sự bảo vệ dữ liệu của người dùng?
Nghiên cứu cho thấy dữ liệu vẫn có thể bị đánh cắp ngay cả khi prompt được đánh dấu là 'Zero Data Retention'. Điều này cho thấy tính năng này không đảm bảo an toàn tuyệt đối.
Kẻ tấn công đã làm gì với dữ liệu bị đánh cắp?
Kẻ tấn công đã thử nghiệm các khóa AWS bị đánh cắp, truy cập các bucket S3, tìm kiếm thông tin trong Secrets Manager và Parameter Store, và thậm chí cố gắng tạo khóa Bedrock API và thêm người dùng IAM.
Góc nhìn của Orange Cloud
Theo chúng tôi, vụ việc này cho thấy rủi ro bảo mật tiềm ẩn khi sử dụng các dịch vụ AI của bên thứ ba. Các doanh nghiệp Việt Nam nên xem xét kỹ lưỡng các chính sách bảo mật dữ liệu của nhà cung cấp trước khi sử dụng dịch vụ của họ. Điều đáng chú ý là ngay cả tính năng 'Zero Data Retention' cũng không đảm bảo an toàn tuyệt đối, vì dữ liệu vẫn có thể bị đánh cắp trong quá trình xử lý.