

OpenAI dùng AI tạo 948 exploit leo thang đặc quyền Linux
"OpenAI utilized an AI model to identify and exploit 948 local privilege escalation vulnerabilities in Linux, costing $1.2 million in API usage. The pipeline involved vulnerability discovery, dynamic validation, exploit generation, patch creation, and human review. The research highlights the accelerating pace of vulnerability discovery and exploitation enabled by AI, alongside the need for automated patching."
Việc AI có thể tự động tạo exploit leo thang đặc quyền cho thấy nguy cơ tấn công tăng cao. Các lỗ hổng chưa được vá có thể bị khai thác nhanh chóng.
Doanh nghiệp Việt cần đầu tư vào tự động hóa bảo mật để đối phó với tốc độ tìm và khai thác lỗ hổng ngày càng nhanh. Chi phí vá lỗi có thể tăng lên nếu không có giải pháp phù hợp.
OpenAI vừa dùng một mô hình AI mới để tìm và khai thác 948 lỗ hổng leo thang đặc quyền (local privilege escalation - LPE) trên Linux, tốn 1,2 triệu đô la chi phí API. Quy trình này bao gồm tìm lỗ hổng, kiểm tra, tạo exploit, tạo patch và kiểm tra bởi người.
Việc này quan trọng với kỹ sư và doanh nghiệp Việt vì tốc độ tìm và khai thác lỗ hổng tăng nhanh nhờ AI. Các công ty cần chuẩn bị cho việc vá lỗi tự động để giảm rủi ro. OpenAI cho rằng việc có tài khoản người dùng thông thường trên hệ điều hành chưa cập nhật patch tương đương với việc cho kẻ tấn công quyền root.
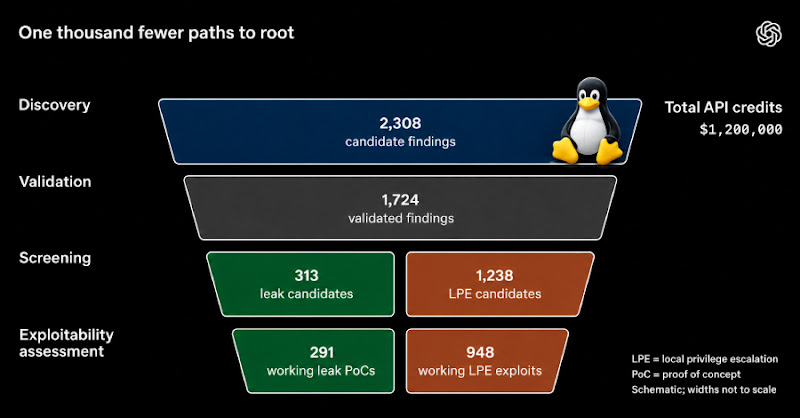
AI tìm thấy 2.308 điểm nghi ngờ, tái tạo được 1.724 lỗ hổng, và tạo ra 948 exploit LPE. Các kỹ thuật mới bao gồm: hai cách tạo đối tượng persistent elastic để tràn bộ nhớ đệm kernel, hai kỹ thuật page grooming để tăng độ tin cậy exploit, năm kỹ thuật data-only để leo thang đặc quyền, và một kỹ thuật type confusion. Chi phí mỗi exploit là 1.279 đô la.
Google Threat Intelligence Group (GTIG) ghi nhận số lượng lỗ hổng được công bố tăng gấp đôi từ tháng 1/2026 đến tháng 8/2026 (từ 5.045 lên 10.740). Số lỗ hổng nguy hiểm cao cũng tăng 167% (từ 131 lên 350). Trung tâm An ninh Mạng Quốc gia Anh (NCSC) cho rằng AI giúp giảm thời gian tồn tại của lỗ hổng, nhưng cần cấu hình đúng cách. https://thehackernews.com/2026/11/openai-ai-pipeline-generates-948-linux.html
OpenAI nhấn mạnh cần tự động hóa việc tạo patch để vá lỗi nhanh hơn.
Câu hỏi thường gặp
AI của OpenAI tìm được bao nhiêu lỗ hổng?
AI của OpenAI tìm thấy 2.308 điểm nghi ngờ, tái tạo được 1.724 lỗ hổng, và tạo ra 948 exploit leo thang đặc quyền trên Linux.
Chi phí để tạo ra mỗi exploit là bao nhiêu?
Chi phí để tạo ra mỗi exploit leo thang đặc quyền là 1.279 đô la, tổng chi phí cho 948 exploit là 1,2 triệu đô la.
NCSC nhận định gì về AI trong an ninh mạng?
NCSC cho rằng AI giúp giảm thời gian tồn tại của lỗ hổng và tăng tốc độ vá lỗi, nhưng cần cấu hình đúng cách để tránh hệ thống vẫn dễ bị tấn công.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc AI có thể tự động tìm và tạo exploit cho thấy các doanh nghiệp Việt cần đầu tư vào tự động hóa bảo mật và kiểm thử xâm nhập thường xuyên hơn. Điều đáng chú ý là chi phí 1,2 triệu đô la cho 948 exploit cho thấy việc sử dụng AI để tìm lỗ hổng vẫn tốn kém, nhưng có thể chấp nhận được so với chi phí khắc phục hậu quả sau khi bị tấn công.