

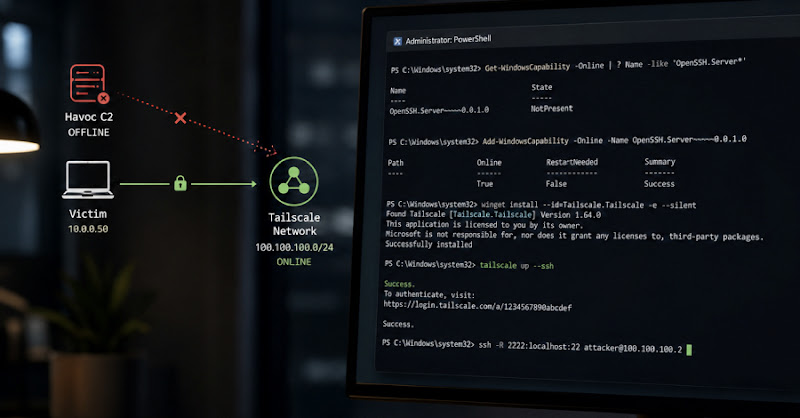
Kẻ tấn công dùng OpenSSH và Tailscale để duy trì truy cập khi C2 ngừng hoạt động
"Researchers reported a Windows intrusion in which an attacker used Havoc C2, a keylogger, and legitimate remote-access tools to maintain persistence after the C2 server went offline. The operator installed OpenSSH Server and Tailscale on the victim machine to create an alternate access path, then later reconnected when the C2 returned; no CVE was involved, and the main impact was theft of banking and email credentials from a small French business."
Vụ việc cho thấy chỉ “tắt C2” không đủ vì kẻ tấn công có thể duy trì truy cập qua đường thay thế như Tailscale/OpenSSH; đồng thời duy trì bằng scheduled task và keylogger để thu thập thông tin đăng nhập.
Tác động chính là rò rỉ dữ liệu nhạy cảm, đặc biệt tài khoản ngân hàng và email, tạo rủi ro gian lận tài chính và chiếm quyền truy cập dịch vụ; quy mô ảnh hưởng được mô tả ở mức doanh nghiệp nhỏ.
Các nhà nghiên cứu ghi nhận một vụ xâm nhập trên Windows nhắm vào một doanh nghiệp ô tô nhỏ tại Pháp. Tác nhân cài keylogger và đánh cắp thông tin đăng nhập ngân hàng cùng email. Điểm đáng chú ý là cơ chế duy trì truy cập: dù hạ tầng command-and-control (C2) bị ngắt, kẻ tấn công vẫn có đường quay lại.
Theo phân tích, chuỗi xâm nhập sử dụng Havoc C2 cùng các công cụ truy cập hợp pháp. Khi C2 đi offline, kẻ tấn công đã cài OpenSSH Server và Tailscale trực tiếp trên máy nạn nhân, tham gia vào mạng Tailscale riêng và thiết lập truy cập dựa trên SSH key cùng reverse tunnel. Nhờ đó, truy cập không phụ thuộc vào C2 và vẫn hoạt động cho đến khi hạ tầng C2 trực tuyến trở lại.
Nhà nghiên cứu cũng mô tả nhiều lớp duy trì khác như scheduled task chạy ở quyền cao nhất, tiêm mã vào Explorer.exe, và một kênh dự phòng dùng RustDesk. Khuyến nghị: giám sát cài đặt OpenSSH Server trên máy trạm Windows, kiểm tra bất thường với tailscale.exe, phát hiện reverse tunnel và các tác vụ lịch chạy script ở quyền cao, đồng thời rà soát thay đổi cấu hình powercfg nhằm tránh ngủ thiết bị.