

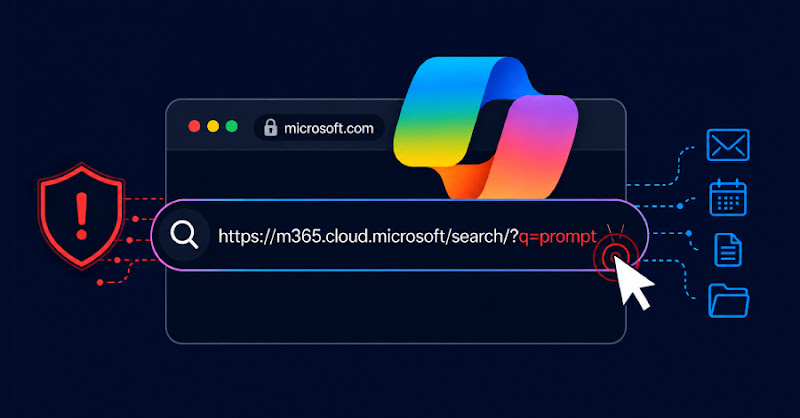
Lỗ hổng một-click trong Microsoft 365 Copilot Enterprise Search có thể dẫn tới rò rỉ email, tệp và mã MFA
"Researchers at Varonis Threat Labs disclosed SearchLeak, a one-click Microsoft 365 Copilot Enterprise Search flaw that could expose emails, calendar data, indexed files, and MFA or password-reset codes. The attack chained prompt injection, a rendering race condition, and a CSP bypass via Bing image endpoints; Microsoft assigned CVE-2026-42824, rated it critical, and mitigated the issue on the backend."
Nguy cơ rò rỉ dữ liệu ở mức cao do kết hợp prompt injection, race condition và CSP bypass qua Bing có thể dẫn tới trích xuất mã MFA/OTP và nội dung email/tệp.
Tác động vận hành đáng kể vì có thể ảnh hưởng đến tính bảo mật tài khoản và dữ liệu doanh nghiệp; tuy nhiên Microsoft đã mitigate ở backend nên giảm rủi ro triển khai cho từng tenant.
Các nhà nghiên cứu Varonis Threat Labs công bố SearchLeak, một chuỗi lỗi trong Microsoft 365 Copilot Enterprise Search có thể cho phép kẻ tấn công trích xuất dữ liệu chỉ với một lần nhấp vào liên kết “đáng tin”. Do liên kết nằm trên miền microsoft.com, các cơ chế lọc URL và chống lừa đảo thông thường có thể khó phát hiện.
Theo mô tả, SearchLeak kết hợp Parameter-to-Prompt injection, race condition khi hiển thị nội dung và bypass qua CSP thông qua endpoint hình ảnh của Bing. Kẻ tấn công nhúng dữ liệu (ví dụ tiêu đề email) vào một URL hình ảnh, khiến trình duyệt phát sinh yêu cầu trong lúc luồng phản hồi đang được xử lý; sau đó dữ liệu được chuyển tiếp qua hạ tầng Bing.
Microsoft đã gán CVE-2026-42824 và đánh giá mức critical, đồng thời khắc phục ở phía máy chủ (backend). Varonis cung cấp proof-of-concept, chưa ghi nhận khai thác thực tế.
Về tác động, kẻ tấn công có thể truy cập những gì người dùng đăng nhập có quyền qua Microsoft Graph: mã MFA/mã xác thực một lần, liên kết đặt lại mật khẩu, dữ liệu lịch và các tệp đã được Copilot lập chỉ mục.
Khuyến nghị: rà soát URL Copilot có payload được mã hóa trong tham số q, theo dõi lưu lượng bất thường tới Bing image endpoints, và siết governance dữ liệu để giảm phạm vi dữ liệu Copilot lập chỉ mục.