

NullReceiver: npm trojan dùng địa chỉ Ethereum để ẩn và giải mã IP C2
"Researchers reported a new blockchain-based C2 evasion method called NullReceiver, used by trojanized npm packages bianira-ui and fluid-type-ui. The malware encodes the C2 IP address in the recipient address of a zero-value Ethereum transfer, avoiding smart contracts and calldata; the packages were removed from npm after limited downloads, and the observed C2 resolved to 166.88.134.62."
NullReceiver làm giảm khả năng phát hiện bằng cách loại bỏ đích giao dịch cố định và dấu vân tay trong calldata, khiến việc suy luận C2 khó hơn. Điểm đáng chú ý gồm: giải mã IP từ bytes địa chỉ người nhận, không dùng smart contract, và giao dịch chuyển 0 giá trị làm giảm dấu hiệu kỹ thuật.
Rủi ro tập trung vào chuỗi cung ứng phần mềm: các gói npm bị trojan hóa có thể được tích hợp vào quy trình phát triển/CI và dẫn tới kết nối C2 từ máy chủ hoặc máy trạm. Tác động vận hành phụ thuộc vào mức độ sử dụng các gói này; hiện các gói đã bị gỡ nhưng vẫn cần rà soát dependency và hành vi mạng.
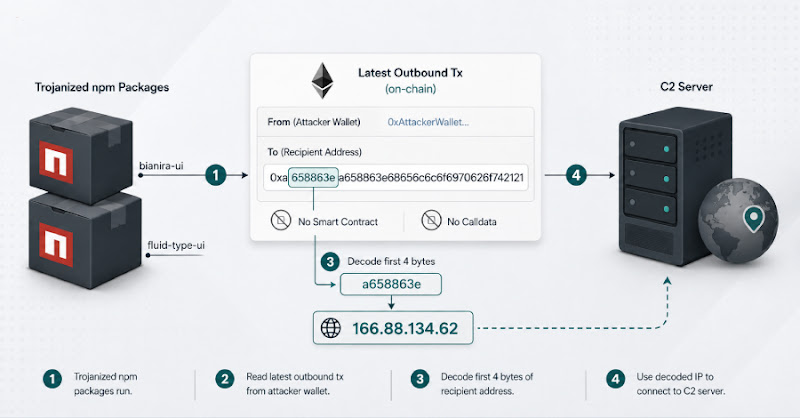
Các nhà nghiên cứu cảnh báo một biến thể mới của kỹ thuật EtherHiding trong chuỗi command-and-control (C2) dựa trên blockchain, được gọi là NullReceiver. Thay vì nhúng IP C2 vào calldata hoặc một đích giao dịch cố định, NullReceiver mã hóa địa chỉ IP C2 trực tiếp trong bytes của địa chỉ người nhận của một giao dịch Ethereum chuyển 0 giá trị, 0 dữ liệu.
Kỹ thuật này được quan sát trong hai gói npm bị trojan hóa: bianira-ui và fluid-type-ui. Các gói hiện đã bị gỡ khỏi npm; theo thống kê, bianira-ui có khoảng 109 lượt tải và fluid-type-ui khoảng 587 lượt tải (từ thời điểm công bố 28/07/2026). Hoạt động được liên hệ với nhóm tấn công Triều Tiên.
Luồng hoạt động trên máy nạn nhân gồm: đọc một wallet của kẻ tấn công (cứng trong mã), lấy giao dịch outbound gần nhất, trích địa chỉ đích và giải mã IP từ các byte đầu (đổi từ hex sang số). IP C2 quan sát được là 166.88.134[.]62.
Khuyến nghị: siết chặt kiểm soát rủi ro chuỗi cung ứng npm (lockfile, allowlist, quét chữ ký/mã nguồn), theo dõi hành vi kết nối mạng bất thường từ môi trường build/run, và bổ sung phát hiện các mẫu giao dịch Ethereum 0-value/0-data kèm chuỗi byte khả nghi.