

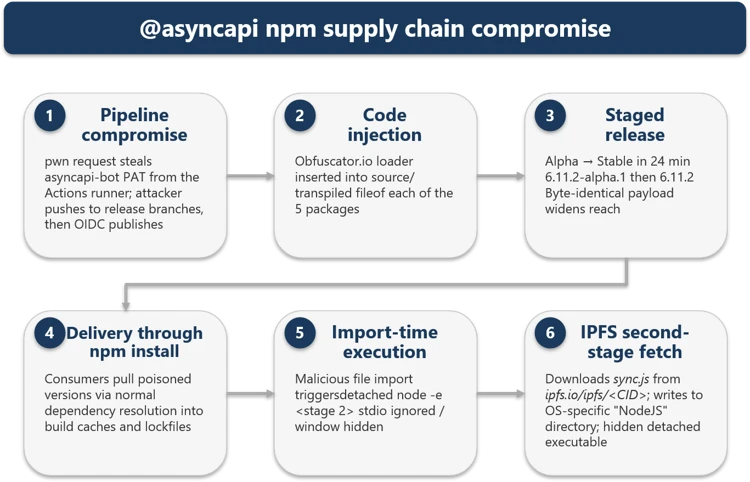
Khai thác chuỗi cung ứng npm của @asyncapi: payload chạy khi import và tải giai đoạn 2 từ IPFS
"Microsoft reported a coordinated npm supply-chain compromise of the @asyncapi organization on July 14, 2026, where five package versions across four package names were republished with a malicious loader. The payload executed at import time rather than via install scripts, enabling second-stage delivery from IPFS and a Miasma-based runtime with C2 and persistence; Microsoft Defender detects the artifacts as Trojan:JS/MiasmStealer.SC and Trojan:Script/Supychain.A, and remediation includes removing affected versions, clearing caches, hunting for sync.js, blocking the listed C2 IP, and rotating credentials."
Tác động cao do payload chạy khi import/require và có C2 + persistence sau khi tải giai đoạn 2 từ IPFS; điều này làm tăng khả năng ảnh hưởng tới workstation, CI/CD và dịch vụ sản xuất. Điểm then chốt: import-time execution; Miasma runtime với C2/persistence; bỏ qua được --ignore-scripts.
Rủi ro gián đoạn chuỗi build và khả năng lộ dữ liệu/chiếm quyền trong môi trường phát triển và triển khai. Điểm then chốt: ảnh hưởng tới CI/CD/container builds/production; cần loại bỏ phiên bản và xoay credential để giảm thiểu lan truyền và hậu quả vận hành.
Ngày 14/7/2026, Microsoft Threat Intelligence ghi nhận một compromise chuỗi cung ứng npm nhắm vào tổ chức @asyncapi. Trong khoảng ~90 phút, 5 phiên bản thuộc 4 tên gói đã được republish với một loader độc hại: @asyncapi/specs (6.11.2-alpha.1 và 6.11.2), @asyncapi/generator@3.3.1, @asyncapi/generator-components@0.7.1, và @asyncapi/generator-helpers@1.1.1.
Điểm đáng chú ý là payload không dựa vào postinstall mà thực thi ở thời điểm import/require. Vì vậy, biện pháp thường dùng như npm install --ignore-scripts không vô hiệu hóa được cơ chế tấn công. Khi các công cụ AsyncAPI hoặc ứng dụng phụ thuộc các gói này được build/khởi chạy, loader sẽ kích hoạt tiến trình con ẩn, sau đó tải giai đoạn 2 từ IPFS và khởi tạo runtime Miasma với C2, cơ chế persistence, cùng các kênh fallback phi tập trung (Nostr, Ethereum, BitTorrent DHT, libp2p, IPFS). Một số module năng lực cao được ghi nhận là đã triển khai nhưng bị tắt trong bản này.
Microsoft Defender phát hiện các hiện vật là Trojan:JS/MiasmStealer.SC và Trojan:Script/Supychain.A. Khuyến nghị: gỡ bỏ toàn bộ 5 phiên bản bị ảnh hưởng, xóa cache npm/Yarn, tìm kiếm sync.js trong thư mục giả mạo “NodeJS”, chặn IP C2 85.137.53[.]71 ở các cổng 8080/8081/8091, và xoay vòng toàn bộ credential có thể đã được truy cập từ môi trường đã import gói độc hại.