

Nhóm ransomware Qilin: xác định người điều hành
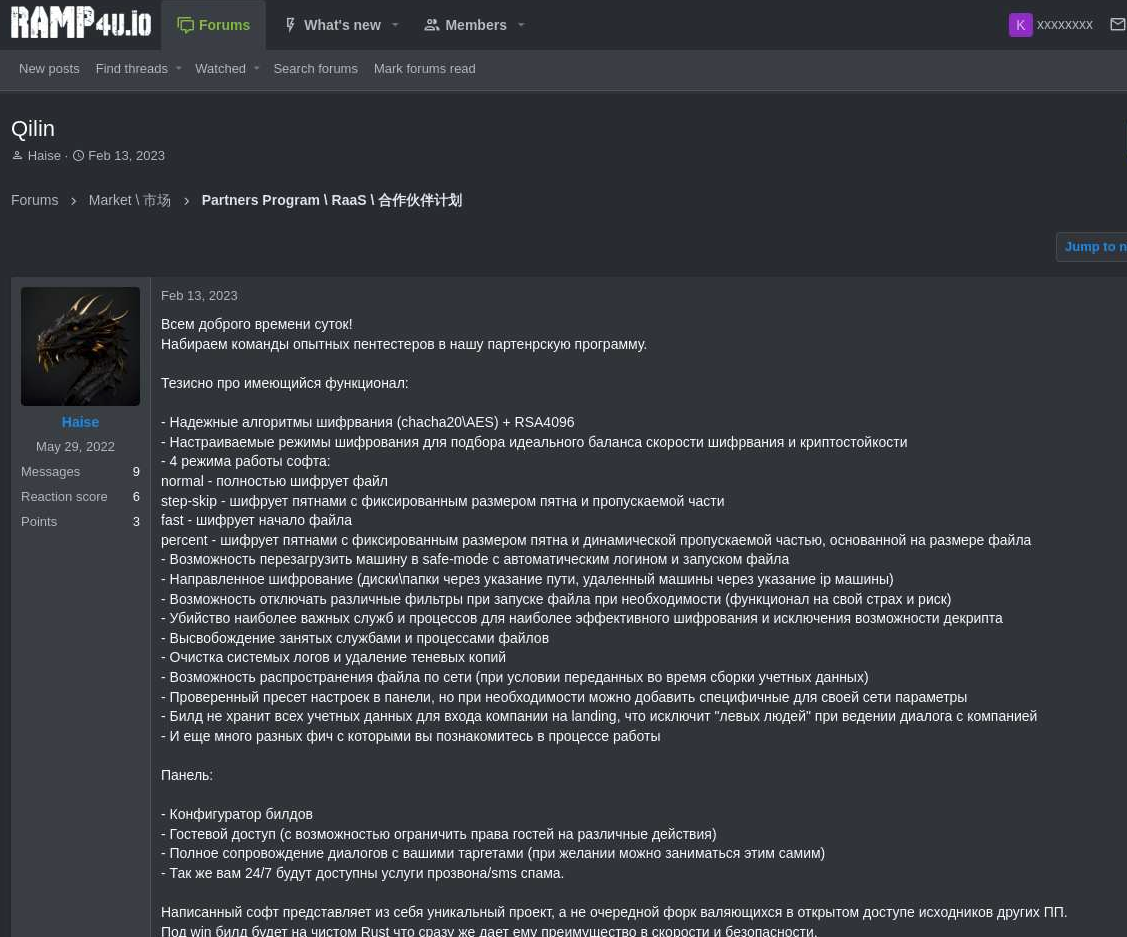
"The Qilin ransomware group, operating since September 2022, is identified as the most active ransomware-as-a-service affiliate program. Research links the administrator, known as 'Haise', to previous online identities 'Rjun' and 'Alexbigboss44', ultimately identifying a 36-year-old Aleksey Mikhailovich Yakovtsev from St. Petersburg, Russia as a likely operator. The group employs double extortion tactics and actively recruits affiliates, offering a high percentage of ransom payments."
Việc xác định người điều hành Qilin cho phép các cơ quan thực thi pháp luật và các công ty an ninh mạng tập trung nỗ lực điều tra và ngăn chặn các cuộc tấn công ransomware. Thông tin tình báo này có thể giúp phát triển các biện pháp phòng thủ hiệu quả hơn.
Các doanh nghiệp có thể bị ảnh hưởng bởi các cuộc tấn công ransomware của Qilin, dẫn đến mất dữ liệu, gián đoạn hoạt động và thiệt hại tài chính. Việc hiểu rõ về các chiến thuật của Qilin có thể giúp các doanh nghiệp chuẩn bị và giảm thiểu rủi ro.
Nhóm ransomware Qilin, hoạt động từ tháng 9 năm 2022, hiện là chương trình liên kết ransomware tích cực nhất thế giới, với ít nhất 365 tổ chức bị tấn công trong 3 tháng qua. Các nhà nghiên cứu đã liên kết người quản lý, được biết đến với tên 'Haise', với các danh tính trực tuyến trước đây là 'Rjun' và 'Alexbigboss44', và xác định Aleksey Mikhailovich Yakovtsev, 36 tuổi, đến từ St. Petersburg, Nga, là người điều hành có khả năng nhất.
Qilin thu hút các đối tác để tấn công các công ty và triển khai ransomware bằng cách cung cấp cho họ ít nhất 80% số tiền chuộc được trả bởi nạn nhân. Nhóm này sử dụng chiến thuật 'kép tiêu cực' (double extortion), đánh cắp dữ liệu nhạy cảm trước khi mã hóa hệ thống và đe dọa công khai các tệp trực tuyến. Khác với hầu hết các đối tác ransomware ở Nga, Qilin sẵn sàng hợp tác với các đối tác nói tiếng Anh và thủ lĩnh của họ đã chia sẻ trên Telegram rằng họ đã làm việc với các nhóm ransomware như Scattered Spider và RansomHub.
Người đứng đầu Qilin sử dụng bí danh 'Haise', nhưng trước đây đã sử dụng các tên khác. Việc thay đổi bí danh là một biện pháp bảo mật hoạt động thông thường. Tuy nhiên, đôi khi các đối tượng này vẫn phải đề cập đến các danh tính cũ khi đăng ký vào các diễn đàn mới. Các diễn đàn này đôi khi bị tấn công hoặc tịch thu. Điều này đã xảy ra với Haise. Intel 471 ghi nhận rằng Haise đã đăng ký thành viên trên RAMP, một diễn đàn tội phạm mạng Nga kín đáo, vào tháng 6 năm 2022. Các tin nhắn trực tiếp từ RAMP (diễn đàn bị FBI tịch thu vào tháng 1 năm 2026) cho thấy quản trị viên RAMP đã chấp nhận đơn đăng ký của Haise, đồng thời đề cập đến tên người dùng Telegram của anh ta: Alexbigboss44.
Tìm kiếm Alexbigboss44 trên Intel 471 cho thấy đây là tài khoản Telegram được người dùng Rjun sử dụng trên các diễn đàn tội phạm mạng Nga Exploit và XSS vào năm 2020. Flashpoint xác định Alexbigboss44 là một người tham gia tích cực trên các diễn đàn và kênh Telegram, chủ yếu tập trung vào giao dịch bất hợp pháp về lưu lượng truy cập, nhật ký và quyền truy cập doanh nghiệp. Flashpoint cho biết người dùng này tham gia vào việc mua bán nhật ký Facebook và tài khoản Google Ads để thực hiện các kế hoạch quảng cáo và cờ bạc gian lận, đồng thời đóng vai trò là người môi giới và điều hành mạng lưới thu thập dữ liệu bị xâm phạm.
Câu hỏi thường gặp
Qilin là gì?
Qilin là một chương trình liên kết ransomware hoạt động từ tháng 9 năm 2022. Nó được xác định là chương trình liên kết ransomware tích cực nhất hiện nay, với hơn 365 tổ chức bị tấn công trong 3 tháng qua.
Ai là người đứng sau Qilin?
Người quản lý Qilin, được biết đến với tên 'Haise', được liên kết với các danh tính trước đây là 'Rjun' và 'Alexbigboss44'. Các nhà nghiên cứu xác định Aleksey Mikhailovich Yakovtsev, 36 tuổi, đến từ St. Petersburg, Nga, là người điều hành có khả năng nhất.
Qilin sử dụng chiến thuật gì?
Qilin sử dụng chiến thuật 'kép tiêu cực', đánh cắp dữ liệu nhạy cảm trước khi mã hóa hệ thống và đe dọa công khai các tệp trực tuyến. Nhóm này cũng cung cấp cho các đối tác ít nhất 80% số tiền chuộc được trả.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc xác định người đứng sau Qilin là một bước quan trọng trong việc theo dõi và ngăn chặn các hoạt động ransomware. Các doanh nghiệp Việt Nam nên xem xét tăng cường giám sát an ninh mạng và đào tạo nhân viên để phát hiện và ứng phó với các cuộc tấn công tiềm ẩn. Điều đáng chú ý là Qilin tích cực hợp tác với các nhóm ransomware khác, cho thấy sự cần thiết phải chia sẻ thông tin về mối đe dọa giữa các tổ chức.