

Nghi vấn tính xác thực của startup mua bán lỗ hổng và năng lực tấn công
"The article reports on IRIS C2, a startup publicly advertising large payouts for zero-day exploits, exploit primitives, and offensive cybersecurity capabilities across major platforms. It alleges the company is tied to Jack Burkman and Jacob Wohl, who have histories of fraud and fake intelligence ventures, but it does not describe a specific software vulnerability, CVE, or patch; the main impact is concern over the legitimacy and provenance of the exploit-buying operation."
Rủi ro chủ yếu nằm ở tính minh bạch và nguồn gốc của “exploit” thay vì có bằng chứng kỹ thuật về CVE cụ thể; điều này có thể làm tăng nguy cơ sử dụng sai mục đích hoặc khó kiểm soát chất lượng/độ tin cậy của đầu ra.
Nếu hoạt động mua bán năng lực tấn công không rõ ràng, tổ chức có thể đối mặt rủi ro tuân thủ pháp lý và gián đoạn quy trình khi phụ thuộc vào nhà cung cấp không đủ kiểm chứng.
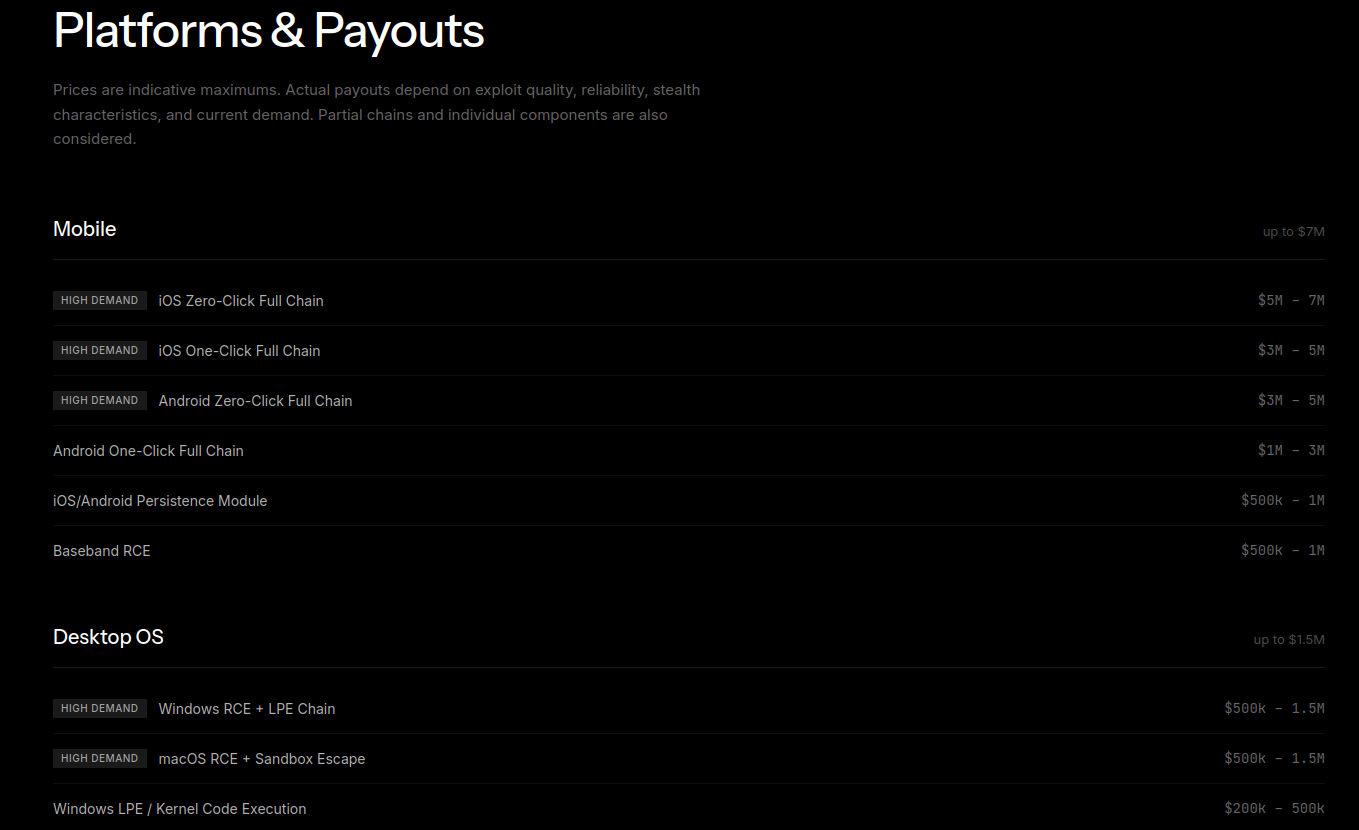
Một bài viết nêu lo ngại về IRIS C2 (tài khoản X @C2IRIS), một startup quảng bá việc mua zero-day exploits, “exploit primitives”, chuỗi tấn công từng phần và “full capabilities” trên nhiều nền tảng. Theo thông tin công khai, IRIS C2 đưa ra mức chi trả từ $10.000 đến $7 triệu tùy mục tiêu, độ tin cậy và giá trị vận hành, đồng thời tuyển dụng các vị trí liên quan đến nghiên cứu lỗ hổng và phát triển khai thác.
Bài viết không mô tả cụ thể một lỗ hổng hay CVE/patch nào, nhưng tập trung vào tính minh bạch và nguồn gốc của hoạt động mua bán năng lực tấn công. Các cổng thông tin hợp đồng cho thấy website irisc2[.]com được vận hành bởi Calvexa Group LLC tại Virginia, song không thấy dấu hiệu tham gia hợp đồng chính phủ trực tiếp.
Nội dung cũng liên hệ Calvexa Group LLC với Jack Burkman và Jacob Wohl, những người có lịch sử bị truy tố/điều tra liên quan đến gian lận viễn thông và các chiến dịch robocall, cùng các vụ việc dân sự và hành chính. Trong phỏng vấn, Wohl mô tả IRIS C2 chuyển trọng tâm từ kiểm thử xâm nhập sang dịch vụ liên quan đến truy cập trái phép và nói rằng nhiều đầu ra ban đầu chỉ là “primitive” cần hoàn thiện để đạt độ ổn định.
Khuyến nghị: doanh nghiệp cần thẩm định nhà cung cấp (due diligence) chặt chẽ, yêu cầu chuỗi chứng minh nguồn gốc của phát hiện/lời khai thác, và đánh giá rủi ro tuân thủ khi mua dịch vụ liên quan đến năng lực tấn công.