

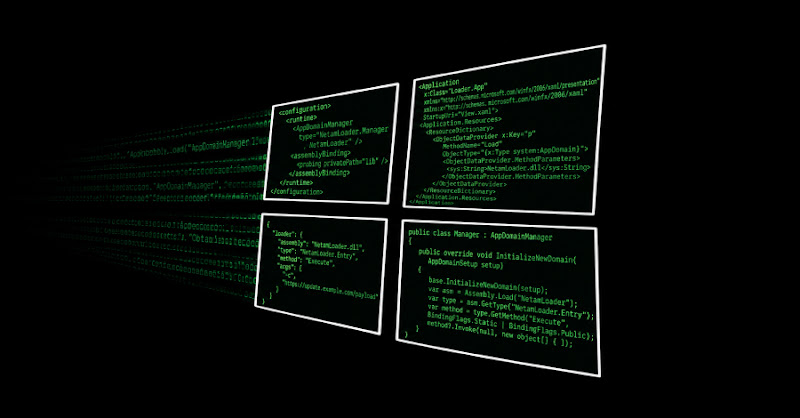
NetamLoader tấn công hệ thống Windows 10 của chính phủ ở châu Á
"The NetamLoader malware utilizes a sophisticated, multi-stage infection chain involving .NET injection and a custom Windows 10 build used by government organizations in Asia. The attack leverages AppDomainManager injection to load malicious .NET assemblies, potentially via a supply chain compromise involving Patch My PC software. While attribution and full impact are currently unknown, the malware employs techniques to evade detection and maintain persistence."
Malware NetamLoader sử dụng kỹ thuật .NET injection tinh vi để tấn công các hệ thống chính phủ, tiềm ẩn nguy cơ mất dữ liệu và gián đoạn hoạt động.
Các tổ chức chính phủ có thể phải đối mặt với chi phí đáng kể để phục hồi hệ thống và điều tra sự cố. Việc mất niềm tin của công chúng cũng là một tác động tiêu cực.
Kaspersky vừa công bố chi tiết về một chuỗi lây nhiễm phức tạp nhắm vào các tổ chức chính phủ ở châu Á. Malware NetamLoader sử dụng kỹ thuật .NET injection để tấn công một bản dựng Windows 10 tùy chỉnh, chỉ được sử dụng bởi các cơ quan chính phủ.
Kỹ thuật này có thể giúp kẻ tấn công xâm nhập vào hệ thống thông qua một chuỗi cung ứng, có thể liên quan đến phần mềm Patch My PC. NetamLoader sử dụng AppDomainManager injection để tải các .NET assembly độc hại. Hiện chưa rõ ai đứng sau cuộc tấn công này, hay mức độ thiệt hại thực tế.
Malware được phát hiện vào giữa năm 2026, được đóng gói trong một file CAB (Windows cabinet archive) đặt trong thư mục cập nhật hệ điều hành. File này chứa các thành phần của Patch My PC, nhưng cũng có một file cấu hình đặc biệt (fabric.config) sử dụng AppDomainManager injection để tải các assembly độc hại.
Chuỗi lây nhiễm gồm hai giai đoạn: giai đoạn đầu sử dụng PatchMyPC-ScriptRunner.exe để tải Microsoft.HostIntegration.Connectors.dll, sau đó tải Resources.resx chứa các payload được mã hóa và nén. Giai đoạn hai giải mã và thực thi các payload này, bao gồm XAML files, .NET assemblies và dữ liệu JSON, để thiết lập kết nối với máy chủ điều khiển (C2) và thu thập thông tin hệ thống.
Kaspersky ghi nhận một nạn nhân duy nhất ở châu Á, có khả năng là Trung Quốc do Windows 10 China Government Edition được sử dụng. Bloomberg đưa tin Trung Quốc đang chuyển sang Linux để giảm sự phụ thuộc vào công nghệ nước ngoài. [https://thehackernews.com/2026/11/netamloader-malware-targets-government.html]
Câu hỏi thường gặp
NetamLoader là gì?
NetamLoader là một loại malware sử dụng kỹ thuật .NET injection để tấn công các hệ thống Windows 10. Nó được phát hiện nhắm vào các tổ chức chính phủ ở châu Á.
AppDomainManager injection là gì?
AppDomainManager injection là một kỹ thuật mà kẻ tấn công sử dụng để tải các payload độc hại bằng cách lợi dụng cơ chế AppDomainManager của .NET Framework khi ứng dụng .NET khởi động.
Patch My PC có liên quan đến cuộc tấn công này như thế nào?
Các file của Patch My PC được tìm thấy trong file CAB chứa malware, cho thấy có thể có một cuộc tấn công chuỗi cung ứng. Tuy nhiên, chưa rõ liệu Patch My PC có bị xâm nhập trực tiếp hay không.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc NetamLoader nhắm mục tiêu vào các hệ thống chính phủ ở châu Á cho thấy một mối đe dọa nghiêm trọng đến an ninh quốc gia. Các doanh nghiệp Việt Nam, đặc biệt là các cơ quan chính phủ, nên xem xét kiểm tra hệ thống để phát hiện dấu hiệu xâm nhập. Điều đáng chú ý là kỹ thuật .NET injection có thể khó phát hiện, vì vậy việc sử dụng các giải pháp bảo mật nâng cao là cần thiết.