

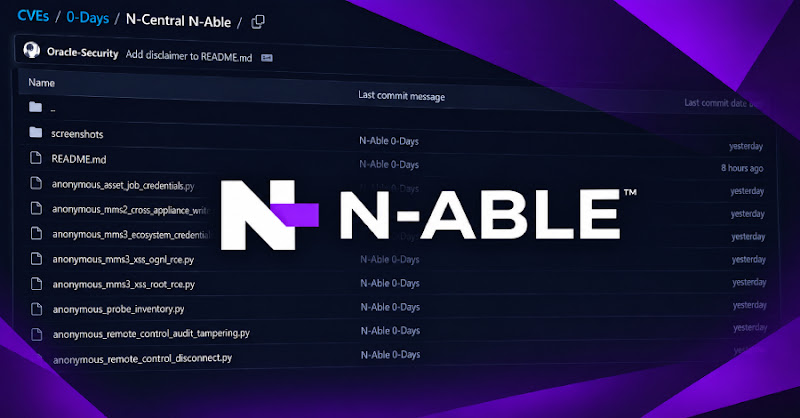
N-able tạm dừng N-central sau khi công bố 33 lỗ hổng zero-day
"N-able took its N-central cloud environment offline after a researcher disclosed 33 zero-day vulnerabilities, collectively known as Able2Shell, affecting both hosted and on-premise versions. These vulnerabilities include credential disclosure, RCE, and XXE injection, potentially allowing root access. N-able is working on a hotfix and has not observed active exploitation."
Các lỗ hổng zero-day này cho phép thực thi mã từ xa (RCE) và chiếm quyền root, gây ra rủi ro bảo mật nghiêm trọng.
Việc tạm dừng dịch vụ N-central gây gián đoạn hoạt động cho các doanh nghiệp. Khai thác thành công các lỗ hổng có thể dẫn đến mất dữ liệu và thiệt hại uy tín.
N-able đã tạm dừng dịch vụ N-central Hosted Environments sau khi một nhà nghiên cứu bảo mật công bố 33 lỗ hổng zero-day, được gọi chung là Able2Shell. Các lỗ hổng này ảnh hưởng đến cả phiên bản hosted và on-premise. Chúng bao gồm lộ thông tin đăng nhập, thực thi mã từ xa (RCE) và XXE injection, có thể cho phép kẻ tấn công chiếm quyền root.
Đây là vấn đề quan trọng với các doanh nghiệp Việt Nam đang sử dụng giải pháp quản lý của N-able. Việc tạm dừng dịch vụ có thể gây gián đoạn hoạt động, còn các lỗ hổng bảo mật tiềm ẩn nguy cơ bị tấn công. N-able hiện đang phát triển bản vá lỗi và chưa ghi nhận bất kỳ dấu hiệu khai thác nào.
Các dịch vụ bị ảnh hưởng:
N-central (hosted version) (Americas) N-central (hosted version) (APAC) N-central (hosted version) (Europe) N-central On-premise (Americas) N-central On-premise (APAC) N-central On-premise (Europe)
Nhà nghiên cứu bảo mật độc lập Sean Bales đã công bố các lỗ hổng này cùng với các exploit chứng minh khả năng (PoC). Ông đã kiểm tra các vấn đề trên N-able N-central Appliance 2026.4.0.31. Các lỗ hổng bao gồm: lộ thông tin đăng nhập, ghi file tùy ý, duyệt thư mục, tấn công XSS (cross-site scripting), XXE injection và RCE. Kẻ tấn công có thể khai thác các lỗ hổng này để chiếm quyền quản trị và thực thi lệnh với quyền root. https://therecord.media/nable-takes-n-central-offline-after-researcher-discloses-33-zero-days-with-poc-exploits
Câu hỏi thường gặp
Able2Shell là gì?
Able2Shell là tên gọi chung cho 33 lỗ hổng zero-day được phát hiện trong N-able N-central. Các lỗ hổng này có thể cho phép kẻ tấn công thực hiện nhiều hành động nguy hiểm, bao gồm chiếm quyền root.
Các phiên bản N-central nào bị ảnh hưởng?
Cả phiên bản hosted và on-premise của N-central đều bị ảnh hưởng, bao gồm các khu vực Americas, APAC và Europe.
N-able đang làm gì để khắc phục?
N-able đã tạm dừng dịch vụ N-central Hosted Environments và đang phát triển bản vá lỗi để khắc phục các lỗ hổng. Họ chưa ghi nhận bất kỳ dấu hiệu khai thác nào.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc N-able tạm dừng dịch vụ cho thấy mức độ nghiêm trọng của các lỗ hổng này. Các doanh nghiệp Việt Nam sử dụng N-central cần theo dõi thông báo của N-able và áp dụng bản vá lỗi ngay khi có. Điều đáng chú ý là các lỗ hổng này có thể cho phép kẻ tấn công chiếm quyền kiểm soát hệ thống hoàn toàn, do đó việc vá lỗi là rất quan trọng.