

Microsoft và đối tác triệt phá 3 bộ công cụ phishing
"Microsoft, together with Health-ISAC, JC3, and multiple private-sector partners, disrupted three phishing kits—CoGUI, Haozi, and Iron Man System—linked to more than 1 billion phishing emails and SMS messages sent since January 2026. The kits were used in large-scale PhaaS operations targeting organizations in over 150 countries; the action focused on takedown and infrastructure disruption rather than a CVE-based software vulnerability, with the kits relying on compromised cloud environments, phishing templates, and licensing infrastructure."
Tác động bảo mật ở mức cao do quy mô phát tán rất lớn, đánh cắp thông tin đăng nhập và lạm dụng hạ tầng cloud; chiến dịch cho thấy mô hình PhaaS tiếp tục mở rộng.
Rủi ro vận hành đáng kể vì có thể gây gián đoạn email, tài khoản cloud và quy trình xác thực; các tổ chức đa quốc gia cần tăng chi phí giám sát, điều tra và ứng phó.
Microsoft, phối hợp với Health-ISAC, JC3 và nhiều đối tác tư nhân, đã vô hiệu hóa ba phishing kit gồm CoGUI, Haozi và Iron Man System. Theo công bố, các bộ công cụ này có liên quan đến hơn 1 tỷ email và SMS lừa đảo được gửi từ tháng 1/2026, nhắm tới hơn 75.000 tổ chức trên toàn cầu.
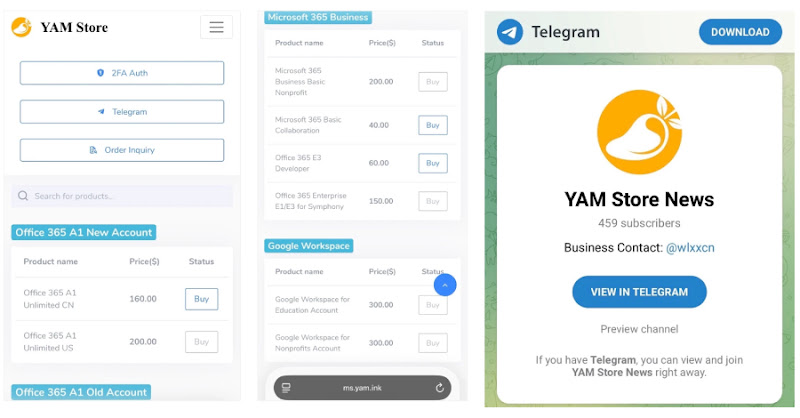
Chiến dịch tập trung vào gỡ bỏ hạ tầng và làm gián đoạn vận hành thay vì khai thác một CVE cụ thể. Các kit này hoạt động theo mô hình Phishing-as-a-Service (PhaaS), cung cấp mẫu giả mạo thương hiệu, hạ tầng lưu trữ và cơ chế cấp phép để hỗ trợ đánh cắp thông tin đăng nhập và dữ liệu tài chính. Nguồn gốc hoạt động được cho là gắn với hệ sinh thái tội phạm nói tiếng Trung, trong đó có các môi trường Microsoft 365 và Google Cloud bị chiếm dụng hoặc tạo lập gian lận.
Về phòng thủ, doanh nghiệp nên kiểm tra dấu hiệu chiếm quyền tenant, rà soát Microsoft 365/SharePoint/OneDrive bất thường, tăng giám sát email, SMS và domain giả mạo, đồng thời chặn hoặc sinkhole các máy chủ cấp phép và hạ tầng liên quan khi có thể. Các tổ chức trong lĩnh vực y tế, tài chính, logistics và CNTT cần ưu tiên xác thực đa yếu tố, cảnh báo đăng nhập bất thường và quy trình phản ứng nhanh với chiến dịch lừa đảo quy mô lớn.