

Cập nhật Microsoft Security tháng 6/2026: mở rộng Defender, Entra và Purview
"Microsoft Security’s June 2026 update highlights several new and expanded capabilities across Defender, Entra, and Purview. Key changes include preview support for detecting and blocking prompt injection against local AI agents, general availability of Entra Backup and Recovery, expanded multicloud threat protection for AWS RDS and additional AWS/Google Cloud resource types, and a new unified identity risk score to help prioritize and enforce access controls."
Tăng cường khả năng phát hiện và giảm thiểu rủi ro trên AI agents/prompt injection, mở rộng bảo vệ danh tính với Entra Backup and Recovery (GA), đồng thời tăng độ phủ bề mặt tấn công đa đám mây qua Defender for Cloud.
Giảm rủi ro gián đoạn do sự cố danh tính nhờ khôi phục nhanh, cải thiện ưu tiên xử lý theo unified identity risk score và tăng hiệu quả quản trị bảo mật đa đám mây nhờ customizable reports và khuyến nghị tập trung.
Bản cập nhật Microsoft Security (June 2026) giới thiệu nhiều năng lực mới và mở rộng trên các mảng Defender, Entra và Purview, tập trung vào bảo vệ danh tính, dữ liệu và bề mặt tấn công đa đám mây.
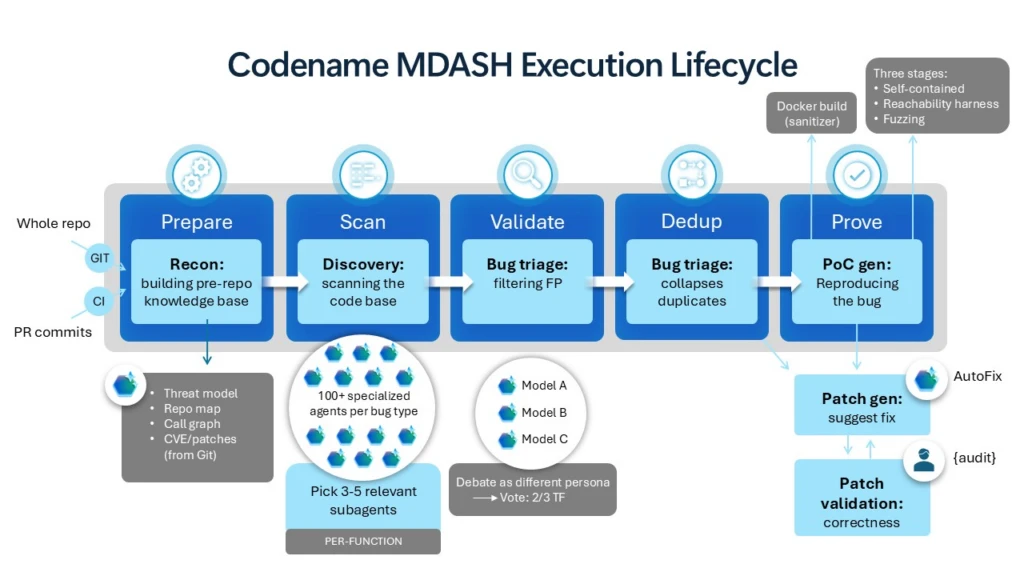
Về mảng phát hiện lỗ hổng, codename MDASH là hệ thống quét đa mô hình theo hướng agentic, giúp khám phá, xác thực và hỗ trợ khắc phục lỗ hổng phần mềm trong môi trường phức tạp. MDASH điều phối nhiều tác nhân AI để phân tích mã và hệ thống, sau đó đẩy kết quả vào quy trình của Microsoft Defender và pipeline kỹ thuật.
Ở phía tác nhân AI, Microsoft Defender mở rộng khả năng nhận diện hơn 25 loại local AI agents và MCP servers trên Windows/macOS được quản lý. Ở chế độ runtime, Defender phát hiện và chặn prompt injection nhắm vào các công cụ coding agent trước khi hành động độc hại thực thi (đang ở preview).
Với danh tính, Microsoft Entra Backup and Recovery đạt GA, cung cấp sao lưu luôn bật do Microsoft quản lý, có bảo vệ khỏi xóa/sửa. Tính năng hỗ trợ xem thay đổi, sao lưu đối tượng thư mục cốt lõi và khôi phục theo mốc thời gian, đồng thời dùng Conditional Access để giảm rủi ro xóa vĩnh viễn.
Trên dữ liệu và đám mây, Defender for Cloud mở rộng bảo vệ cơ sở dữ liệu quan hệ mã nguồn mở trên AWS RDS và tăng phủ đa đám mây với khoảng 90 loại tài nguyên bổ sung cùng 200+ khuyến nghị bảo mật. Microsoft Purview bổ sung customizable reports cho DSPM (GA) để tùy biến báo cáo, phân tích xu hướng và chia sẻ nhanh.
Khuyến nghị: rà soát cấu hình Advanced Hunting, kiểm tra chính sách Conditional Access dựa trên unified identity risk score, và cập nhật quy trình quản trị rủi ro đa đám mây theo các khuyến nghị mới.