

Microsoft Security cập nhật tháng 8/2026 cho Defender, Entra, Intune và Purview
"Microsoft Security's August 2026 update introduces new capabilities across Defender, Entra, Intune, Purview, and Security Exposure Management. Key changes include MDR coverage for third-party data sources ingested through Microsoft Sentinel, tenant governance and configuration drift monitoring in Entra, expanded Intune device management features, higher Purview auto-labeling throughput, and new guidance for containing agentic actions; no CVEs are mentioned."
Tăng cường giám sát, quản trị danh tính và kiểm soát hành động của agent; đồng thời mở rộng phạm vi bảo vệ sang nguồn dữ liệu bên thứ ba.
Hỗ trợ vận hành SecOps và quản lý thiết bị hiệu quả hơn; cải thiện gắn nhãn dữ liệu để phục vụ mở rộng sử dụng Microsoft 365 Copilot.
Microsoft Security công bố loạt cập nhật tháng 8/2026 nhằm tăng khả năng quan sát, quản trị và bảo vệ dữ liệu trong môi trường có AI agents. Các thay đổi trải rộng trên Microsoft Defender, Entra, Intune, Purview và Security Exposure Management.
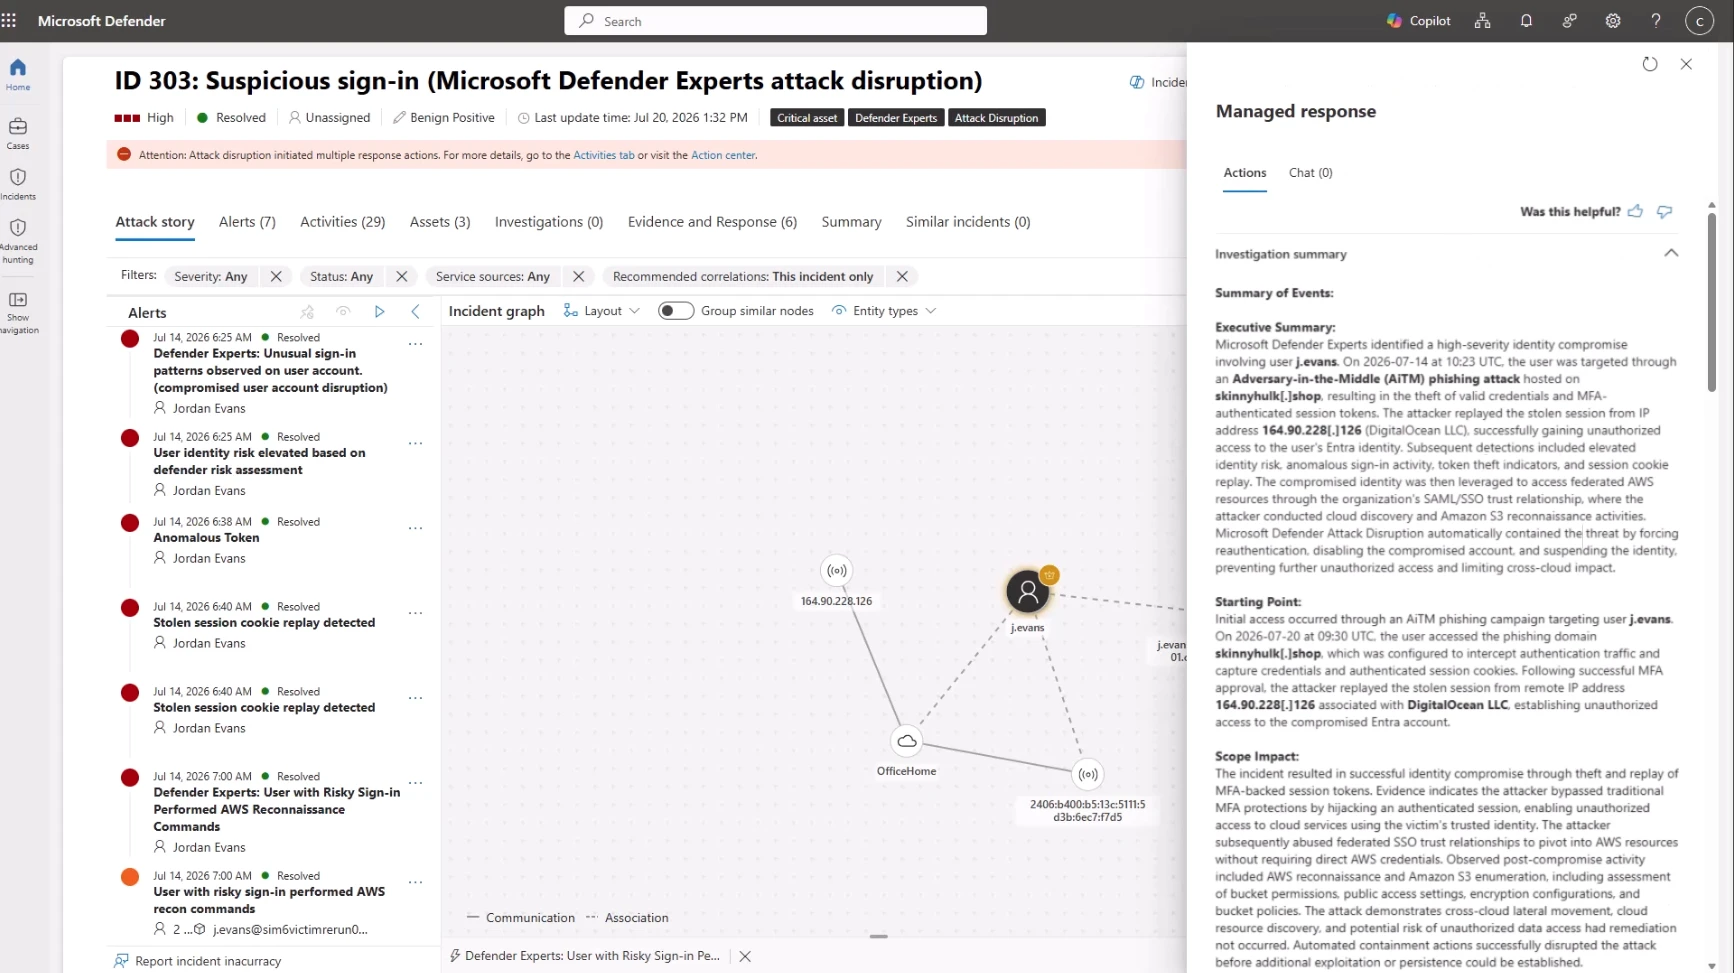
Điểm đáng chú ý là Microsoft Defender Experts MDR nay hỗ trợ thêm các nguồn dữ liệu bên thứ ba được đưa vào qua Microsoft Sentinel, mở rộng phạm vi phát hiện và phản ứng 24/7 cho cả dữ liệu gốc của Microsoft lẫn nguồn ngoài như Palo Alto Networks, AWS và Okta. Trong Microsoft Entra, tính năng Tenant Governance và báo cáo configuration drift giúp theo dõi cấu hình đa tenant, giảm nguy cơ cấu hình lệch và tăng kiểm soát chính sách.
Với Microsoft Intune, Microsoft bổ sung khả năng liên kết thiết bị với tenant, hỗ trợ Remote Sign-In không cần người dùng tham gia, kèm kiểm tra tuân thủ và ghi nhật ký phiên. Microsoft Purview nâng ngưỡng auto-labeling lên 500.000 tệp/ngày cho SharePoint và OneDrive. Ngoài ra, Secure Now guidance mới trong Security Exposure Management đưa ra khuyến nghị để hạn chế hành động tự động của agent và giảm bề mặt tấn công.
Các tổ chức nên rà soát chính sách, quyền truy cập và quy trình giám sát trước khi mở rộng triển khai các tính năng này.