

Microsoft phát hiện hệ sinh thái hạ tầng phishing quy mô lớn
"Microsoft reports uncovering a Chinese-language phishing infrastructure ecosystem centered on the YAM Store marketplace (tracked as Storm-3119) and phishing kit developers tracked as Storm-2990. The ecosystem sold kits such as CoGUI, Haozi, and Iron Man System, enabling large-scale phishing and credential theft against organizations worldwide; Microsoft and partners disrupted the primary developers and infrastructure, but no CVE was involved."
Tác động bảo mật rất cao do phishing quy mô lớn, đánh cắp credential và mạo danh thương hiệu; hạ tầng bị gián đoạn nhưng mối đe dọa vẫn có thể tái xuất qua các kênh khác.
Có thể gây gián đoạn vận hành, rò rỉ tài khoản và thiệt hại tài chính cho nhiều ngành; doanh nghiệp cần chuẩn bị cho gia tăng email/SMS lừa đảo và chi phí ứng phó sự cố.
Microsoft cho biết đã phát hiện một hệ sinh thái phishing dùng tiếng Trung gồm nhà phát triển bộ công cụ, bên bán hạ tầng và chợ ngầm YAM Store (theo dõi là Storm-3119). Nhóm này bán các bộ công cụ như CoGUI, Haozi và Iron Man System (theo dõi là Storm-2990), hỗ trợ giả mạo thương hiệu và đánh cắp thông tin xác thực trên quy mô lớn.
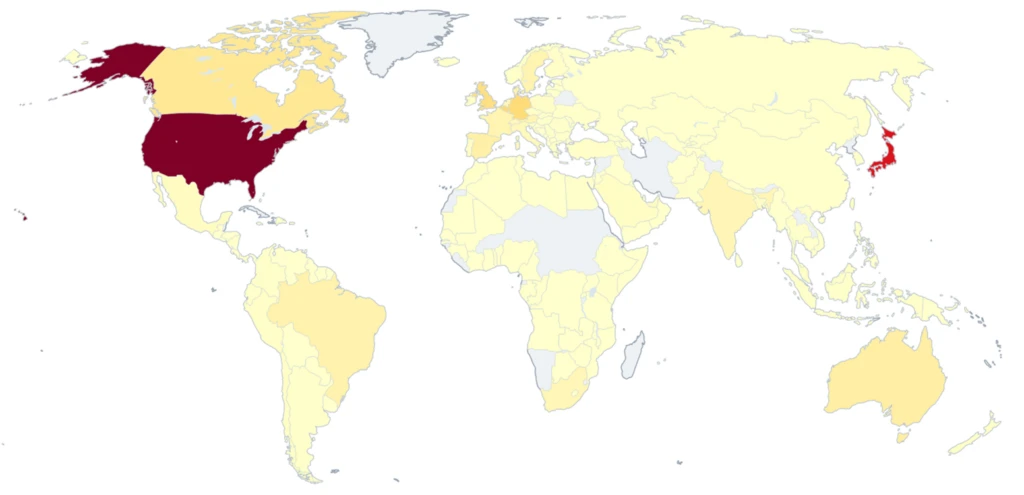
Theo Microsoft, từ tháng 1/2026, các bộ công cụ này đã bị dùng để gửi hơn 1 tỷ email và SMS phishing tới hơn 75.000 tổ chức trên toàn cầu. Mục tiêu trải rộng ở các lĩnh vực y tế, tài chính, phân phối bán buôn và CNTT, tại Nhật Bản, Mỹ, Úc và Ấn Độ. Microsoft cùng các đối tác và cơ quan thực thi pháp luật đã gián đoạn các nhà phát triển và hạ tầng chính của hệ sinh thái này.
Khuyến nghị cho đội kỹ thuật: tăng cường lọc email/SMS, kiểm tra xác thực đa yếu tố, giám sát đăng nhập bất thường từ Microsoft/Google cloud environments bị lộ hoặc giả mạo, và rà soát các chiến dịch mạo danh thương hiệu trong Defender/Entra. Sự việc này không liên quan CVE, nhưng cho thấy rủi ro lớn từ hạ tầng tội phạm sẵn có và tái sử dụng công cụ.