

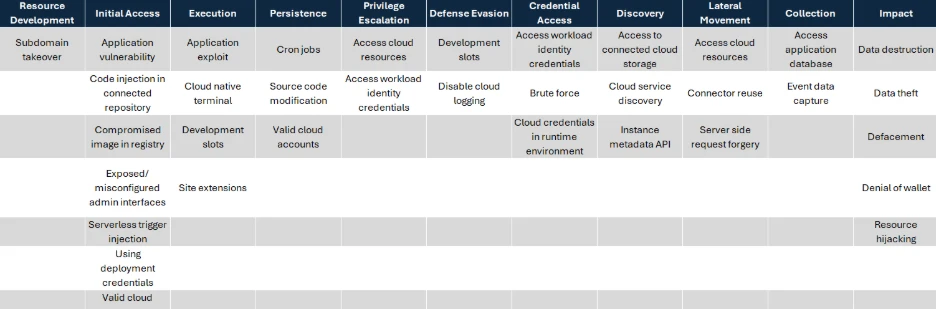
Microsoft công bố ma trận mối đe dọa cho ứng dụng web trên cloud
"Microsoft published a MITRE ATT&CK-aligned cloud web applications threat matrix for cloud-hosted web apps and serverless platforms. The framework maps techniques such as subdomain takeover, application vulnerability, and code injection in connected repositories to help defenders identify visibility gaps, prioritize hardening, and improve investigation and mitigation across cloud-native environments. No CVE is mentioned; the article is a defensive guidance update rather than a vulnerability disclosure."
Tăng khả năng phát hiện đường tấn công liên miền trong cloud, hỗ trợ ưu tiên hardening và giảm khoảng trống giám sát.
Giúp cải thiện vận hành an ninh và điều tra sự cố; có thể giảm rủi ro gián đoạn từ chiếm quyền subdomain hoặc chèn mã độc.
Microsoft đã giới thiệu Cloud web applications threat matrix, một khung tham chiếu MITRE ATT&CK dành cho ứng dụng web chạy trên cloud và serverless platforms. Mục tiêu của tài liệu là giúp đội an ninh nhận diện các khoảng trống quan sát, ưu tiên hardening và cải thiện điều tra, giảm thiểu rủi ro trong môi trường cloud-native.
Theo nội dung công bố, các đường tấn công có thể đi qua mã ứng dụng, managed runtimes, workload identities, deployment pipelines và các cloud resources liên kết. Microsoft nhóm các kỹ thuật theo nhiều tactic của ATT&CK như Resource Development, Initial Access, Execution, Persistence, Privilege Escalation, Defense Evasion, Credential Access, Discovery, Lateral Movement, Collection và Impact.
Một số kỹ thuật được nêu gồm subdomain takeover, application vulnerability và code injection in connected repository. Đây là tài liệu hướng dẫn phòng thủ, không phải công bố lỗ hổng hay CVE cụ thể.
Khuyến nghị cho đội kỹ thuật là rà soát DNS record, kiểm tra ứng dụng public-facing, đánh giá phụ thuộc bên thứ ba, và giám sát chặt kho mã nguồn cùng pipeline đồng bộ tự động để giảm nguy cơ bị chiếm quyền hoặc chèn mã độc.