

Microsoft công bố kết quả đo lường bảo mật email mới
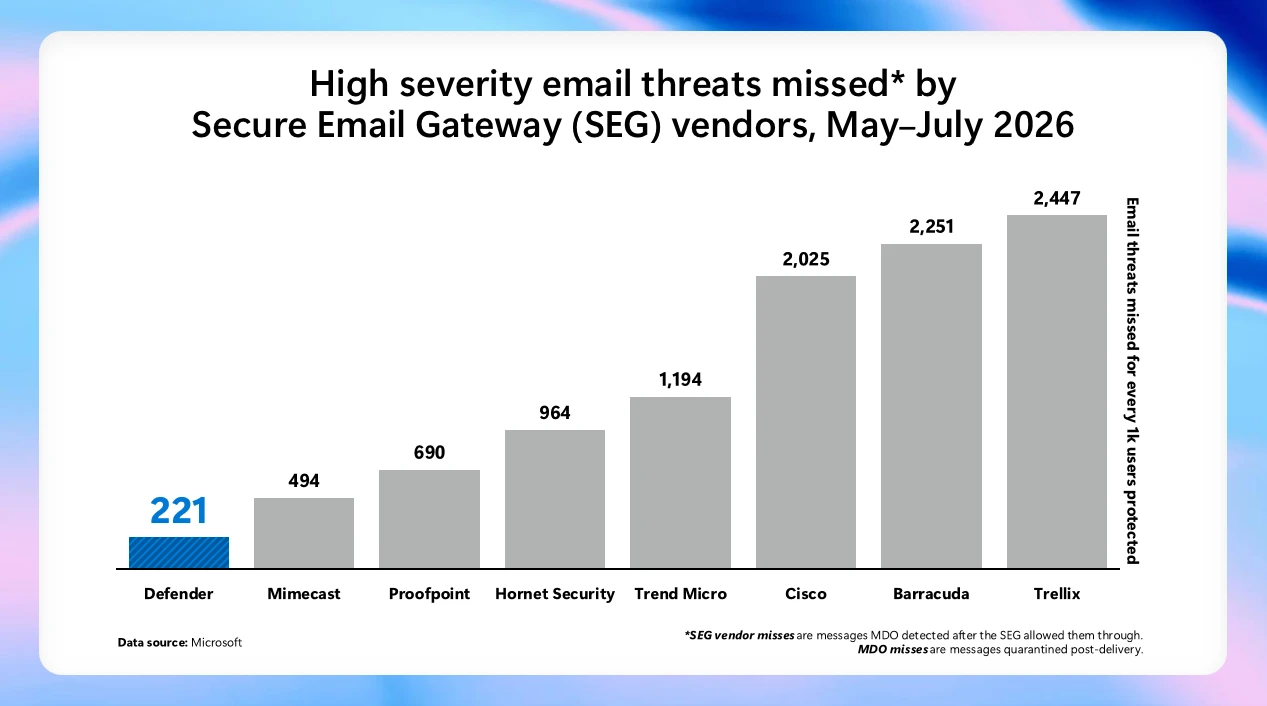
"Microsoft reports new email security benchmarking results for Microsoft Defender and Defender for Office 365, covering SEG and ICES vendors from May 2026 through July 2026. Defender missed 221 high-severity threats per 1,000 protected users, 55.4% fewer than the next-closest SEG vendor, while also catching 92% of post-delivery malicious messages on average; the article highlights continuous post-delivery remediation and product improvements such as the Outlook Promotions folder."
Tác động chính nằm ở giảm thư độc hại lọt vào hộp thư và tăng khả năng xử lý sau phát hành. Báo cáo cho thấy cần duy trì phòng thủ nhiều lớp và cập nhật threat intelligence liên tục.
Về vận hành, kết quả này có thể giúp giảm rủi ro lừa đảo qua email và giảm tải cho SOC/helpdesk. Tuy nhiên, hiệu quả thực tế phụ thuộc vào cấu hình lọc và quy trình phản ứng của từng tổ chức.
Microsoft công bố kết quả benchmarking bảo mật email mới cho Microsoft Defender và Defender for Office 365, so sánh các nhà cung cấp SEG và ICES trong giai đoạn tháng 5/2026 đến tháng 7/2026. Theo báo cáo, Defender bỏ lọt 221 mối đe dọa mức độ cao trên mỗi 1.000 người dùng được bảo vệ, thấp hơn 55,4% so với nhà cung cấp SEG gần nhất. Ở lớp xử lý sau khi email đã vào hộp thư, Defender phát hiện trung bình 92% thư độc hại, cho thấy hiệu quả của mô hình kết hợp giữa lọc trước khi gửi và khắc phục sau khi gửi.
Microsoft cũng cho biết các giải pháp ICES tiếp tục mang lại giá trị lớn nhất ở lọc email quảng cáo và email hàng loạt. Báo cáo nhấn mạnh rằng việc phát hiện không nên dừng ở thời điểm email được chuyển vào inbox, vì threat intelligence mới có thể làm lộ rủi ro sau đó. Defender sẽ đánh giá lại liên tục các thư đã phát và xử lý khi xuất hiện chỉ báo hoặc tín hiệu tấn công mới.
Khuyến nghị cho đội kỹ thuật là duy trì giám sát liên tục, kết hợp pre-delivery và post-delivery remediation, đồng thời rà soát cấu hình lọc thư quảng cáo, thư hàng loạt và các chính sách phản ứng tự động trong Microsoft 365.