

Microsoft cảnh báo về mã độc NeedyMantis trong các chiến dịch xâm nhập có chủ đích
"Microsoft Threat Intelligence reported NeedyMantis, a modular post-compromise malware family used in limited targeted intrusions against telecommunications, universities, medical nonprofits, intergovernmental organizations, and government contractors. The malware has been observed since at least October 2025 and is associated with follow-on activity from the DAEMON Tools supply chain compromise; Microsoft provided indicators of compromise, Defender detections, and mitigation guidance rather than a CVE-based fix."
Tác động bảo mật cao do malware hậu xâm nhập, có khả năng duy trì truy cập dài hạn và hỗ trợ hoạt động tiếp theo trong môi trường bị ảnh hưởng.
Có thể gây gián đoạn cho viễn thông, giáo dục, y tế và khu vực công, đồng thời làm tăng chi phí điều tra, giám sát và ứng phó sự cố.
Microsoft Threat Intelligence cho biết đã phát hiện NeedyMantis, một họ malware mô-đun được dùng sau khi kẻ tấn công đã chiếm được quyền truy cập ban đầu vào môi trường mục tiêu. Mã độc này được ghi nhận trong một số vụ xâm nhập có chủ đích nhắm vào viễn thông, đại học, tổ chức phi lợi nhuận y tế, tổ chức liên chính phủ và nhà thầu chính phủ.
Theo phân tích, hoạt động liên quan đến NeedyMantis đã xuất hiện từ ít nhất tháng 10/2025 và có liên hệ với các dấu hiệu theo sau vụ chuỗi cung ứng DAEMON Tools. Microsoft cho biết một phần hoạt động quan sát được phù hợp với nhóm mà hãng gán định danh Storm-3069, nhưng chưa kết luận toàn bộ hoạt động đều do cùng một tác nhân thực hiện.
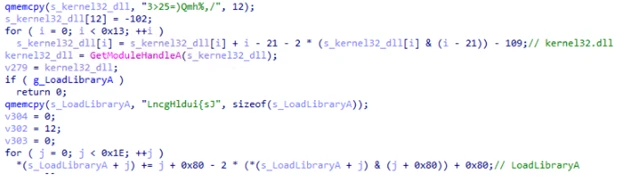
Điểm đáng chú ý là NeedyMantis sử dụng nhiều loader, tệp mã hóa tùy biến, định dạng thực thi riêng và các module bổ sung để né phân tích và mở rộng chức năng. Microsoft đã công bố IOC, phát hiện của Microsoft Defender và hướng dẫn giảm thiểu rủi ro thay vì bản vá theo CVE.
Khuyến nghị: rà soát IOC, bật/kiểm tra Microsoft Defender for Endpoint, tăng giám sát C2 communications, và đánh giá lại các điểm có thể bị lạm dụng sau khi đã có truy cập ban đầu.