

Microsoft cảnh báo chiến dịch lừa đảo nhắm vào passkey và SSO để chiếm tài khoản đám mây
"Microsoft Security Research describes active cloud intrusions that begin with passkey- and SSO-themed social engineering, often via phone calls, SMS, or Teams messages, to drive victims into AiTM phishing or device-code authentication flows. The resulting compromise enables unauthorized authentication method changes, Microsoft Graph reconnaissance, SharePoint/OneDrive downloads, and email collection through REST APIs; defenders are advised to investigate identity, Graph, SharePoint, OneDrive, and Exchange signals, then revoke sessions and remove unauthorized authentication methods. No CVE is cited."
Rủi ro chiếm quyền danh tính và truy cập trái phép dữ liệu đám mây; có thể dẫn đến duy trì truy cập qua phương thức xác thực bị thêm trái phép.
Có thể gây rò rỉ dữ liệu, gián đoạn điều tra và tăng chi phí ứng phó; ảnh hưởng đến email, tài liệu nội bộ và vận hành người dùng.
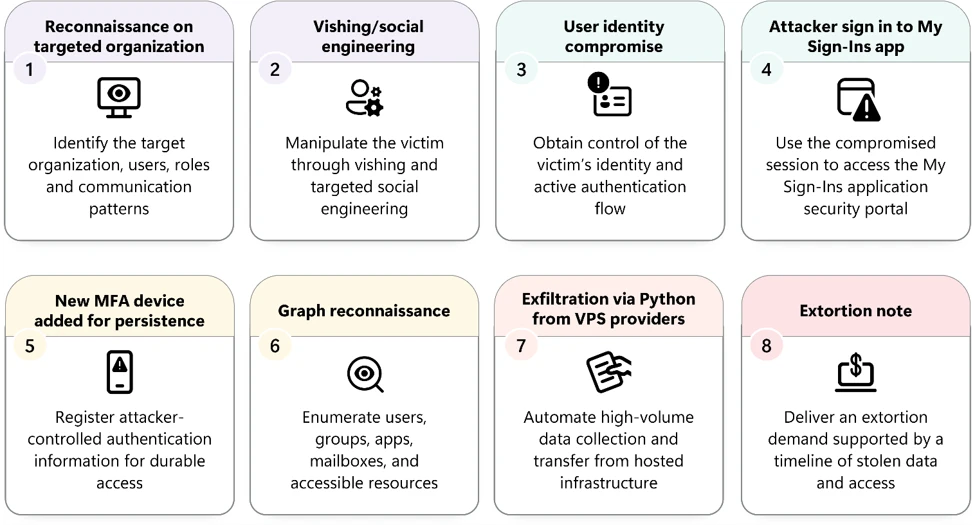
Microsoft Security Research ghi nhận các cuộc xâm nhập đám mây đang diễn ra, bắt đầu bằng social engineering xoay quanh passkey, MFA và SSO. Kẻ tấn công thường gọi điện, gửi SMS hoặc nhắn qua Microsoft Teams để thúc ép nạn nhân truy cập trang đăng nhập giả mạo, sau đó dẫn vào AiTM phishing hoặc luồng device-code authentication.
Sau khi chiếm được phiên đăng nhập, đối tượng có thể thêm hoặc thay đổi authentication methods, thực hiện reconnaissance trên Microsoft Graph, tải dữ liệu từ SharePoint và OneDrive, đồng thời thu thập email qua REST APIs. Microsoft cho biết chuỗi hoạt động này phù hợp với việc thu thập tự động từ danh tính đám mây đã bị xâm phạm và đã được quan sát từ tháng 5/2026.
Đội ngũ phòng thủ nên điều tra theo chuỗi dấu hiệu trên các nguồn identity, Microsoft Graph, SharePoint, OneDrive và Exchange. Khi xác nhận sự cố, cần revoke sessions, xóa authentication methods không được phép và rà soát các sign-in bất thường. Không có CVE nào được nêu trong báo cáo này.