

Microsoft công bố kế hoạch tham dự Black Hat USA 2026, tập trung tấn công chuỗi cung ứng và lạm dụng “đường tin cậy”
"Microsoft Security previews its Black Hat USA 2026 presence, focusing on how threat actors are abusing trusted software, identity, cloud, and AI paths, with particular attention to ongoing npm supply chain attacks. The article highlights related research sessions and booth activities, including expert-led threat intelligence and MDR coverage, but does not describe a new vulnerability disclosure or patch; it is primarily an event and research announcement."
Tập trung vào rủi ro chuỗi cung ứng và việc kẻ tấn công lạm dụng đường tin cậy trong phần mềm, định danh, cloud và AI; đặc biệt đáng chú ý là các tấn công npm supply chain đang diễn ra. Tác động chính là thúc đẩy tổ chức tăng khả năng phát hiện và phản ứng theo hướng intelligence-to-action.
Về vận hành, nội dung giúp đội bảo mật chuẩn bị tốt hơn cho các chiến dịch có thể ảnh hưởng hệ sinh thái phát triển và dịch vụ tin cậy; đồng thời gian hàng và các phiên trình diễn hỗ trợ đánh giá năng lực MDR và threat intelligence. Tuy nhiên, vì không có thông tin bản vá/lỗ hổng mới, tác động ngắn hạn đến rủi ro tuỳ thuộc vào mức độ tổ chức đang bị ảnh hưởng bởi npm và quy trình build.
Microsoft Security sẽ giới thiệu hoạt động tại Black Hat USA 2026 (Mandalay Bay, Las Vegas) với trọng tâm là cách tác nhân đe doạ lạm dụng phần mềm/dịch vụ/định danh/trình phát triển/AI mà tổ chức đã tin dùng. Theo nội dung công bố, thay vì chỉ khai thác lỗ hổng, kẻ tấn công có thể biến chuỗi phân phối, pipeline build, công cụ tin cậy hoặc AI agent có quyền sai thành bề mặt tấn công mới, từ đó mở rộng khả năng tiếp cận mã, dữ liệu và hạ tầng.
Chương trình gồm keynote của David Weston (5/8/2026) về yêu cầu phòng thủ khi năng lực tấn công rẻ và dễ mở rộng; và phiên chính “Poisoned at the Source: Inside the Hunt for Supply Chain Attacks” (5/8/2026) do Aarti Borkar và Tanmay Ganacharya trình bày, trong đó có thông tin về các chiến dịch tấn công chuỗi cung ứng npm đang diễn ra. Microsoft cũng nhấn mạnh các hoạt động nghiên cứu tại Black Hat Briefings và các phiên chuyên sâu về chuyển hoá threat intelligence thành hành động phòng thủ.
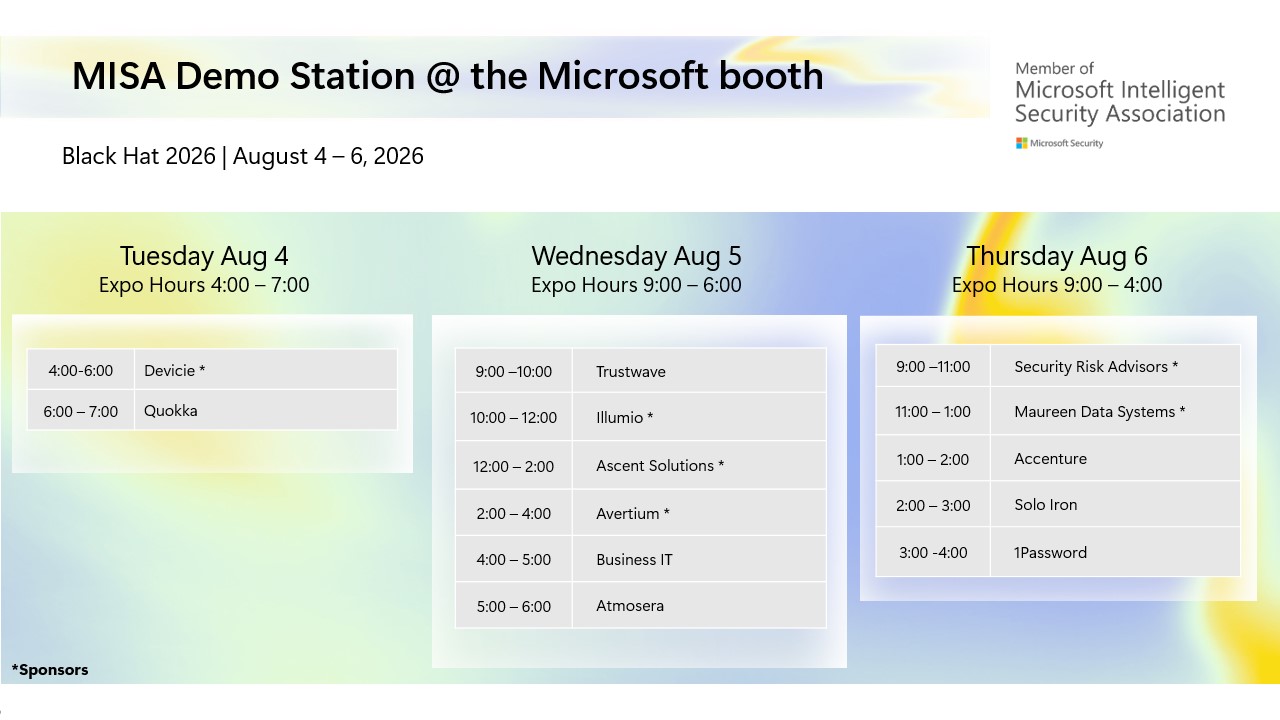
Tại gian hàng #2144, đơn vị sẽ trình diễn Microsoft Defender Experts Threat Intelligence (dịch vụ chuyên gia, liên tục và được tinh chỉnh theo tổ chức) và Microsoft Defender Experts MDR (mở rộng sang third-party và multicloud). Bài viết không nêu công bố lỗ hổng hay bản vá mới; đây chủ yếu là thông báo sự kiện và hướng nghiên cứu. Khuyến nghị: rà soát sớm các trust paths trong quy trình phát triển, định danh, cloud và AI, đồng thời chuẩn bị quy trình SOC để phản ứng khi chiến dịch lan sang nhiều bề mặt.