

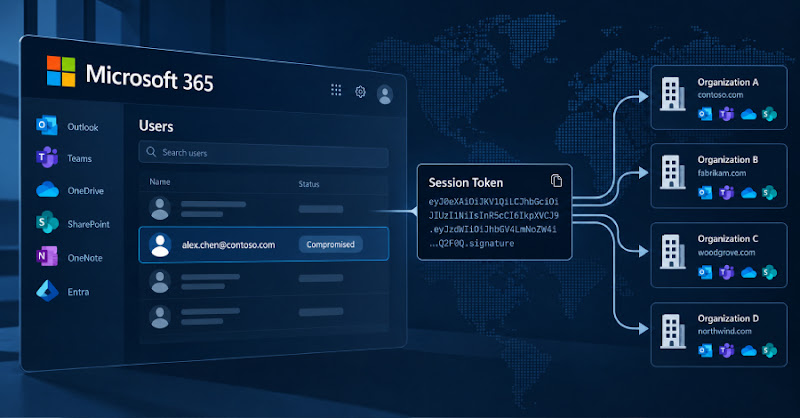
Microsoft 365: 97 tài khoản tại 79 tổ chức bị tấn công qua token replay
"A Microsoft 365 campaign exploited adversary-in-the-middle (AitM) relays to steal sign-in tokens and compromise 97 accounts across 79 organizations between July and September 2026. Attackers used 'token spraying' to replay stolen tokens, bypass MFA, and establish persistence via rogue devices and altered MFA methods. Mitigation involves revoking sessions, auditing Entra devices, and implementing Conditional Access Policies."
Tấn công token replay có thể dẫn đến việc chiếm quyền kiểm soát tài khoản Microsoft 365, gây mất dữ liệu và gián đoạn hoạt động.
Các cuộc tấn công này có thể gây thiệt hại tài chính do mất mát dữ liệu, chi phí khắc phục sự cố và ảnh hưởng đến uy tín của doanh nghiệp.
Microsoft 365 ghi nhận chiến dịch tấn công sử dụng kỹ thuật AitM (adversary-in-the-middle) để đánh cắp session token và xâm nhập 97 tài khoản tại 79 tổ chức từ tháng 7 đến tháng 9 năm 2026. Huntress, công ty an ninh mạng, phát hiện 497 sự kiện đăng nhập thành công sau hơn 200.000 lần thử. Kẻ tấn công sử dụng kỹ thuật 'token spraying' để replay token đánh cắp, vượt qua MFA (multi-factor authentication) và thiết lập quyền truy cập kéo dài thông qua thiết bị lạ và thay đổi phương thức MFA.
Kỹ thuật AitM tạo một trang đăng nhập giả giữa người dùng và hệ thống Microsoft, thu thập thông tin đăng nhập và mã MFA rồi chuyển tiếp đến trang đăng nhập thật. Mục tiêu cuối cùng là lấy access token để không cần vượt qua MFA lần nữa. Kẻ tấn công replay token trong vòng vài phút để tự động đăng nhập vào các dịch vụ Microsoft 365.
Sau khi truy cập thành công, chúng thêm authenticator app của riêng mình để duy trì quyền truy cập, ngay cả khi session token bị thu hồi. Trong 19 tổ chức, kẻ tấn công xóa phương thức MFA hiện tại và đăng ký phương thức mới trong vòng 3 giờ sau khi đăng nhập. Một trường hợp cụ thể ghi nhận việc kích hoạt ứng dụng xác thực có tên “iPhone 13” chỉ sau 51 phút kể từ khi session bị chiếm đoạt.
Chúng cũng đăng ký 48 thiết bị giả mạo trong directory của Microsoft. Thiết bị đã đăng ký giúp kẻ tấn công yêu cầu token dễ dàng hơn và tồn tại cho đến khi bị xóa. Ngoài ra, chúng tạo các email rule ẩn với tên khó hiểu (ví dụ: “.”, “sss”, “iT”) để xóa hoặc chuyển các email liên quan đến lương, thưởng vào các thư mục ẩn như “RSS Feeds” và “Conversation History”. Một hộp thư đã bị xóa toàn bộ email đến và sử dụng để gửi spam trước khi Microsoft Entra ID Protection đánh dấu là rủi ro cao.
Token được lấy từ nhiều nguồn, bao gồm AitM relays, device-code phishing và social engineering. IP address 193.26.115[.]221 (Romania) liên quan đến AsyncRAT và dịch vụ cho thuê máy chủ của 1337 Services GmbH. Mặc dù các nền tảng liên quan (StarkRDP, rdp[.]sh) đã bị tạm dừng trong một chiến dịch thực thi pháp luật vào tháng 1 năm 2025, chúng vẫn hoạt động trở lại dưới tên miền mới (exy[.]sh). [https://www.huntress.com/blog/microsoft-365-token-replay-attacks-compromise-97-accounts-at-79-organizations]
Câu hỏi thường gặp
Kỹ thuật 'token spraying' là gì?
Token spraying là kỹ thuật mà kẻ tấn công replay nhiều token đánh cắp trên nhiều tổ chức, tương tự như password spraying, để tìm tài khoản hợp lệ.
AitM relay hoạt động như thế nào?
AitM relay tạo một trang đăng nhập giả giữa người dùng và Microsoft, thu thập thông tin đăng nhập và mã MFA rồi chuyển tiếp đến trang đăng nhập thật.
Làm thế nào để phát hiện và ngăn chặn các cuộc tấn công này?
Các tổ chức nên thu hồi session, kiểm tra thiết bị Entra, xem xét phương thức MFA, kiểm tra email rule bất thường và triển khai Conditional Access Policies.
Góc nhìn của Orange Cloud
Theo chúng tôi, doanh nghiệp Việt Nam sử dụng Microsoft 365 cần đặc biệt chú ý đến các dấu hiệu bất thường trong lịch sử đăng nhập và hoạt động của tài khoản. Việc triển khai Conditional Access Policies (CAP), yêu cầu MFA cho tất cả người dùng, ứng dụng và thiết bị, là một biện pháp phòng ngừa quan trọng. Điều đáng chú ý là các tổ chức nên thường xuyên kiểm tra và loại bỏ các thiết bị lạ trong directory của Microsoft Entra ID.