

Chiến dịch Miasma/Shai-Hulud nhắm npm và lạm dụng GitHub Actions để đánh cắp bí mật CI/CD
"Researchers reported a new wave of the Miasma/Shai-Hulud supply chain campaign compromising multiple npm packages, a GitHub Actions workflow, and a Go module tied to Verana Blockchain. The malware uses install-time execution and workflow abuse to steal developer credentials, GitHub tokens, and CI/CD secrets, then exfiltrates them and attempts further propagation; no CVE is cited in the article."
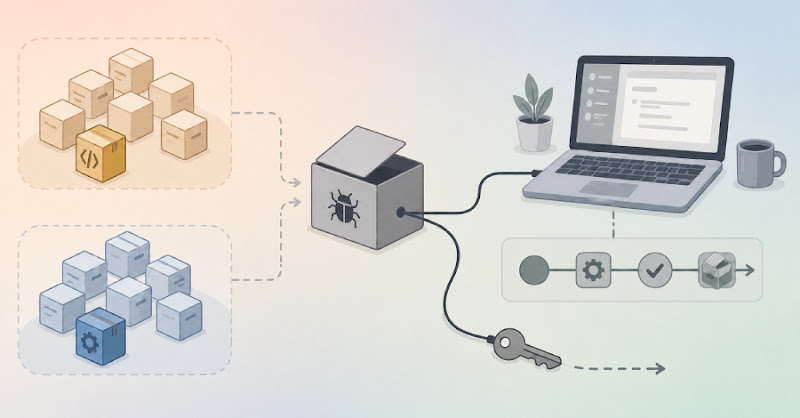
Tác động lớn do chuỗi tấn công nhắm vào đánh cắp token/secret trong CI/CD và lạm dụng GitHub Actions runner để lan truyền. Điểm đáng chú ý gồm: execution khi cài đặt qua binding.gyp, thu thập OIDC/PAT và mã hóa dữ liệu, và tái lan truyền sang repo khác.
Rủi ro vận hành đáng kể với các nhóm phát triển và nền tảng triển khai vì có thể làm lộ credentials và ảnh hưởng tới pipeline phát hành. Tác động có thể lan sang hệ thống serverless/cloud-native và các người tiêu dùng downstream của gói bị nhiễm.
Các nhà nghiên cứu ghi nhận một vòng tấn công supply chain mới thuộc họ Miasma/Shai-Hulud/Hades. Chiến dịch đã xâm phạm nhiều gói npm và mở rộng sang hệ sinh thái Go, đồng thời lạm dụng GitHub Actions để thu thập thông tin từ môi trường CI/CD.
Theo báo cáo, các gói bị ảnh hưởng bao gồm các gói liên quan LeoPlatform và RStreams như leo-auth, leo-sdk, rstreams-metrics, cùng một số gói khác (ví dụ hexo-deployer-wrangler, hexo-shoka-swiper). Ngoài ra, module Go bị ảnh hưởng là github.com/verana-labs/verana-blockchain@v0.10.1-dev.20.
Cơ chế tấn công tập trung vào execution khi cài đặt: gói npm có binding.gyp để chạy mã tùy ý trong quá trình cài đặt, tải Bun runtime nếu chưa có, rồi kích hoạt payload thu thập secrets/credentials/tokens. Trên phía GitHub Actions, mã độc triển khai workflow có tên “Run Copilot” để trích xuất CI/CD environment secrets từ runner memory và tải lên kho công khai.
Khuyến nghị: rà soát và khóa các phiên bản gói npm/Go đáng ngờ, kiểm tra lịch sử workflow và tag trong các action liên quan (đặc biệt các action từng bị force-push), đồng thời áp dụng nguyên tắc least privilege cho token và OIDC trong CI/CD.