

Hệ thống quét lỗ hổng đa tác nhân MDASH được đưa vào quy trình sản xuất
"Microsoft describes MDASH, a multi-model agentic scanning system, moving from research into production use across Windows, Azure, and identity engineering workflows. The system identified multiple pre-exploitation vulnerabilities in Patch Tuesday, including CVE-2026-45607, CVE-2026-45641, CVE-2026-47652, CVE-2026-41108, CVE-2026-45608, CVE-2026-45634, CVE-2026-45648, CVE-2026-47289, CVE-2026-45657, and CVE-2026-47291, spanning RCE, EoP, and information disclosure; the article also notes pipeline improvements and a CyberGym score of 96.5% any-crash."
Tăng khả năng phát hiện và xác thực lỗ hổng sớm trong vòng đời phát triển; giảm khoảng trễ giữa phát hiện và xử lý. Điểm đáng chú ý gồm CyberGym 96.5% (any-crash), phát hiện trước khai thác các nhóm RCE/EoP/information disclosure, và tích hợp kết quả vào Defender/GHAS/Azure DevOps để thúc đẩy khắc phục.
Hỗ trợ giảm rủi ro bảo mật và tăng tốc xử lý thông qua luồng làm việc có thể hành động trong PR và pipeline; tuy nhiên hiệu quả phụ thuộc vào chất lượng mô tả phạm vi và khả năng tạo proof-of-concept. Bài viết cũng cho thấy còn 3.5% trường hợp bỏ sót/không tạo được PoC, cần theo dõi để tối ưu vận hành.
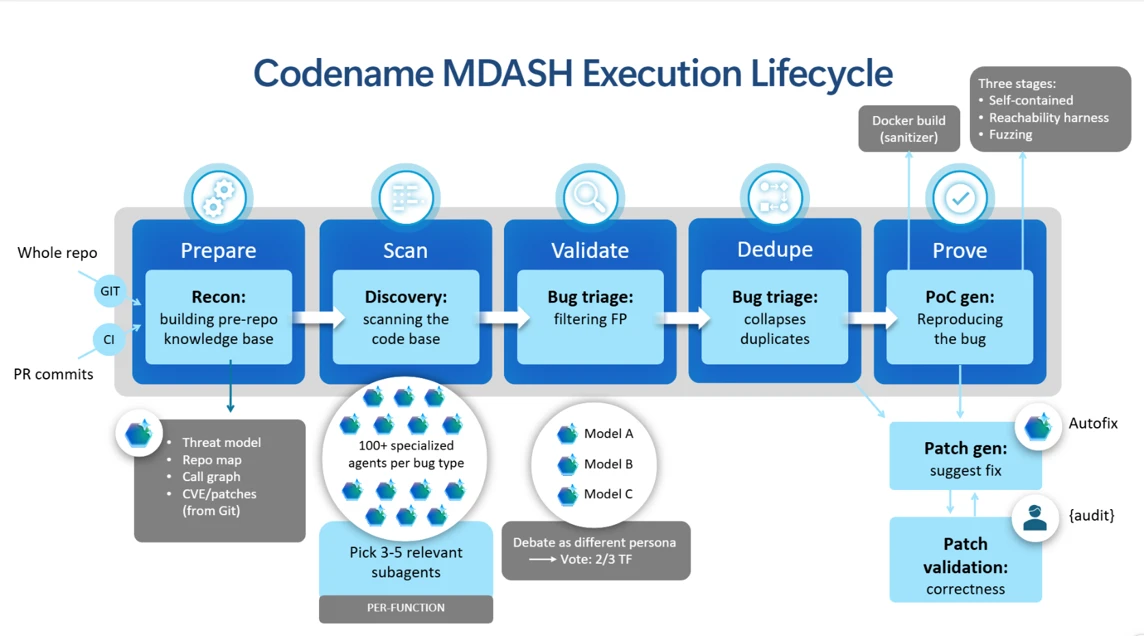
Bài viết mô tả MDASH (multi-model agentic scanning system) của Microsoft Security, chuyển từ giai đoạn nghiên cứu sang sử dụng trong quy trình kỹ thuật tại quy mô doanh nghiệp trên Windows, Azure và các hệ thống identity. Hệ thống phối hợp nhiều AI agents chuyên trách theo pipeline có cấu trúc để phát hiện, xác thực và hỗ trợ khắc phục lỗ hổng, đồng thời đẩy kết quả vào luồng làm việc của Microsoft Defender, GitHub Advanced Security (GHAS) và Azure DevOps nhằm biến phát hiện thành hạng mục sửa lỗi có người chịu trách nhiệm.
Trong “Patch Tuesday” gần đây, MDASH ghi nhận nhiều lỗ hổng trước khi bị khai thác, trải rộng các bề mặt như Hyper-V, Windows kernel, Active Directory Domain Services, Remote Desktop Client, HTTP.sys, DNS Client và DHCP Client. Một số CVE được nêu gồm CVE-2026-45607, CVE-2026-45641, CVE-2026-45657, CVE-2026-47291… với các nhóm lỗi RCE, EoP và information disclosure.
Về hiệu năng, bài viết nêu CyberGym 96.5% (any-crash) và tập trung cải tiến ở các giai đoạn sớm như prepare và scan (scoping, threat modeling, call graph, routing). Khuyến nghị cho tổ chức: rà soát quy trình DevSecOps để tích hợp phát hiện vào pipeline (PR/issue/work item), ưu tiên các bề mặt khó kiểm tra thủ công và theo dõi chất lượng qua benchmark nội bộ.