

Mastra npm bị xâm nhập chuỗi cung ứng: 140+ gói cài đặt qua postinstall tải mã độc
"Microsoft Threat Intelligence reported a large-scale npm supply chain compromise affecting 140+ packages across the mastra and @mastra scopes after the ehindero maintainer account was taken over. The attacker injected a malicious easy-day-js dependency that used a postinstall hook to run an obfuscated dropper, disable TLS verification, contact C2 infrastructure, and download a second-stage payload, exposing developer and CI/CD environments to credential theft and arbitrary code execution. The compromised packages were removed, publish access to the scope was revoked, and Microsoft Defender detections and hunting guidance were provided; no CVE was assigned in the article."
Tác động lớn do postinstall cho phép thực thi mã độc ngay khi cài đặt, đồng thời vô hiệu TLS verification giúp duy trì kênh tải từ C2. Điểm then chốt: chuỗi cung ứng npm bị đầu độc trên 140+ gói, tải second-stage payload qua C2, và nguy cơ đánh cắp token/credential trong môi trường CI/CD.
Rủi ro vận hành cao vì các pipeline tự động có thể bị ảnh hưởng ngay khi chạy npm install/npm update, dẫn tới khả năng gián đoạn chuỗi build và suy giảm tính toàn vẹn phần mềm. Điểm then chốt: ảnh hưởng diện rộng tới hệ sinh thái @mastra, nguy cơ lộ thông tin xác thực trong môi trường phát triển, và cần rà soát/khắc phục nhanh để giảm lan truyền.
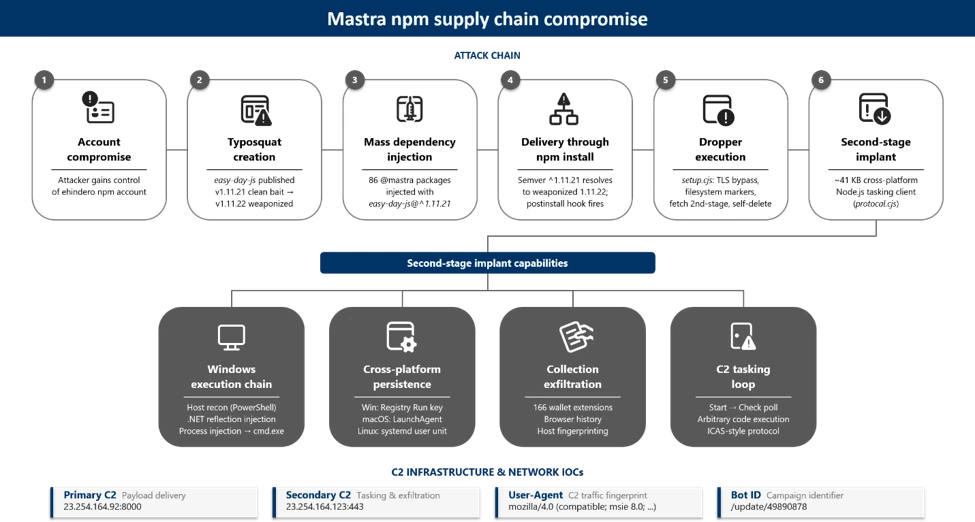
Microsoft Threat Intelligence ghi nhận một cuộc tấn công chuỗi cung ứng trên npm nhắm vào hệ sinh thái mastra và @mastra, ảnh hưởng 140+ gói. Sự cố bắt nguồn từ việc tài khoản maintainer ehindero bị chiếm quyền, có quyền publish trên toàn bộ scope, sau đó kẻ tấn công đưa vào các phiên bản bị “poison” thông qua dependency giả mạo easy-day-js (typosquat của dayjs).
Khi các gói bị ảnh hưởng được cài đặt, postinstall hook của easy-day-js chạy một dropper được obfuscate, thiết lập NODE_TLS_REJECT_UNAUTHORIZED=0 để vô hiệu kiểm tra chứng chỉ TLS, liên hệ hạ tầng C2 do kẻ tấn công điều khiển, tải second-stage payload và thực thi như một tiến trình Node.js ẩn. Do mã độc chạy trong giai đoạn cài đặt, rủi ro có thể tác động tới máy phát triển và pipeline CI/CD thực hiện npm install/npm update, kể cả khi ứng dụng không import trực tiếp gói độc.
Microsoft cho biết các gói bị xâm nhập đã được gỡ bỏ và quyền publish vào @mastra đã bị thu hồi; bài viết không nêu CVE. Khuyến nghị: rà soát lockfile/package.json theo các phiên bản liên quan, chặn cài đặt từ gói/phiên bản đáng ngờ, và tận dụng Microsoft Defender để phát hiện hành vi thực thi Node.js đáng ngờ, tải mã phản xạ và giao tiếp C2.