

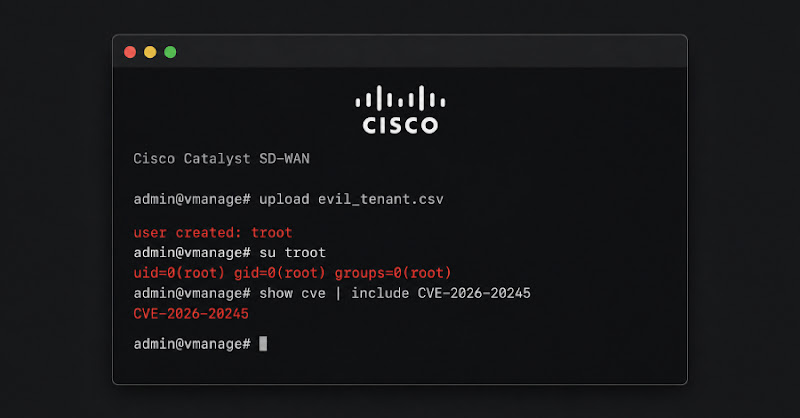
Mandiant: Khai thác zero-day trên Cisco Catalyst SD-WAN (CVE-2026-20245) để chiếm quyền root
"Google-owned Mandiant reported that an unknown threat actor exploited Cisco Catalyst SD-WAN vulnerability CVE-2026-20245 as a zero-day at least two months before public disclosure, using a crafted CSV file upload to escalate privileges from an authenticated local context to root. The intrusion also involved earlier unauthorized peering activity tied to other SD-WAN flaws, anti-forensic cleanup, credential changes, and creation of a hidden root-level account; Cisco confirmed exploitation and noted the attacker needed netadmin privileges on the affected system."
Nguy cơ cao do leo thang đặc quyền lên root từ ngữ cảnh đã xác thực, kèm anti-forensic làm giảm khả năng phát hiện. Điểm đáng chú ý: CVE-2026-20245 (CVSS 7.8), khai thác qua tải lên CSV và tạo tài khoản ẩn troot.
Tác động vận hành đáng kể vì thiết bị SD-WAN là điểm biên có thể ảnh hưởng đến khả năng kiểm soát lưu lượng và tính toàn vẹn cấu hình. Rủi ro tăng khi kẻ tấn công có thể duy trì hiện diện và quan sát nội bộ thông qua fabric, dù phạm vi nhà cung cấp dịch vụ bị nhắm mục tiêu chưa được nêu rõ.
Google-owned Mandiant cho biết một tác nhân chưa rõ danh tính đã khai thác lỗ hổng CVE-2026-20245 trên Cisco Catalyst SD-WAN như một zero-day ít nhất 2 tháng trước khi công bố rộng rãi. Theo phân tích, lỗ hổng có CVSS 7.8 cho phép kẻ tấn công đã xác thực, từ ngữ cảnh cục bộ, thực thi lệnh tùy ý với quyền nâng cao bằng cách gửi một tệp được chế tạo tới thiết bị do cơ chế kiểm tra đầu vào không đủ chặt chẽ.
Cisco xác nhận có bị khai thác và lưu ý kẻ tấn công cần có quyền netadmin trên hệ thống bị ảnh hưởng. Mandiant mô tả chuỗi tấn công gồm đổi thông tin đăng nhập quản trị, khai thác qua tải lên CSV độc hại (evil_tenant.csv) để leo thang đặc quyền, tạo tài khoản ẩn cấp root tên troot, đồng thời thực hiện các kỹ thuật anti-forensic như xóa/khôi phục tệp cấu hình, đảo lại thay đổi và chạy script để giảm dấu vết.
Khuyến nghị: rà soát thiết bị SD-WAN, áp dụng bản vá cho CVE-2026-20245 theo khuyến cáo của nhà cung cấp, kiểm tra dấu hiệu tạo tài khoản bất thường trong /etc/passwd và /etc/shadow, đồng thời tăng giám sát các hoạt động tải tệp CSV và các phiên peering trái phép liên quan các lỗ hổng trước đó CVE-2026-20127/CVE-2026-20182.