

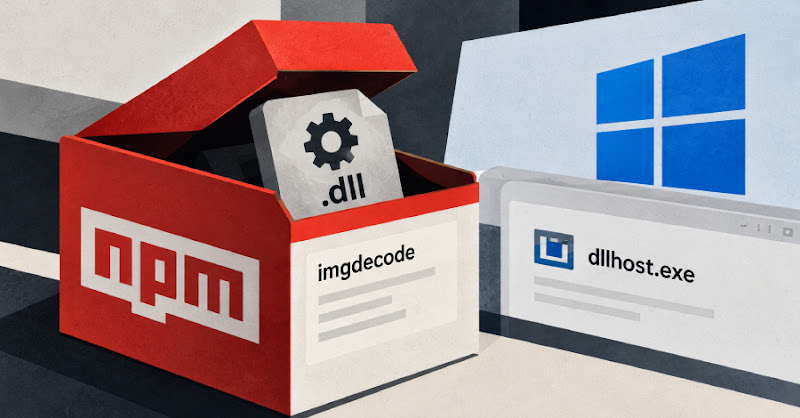
Gói npm imgdecode trong chiến dịch MALFEX giấu trình nạp shellcode
"SafeDep reported that the npm package imgdecode, published on 30 September 2026 by malfexteste8, hides a Windows shellcode loader in a compiled Node.js addon as part of the MALFEX campaign. Version 1.0.3 had 979 downloads and was still listed when the report was published."
Máy Windows đã cài gói có thể bị nạp shellcode vào dllhost.exe và bị đánh cắp seed phrase, tệp khóa cùng dữ liệu trình duyệt.
Rủi ro chuỗi cung ứng npm đối với pipeline build, buộc cô lập máy và xoay thông tin xác thực đã lưu cục bộ.
SafeDep cho biết gói npm imgdecode thuộc chiến dịch MALFEX giấu trình nạp trong addon biên dịch của Node.js. Tài khoản malfexteste8 đăng gói ngày 30 tháng 9 năm 2026. Bản được nêu là 1.0.3, đã có 979 lượt tải và vẫn còn trên registry khi bài nguồn được đăng.
Tệp JavaScript ngắn gọi một DLL Windows. Khi chạy require('imgdecode') từ console Windows, DLL tải shellcode mã hóa từ GitHub, giải mã rồi đưa vào tiến trình dllhost.exe. Bản 1.0.3 không còn phụ thuộc gói MALFEX khác.
Checkmarx và CloudSEK ghi nhận các gói MALFEX từ 6 tháng 8 năm 2023, nhắm Windows. Một nhánh nạp Overlord RAT. Nhánh khác dùng cdn-img-fetch, img-to-native và native-runner, chạy khi gói được nạp chứ không cần install hook. Downloader Go ghi tệp tại %APPDATA%\Microsoft\Windows\node_runtime_helper.exe rồi tải setup.exe từ 104.234.65[.]75:700.
Mã độc kiểm tra máy ảo, thu seed phrase và tệp .kdbx, .pem, .ppk, .env, cùng dữ liệu trình duyệt và ví. C2 WebSocket nằm tại 104.234.65[.]75:7007. Duy trì bằng khóa Registry Run và tác vụ MicrosoftEdgeUpdateService.
Việc cần kiểm tra
- Gỡ gói MALFEX và cô lập máy Windows đã cài.
- Tìm tác vụ MicrosoftEdgeUpdateService và khóa Run lạ.
- Xoay thông tin xác thực nếu seed phrase từng nằm trên máy.