

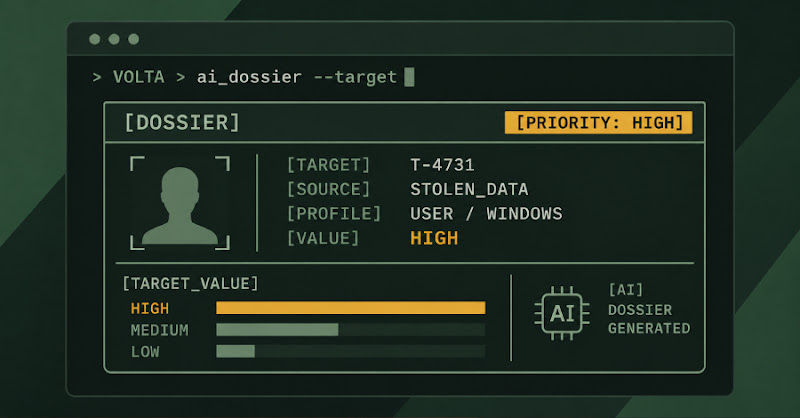
Mã độc VOLTA dùng AI đánh giá giá trị tài chính của nạn nhân
"The VOLTA-AUTODOXER (VOLTA) infostealer malware for Windows utilizes Large Language Models (LLMs) like Claude, Gemini, and Kimi to assess the financial value of stolen victim data. It harvests credentials, financial information, and more, then uses AI to prioritize targets based on monetization potential. Data is exfiltrated via Telegram in multiple stages."
VOLTA sử dụng AI để đánh giá nạn nhân, tăng hiệu quả tấn công. Việc thu thập dữ liệu cá nhân và thông tin tài chính có thể dẫn đến thiệt hại lớn.
Các doanh nghiệp có thể bị tổn thất tài chính do mất cắp dữ liệu và thông tin khách hàng. Việc phục hồi sau tấn công có thể tốn kém và ảnh hưởng đến uy tín.
Các nhà nghiên cứu bảo mật phát hiện mã độc Windows mới có tên VOLTA-AUTODOXER (VOLTA) sử dụng mô hình ngôn ngữ lớn (LLM) để xếp hạng dữ liệu nạn nhân theo giá trị khai thác. VOLTA thu thập mật khẩu, cookie từ trình duyệt Chromium, dữ liệu Outlook/Slack, thông tin thẻ tín dụng, ví tiền điện tử, tài khoản Discord/Telegram/Steam/Roblox, token OAuth của Microsoft, khóa SSH/cloud, Wi-Fi và ảnh chụp màn hình.
VOLTA tạo một bộ dữ liệu có cấu trúc về nạn nhân, bao gồm vị trí, địa chỉ, nơi làm việc, năm sinh ước tính, 4 số cuối thẻ, Slack workspace, metadata tài liệu, dấu hiệu sao lưu iPhone và giá trị tài khoản Roblox. Mã độc tìm kiếm email trong Gmail của nạn nhân (Amazon, DoorDash, Uber Eats, Grubhub, Walmart, PayPal) để xác minh địa chỉ.
Sau khi thu thập, dữ liệu được gửi đến AI (thông qua OpenRouter, ưu tiên Claude Opus 4.6, sau đó đến Kimi K2 và Gemini 2.5 Flash) để phân tích. VOLTA có prompt 240 từ yêu cầu AI đóng vai “chuyên gia tình báo pháp y”, đánh giá mục tiêu dựa trên dữ liệu. Kết quả bao gồm đánh giá giá trị tài sản (thấp/trung bình/cao) và đánh giá bảo mật/thói quen mật khẩu của nạn nhân. Dữ liệu được gửi qua Telegram theo ba giai đoạn: dữ liệu ban đầu, kết quả phân tích AI, và dữ liệu bổ sung từ email.
VOLTA sử dụng template với 6 slot để tùy chỉnh, bao gồm kênh Telegram, API key. Điều này cho thấy tác giả có thể bán bộ công cụ tạo mã độc hoặc cung cấp dịch vụ tùy chỉnh. Cisco Talos nhận định VOLTA không cải thiện tốc độ hay quy mô, mà giảm công sức phân tích cho người vận hành. [https://blog.talosintelligence.com/volta-autodoxer-infostealer-ai/]
Câu hỏi thường gặp
VOLTA thu thập những loại dữ liệu nào?
VOLTA thu thập mật khẩu, cookie, thông tin thẻ tín dụng, ví tiền điện tử, tài khoản Discord/Telegram/Steam/Roblox, token OAuth, khóa SSH/cloud, Wi-Fi và ảnh chụp màn hình. Nó còn thu thập thông tin cá nhân như địa chỉ, nơi làm việc và ước tính năm sinh.
VOLTA sử dụng AI để làm gì?
VOLTA sử dụng AI để phân tích dữ liệu nạn nhân và đánh giá giá trị tài chính của họ, giúp kẻ tấn công ưu tiên mục tiêu có khả năng kiếm tiền cao nhất. AI cũng đánh giá mức độ bảo mật và thói quen mật khẩu của nạn nhân.
Dữ liệu bị đánh cắp được gửi đi đâu?
Dữ liệu bị đánh cắp được gửi qua Telegram theo ba giai đoạn: dữ liệu ban đầu, kết quả phân tích AI và dữ liệu bổ sung từ email. Điều này giúp kẻ tấn công thu thập thông tin một cách có hệ thống.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc VOLTA sử dụng AI để đánh giá giá trị nạn nhân là một bước tiến mới trong lĩnh vực mã độc. Các doanh nghiệp Việt Nam cần đặc biệt chú ý đến việc bảo vệ thông tin cá nhân và tài chính của nhân viên, đặc biệt là thông tin liên quan đến tài khoản trực tuyến. Hiện tại, việc triển khai các giải pháp xác thực đa yếu tố (MFA) và giám sát bất thường trong tài khoản là những biện pháp phòng ngừa quan trọng.