

Lộ thông tin AWS GovCloud do quản trị viên CISA đăng tải nhầm trên GitHub
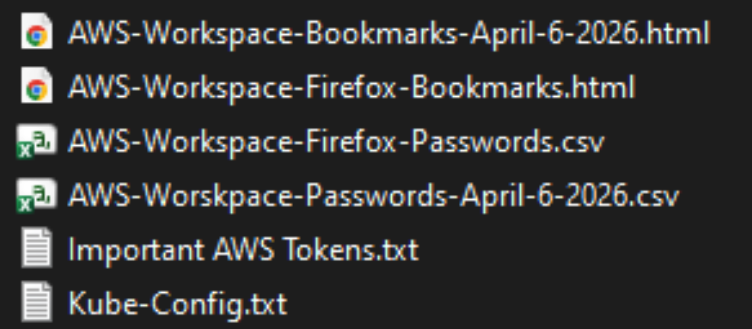
"A CISA contractor reportedly exposed a public GitHub repository containing highly privileged AWS GovCloud credentials, plaintext passwords, tokens, logs, and internal build/deployment files for CISA and DHS systems. The exposed keys were validated as active for multiple GovCloud accounts and remained usable for about 48 hours after the repository was taken offline; no CVE is associated with this incident, and the fix was removal of the repository plus investigation and additional safeguards."
Lộ thông tin xác thực AWS GovCloud và mật khẩu nội bộ dạng plaintext có thể dẫn đến nguy cơ truy cập trái phép vào hệ thống quan trọng.
Sự cố ảnh hưởng đến uy tín tổ chức, tiềm ẩn rủi ro vận hành và yêu cầu tăng cường kiểm soát bảo mật nội bộ.
Một nhà thầu của Cơ quan An ninh mạng và Hạ tầng Hoa Kỳ (CISA) đã vô tình công khai một kho lưu trữ trên GitHub chứa nhiều thông tin xác thực AWS GovCloud, mật khẩu dạng plaintext, token truy cập, log hệ thống và các tệp xây dựng/triển khai nội bộ liên quan đến hệ thống của CISA và Bộ An ninh Nội địa (DHS). Các chuyên gia bảo mật xác nhận các khóa AWS này còn hiệu lực trên nhiều tài khoản GovCloud và có thể sử dụng trong khoảng 48 giờ sau khi kho lưu trữ bị gỡ xuống. Sự cố không liên quan đến CVE nào và biện pháp xử lý chính là xóa kho lưu trữ, tiến hành điều tra và bổ sung các biện pháp bảo vệ bổ sung.
Các tệp bị lộ bao gồm thông tin quản trị AWS, mật khẩu nội bộ dạng plaintext và tài liệu hướng dẫn quy trình xây dựng/phát triển phần mềm. Điều tra cho thấy quản trị viên đã tắt tính năng phát hiện bí mật mặc định của GitHub, dẫn đến việc các thông tin nhạy cảm bị công khai. Ngoài ra, một số mật khẩu đặt theo quy tắc dễ đoán, làm tăng nguy cơ bị khai thác nếu lộ lọt.
CISA cho biết chưa ghi nhận việc dữ liệu nhạy cảm bị khai thác, nhưng đã triển khai các biện pháp kiểm soát bổ sung và tiếp tục điều tra. Các tổ chức được khuyến nghị kiểm tra lại quy trình quản lý mã nguồn, kiểm soát truy cập thông tin nhạy cảm và sử dụng công cụ phát hiện bí mật tự động để giảm thiểu rủi ro lộ lọt thông tin.