

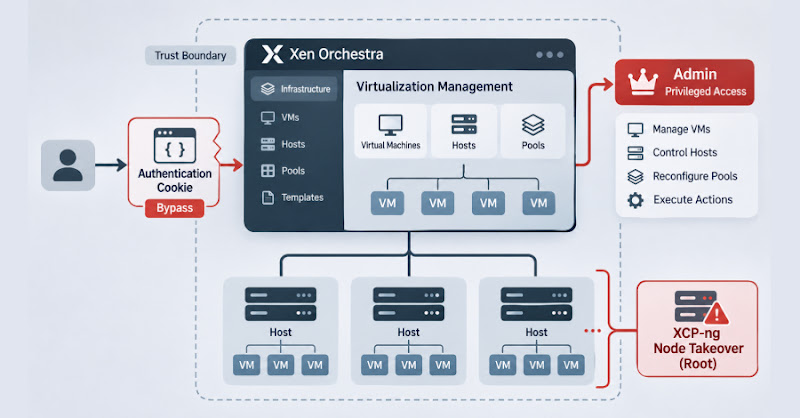
Khai thác lỗ hổng Xen Orchestra cho phép truy cập admin trái phép
"A critical authentication bypass vulnerability (VSA-2026-062) exists in Xen Orchestra, allowing attackers to gain administrative access. Exploitation involves sending a crafted cookie, potentially leading to arbitrary code execution and full node takeover. Patches are available in versions 6.9.1, 6.10.0, 5.211.2, and 5.213.1."
Lỗ hổng cho phép bỏ qua xác thực và thực thi mã tùy ý, dẫn đến mất kiểm soát hệ thống.
Sự cố có thể gây gián đoạn dịch vụ, mất dữ liệu, và thiệt hại uy tín cho doanh nghiệp.
Vates VMS cảnh báo về một lỗ hổng bảo mật nghiêm trọng (VSA-2026-062) trong Xen Orchestra đang bị khai thác. Kẻ tấn công có thể bỏ qua xác thực bằng cách gửi cookie được tạo đặc biệt, dẫn đến thực thi mã tùy ý và chiếm quyền kiểm soát hoàn toàn node XCP-ng.
Đây là vấn đề đáng quan tâm với các tổ chức Việt Nam sử dụng Xen Orchestra để quản lý cơ sở hạ tầng ảo hóa. Lỗ hổng này cho phép kẻ tấn công leo thang đặc quyền, có thể dẫn đến mất dữ liệu hoặc gián đoạn dịch vụ.
Lỗ hổng xảy ra do cách phân tích cookie REST. Vates VMS giải thích rằng việc gửi authenticationToken=j:%7B%7D sẽ chuyển đổi thành {} và được sử dụng để lấy token người dùng. Nếu token này chưa hết hạn, kẻ tấn công sẽ được xác thực với quyền admin.
Các dấu hiệu xâm nhập bao gồm:
* Yêu cầu HTTP chứa authenticationToken=j:%7B%7D hoặc authenticationToken=j:{}
* Máy ảo đang chạy có tên pivot2
* Máy ảo được cấu hình với tham số hvm_serial: file
* Các file đáng ngờ /etc/cron.d/zz-ustar2, /etc/cron.d/zz-ustar, /.ustar5, và /.ustar6
Vates VMS đã phát hành bản vá cho Xen Orchestra 6.9.1 và 6.10.0, cũng như xo-server 5.211.2 và 5.213.1. Nếu không thể vá ngay, hãy cân nhắc chặn IP 91.211.251[.]112:8001 và domain ustar3rqxgnskzgnwkgpofgtvxevm6cx3lxdbwt4mndtveqyaohid[.]onion:3333, chặn token trống trong WAF hoặc reverse proxy, và thay đổi tất cả mật khẩu và bí mật.
Câu hỏi thường gặp
Lỗ hổng VSA-2026-062 là gì?
Đây là một lỗ hổng bỏ qua xác thực trong Xen Orchestra, cho phép kẻ tấn công truy cập trái phép với quyền admin bằng cách gửi cookie được tạo đặc biệt.
Các phiên bản nào của Xen Orchestra bị ảnh hưởng?
Các phiên bản trước 6.9.1, 6.10.0, 5.211.2 và 5.213.1 đều bị ảnh hưởng bởi lỗ hổng này.
Các dấu hiệu xâm nhập là gì?
Các dấu hiệu bao gồm yêu cầu HTTP chứa token đặc biệt, máy ảo có tên 'pivot2', cấu hình 'hvm_serial: file', và các file đáng ngờ trong /etc/cron.d/ và thư mục gốc.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt nghiêm trọng vì nó cho phép leo thang đặc quyền. Các doanh nghiệp Việt Nam nên ưu tiên vá lỗi ngay lập tức. Nếu không thể vá, việc chặn các chỉ số xâm nhập (IP, domain, token) là biện pháp giảm thiểu rủi ro quan trọng. Điều đáng chú ý là lỗ hổng này đang bị khai thác tích cực, nên việc phản ứng nhanh chóng là rất cần thiết.