

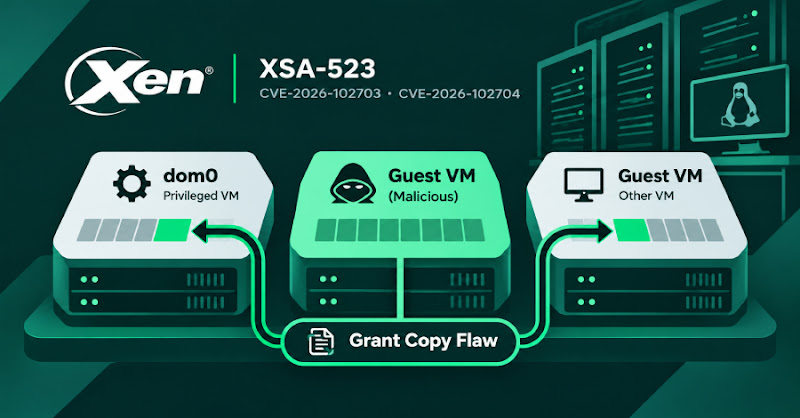
Lỗ hổng Xen cho phép VM độc hại đọc/ghi bộ nhớ VM khác
"Multiple vulnerabilities (CVE-2026-102703 and CVE-2026-102704, XSA-523) were discovered in the Xen hypervisor that allow a malicious guest VM to read and write the memory of other VMs, including dom0. Affected versions are 4.6 and later, while versions 4.5 and earlier are not vulnerable. Patches are available for some versions, with XCP-ng and Qubes OS also releasing updates."
Các lỗ hổng này cho phép đọc và ghi bộ nhớ của các VM khác, có thể dẫn đến thay đổi dữ liệu hoặc chiếm quyền kiểm soát hệ thống.
Doanh nghiệp sử dụng Xen có thể gặp gián đoạn dịch vụ do tấn công. Việc vá lỗi tốn thời gian và nguồn lực của bộ phận IT. Uy tín của doanh nghiệp có thể bị ảnh hưởng nếu xảy ra sự cố.
Xen Project phát hiện hai lỗ hổng (CVE-2026-102703 và CVE-2026-102704, XSA-523) cho phép một VM khách (guest VM) độc hại đọc và ghi bộ nhớ của các VM khác, bao gồm cả dom0. Dom0 là VM có quyền cao nhất, quản lý các VM còn lại.
Các phiên bản Xen từ 4.6 trở lên bị ảnh hưởng, trong khi 4.5 trở xuống an toàn. Anthropic, một công ty AI, tìm thấy lỗ hổng này bằng mô hình Claude, sau đó được Stephan Lipp (Ada Logics) xác nhận và CodeAnt AI Security Research Team cũng báo cáo độc lập.
Lỗ hổng nằm trong cơ chế sao chép dữ liệu giữa các VM (grant copy). Xen kiểm tra quyền truy cập bộ nhớ giữa các VM. Để tối ưu, Xen tái sử dụng kết quả kiểm tra trước đó. Tuy nhiên, trong một số trường hợp, Xen không kiểm tra lại khi cần thiết, tạo cơ hội cho VM độc hại truy cập bộ nhớ không được phép.
XCP-ng, nền tảng ảo hóa mã nguồn mở dựa trên Xen, cảnh báo một VM bị xâm nhập có thể chiếm quyền kiểm soát toàn bộ máy chủ. Qubes OS, hệ điều hành tập trung bảo mật, cũng bị ảnh hưởng trên tất cả các bản phát hành được hỗ trợ. Bản vá cho Qubes 4.3 đã được phát hành.
Các bản vá hiện có cho Xen source (4.19.x và 4.18.x). XCP-ng 8.3 đã phát hành bản cập nhật (xen-4.17.7-4.2.xcpng8.3), yêu cầu khởi động lại máy chủ. Debian cũng đã cập nhật các gói xen cho các bản phát hành bookworm, trixie và forky.
Câu hỏi thường gặp
Các phiên bản Xen nào bị ảnh hưởng?
Các phiên bản từ 4.6 trở lên bị ảnh hưởng bởi lỗ hổng này. Các phiên bản 4.5 trở xuống không bị ảnh hưởng.
Lỗ hổng này hoạt động như thế nào?
Lỗ hổng nằm trong cơ chế sao chép dữ liệu giữa các VM. Xen không kiểm tra lại quyền truy cập bộ nhớ khi cần thiết, cho phép VM độc hại truy cập bộ nhớ của các VM khác.
Các bản vá đã được phát hành chưa?
Đã có bản vá cho Xen source, XCP-ng 8.3 và Qubes OS 4.3. Các bản vá cho các nền tảng khác đang được phát triển.
Góc nhìn của Orange Cloud
Theo chúng tôi, các lỗ hổng này đặc biệt quan trọng với các doanh nghiệp Việt Nam sử dụng hạ tầng ảo hóa Xen. Việc vá lỗi ngay lập tức là cần thiết để ngăn chặn các cuộc tấn công tiềm ẩn. Điều đáng chú ý là việc kiểm tra kỹ lưỡng các bản vá và thực hiện khởi động lại hệ thống sau khi vá là rất quan trọng để đảm bảo an toàn.