

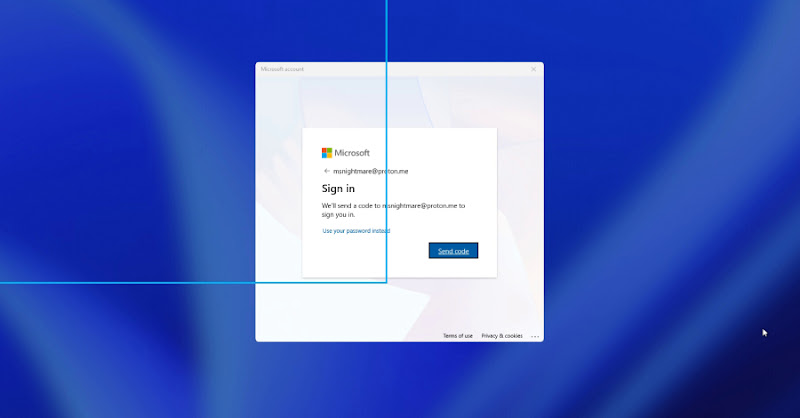
Lỗ hổng FastUnlock cho phép chạy chương trình trên Windows đã khóa
"A zero-day vulnerability, FastUnlock, allows an attacker with physical access to a locked Windows computer to run programs without logging in. The technique leverages the Narrator screen reader and requires a Microsoft account accessible from the lock screen. While it doesn't grant administrator privileges or break BitLocker encryption, it provides limited account access and currently lacks a patch from Microsoft."
Lỗ hổng FastUnlock cho phép thực thi mã trên máy tính Windows đã khóa, tạo ra rủi ro mất dữ liệu và truy cập trái phép.
Các doanh nghiệp có thể gặp rủi ro về mất thông tin nhạy cảm nếu máy tính bị xâm nhập thông qua lỗ hổng FastUnlock. Việc triển khai các biện pháp bảo mật vật lý và kỹ thuật là cần thiết.
Microsoft chưa vá một lỗ hổng mới, FastUnlock, cho phép kẻ tấn công chạy chương trình trên máy tính Windows đã khóa nếu có quyền truy cập vật lý. Lỗ hổng này không cấp quyền quản trị viên, cũng không phá vỡ mã hóa BitLocker, nhưng cho phép truy cập tài khoản giới hạn.
Nghiên cứu viên với nickname MSNightmare và Nightmare Eclipse công bố kỹ thuật này hôm 20/11/2026. ThreatLocker đã xác nhận nó hoạt động. Hiện tại, chưa có báo cáo về việc lỗ hổng này bị khai thác trong thực tế.
FastUnlock cần quyền truy cập vật lý vào máy tính và một tài khoản Microsoft có thể truy cập từ màn hình khóa. Kỹ thuật này sử dụng trình đọc màn hình Narrator của Windows để điều hướng màn hình khóa. ThreatLocker xác định tài khoản được truy cập là WSIAccount, không có quyền quản trị viên.
Nhiều máy tính Windows sử dụng BitLocker để mã hóa ổ đĩa. Tuy nhiên, nếu ổ đĩa tự động mở khóa bằng chip TPM khi khởi động, các tệp đã có thể đọc được trước khi màn hình khóa xuất hiện. FastUnlock hoạt động trong tình huống này, không phá vỡ mã hóa, nhưng vẫn tạo ra rủi ro.
Để giảm thiểu rủi ro, hãy bảo vệ máy tính khỏi truy cập vật lý. Sử dụng PIN khởi động với BitLocker, tắt hoặc đưa máy tính về chế độ ngủ đông khi không sử dụng. Đừng chỉ dựa vào màn hình khóa để bảo vệ.
Câu hỏi thường gặp
Lỗ hổng FastUnlock là gì?
FastUnlock là một lỗ hổng bảo mật cho phép kẻ tấn công chạy chương trình trên máy tính Windows đã khóa nếu có quyền truy cập vật lý và một tài khoản Microsoft có thể truy cập từ màn hình khóa.
Lỗ hổng này có phá vỡ mã hóa BitLocker không?
Không, FastUnlock không phá vỡ mã hóa BitLocker. Nó hoạt động trên các máy tính đã mở khóa ổ đĩa bằng chip TPM.
Làm thế nào để giảm thiểu rủi ro từ lỗ hổng này?
Hãy bảo vệ máy tính khỏi truy cập vật lý, sử dụng PIN khởi động với BitLocker và tắt hoặc đưa máy tính về chế độ ngủ đông khi không sử dụng.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng FastUnlock có thể ảnh hưởng đến các doanh nghiệp Việt Nam sử dụng máy tính công cộng hoặc máy tính của nhân viên có nguy cơ bị đánh cắp. Các doanh nghiệp nên xem xét việc triển khai PIN khởi động BitLocker để tăng cường bảo mật. Điều đáng chú ý là, việc vá lỗi từ Microsoft là cần thiết để giải quyết triệt để vấn đề này.